
计算机网络 / 系统课时
区分认证与授权
区分认证与授权
认证和授权经常连续发生,但它们回答的是两个不同问题:认证确认“请求是谁发的”,授权判断“这个身份能不能执行当前操作”。把两者拆开后,401、403、角色、权限范围和资源所有权都会更容易定位。
学习目标
- 区分身份认证与访问授权各自解决的问题。
- 能用
401和403表达不同失败阶段。 - 能把用户身份、权限范围和资源属性组合成可检查的授权规则。
先认证身份,再判断权限
一个受保护接口可以按固定顺序处理:先读取 Cookie、Bearer Token 或其他凭据;验证签名、有效期和发行方后得到主体 principal;再加载目标资源;最后根据角色、scope、资源所有权等规则判断动作是否允许。
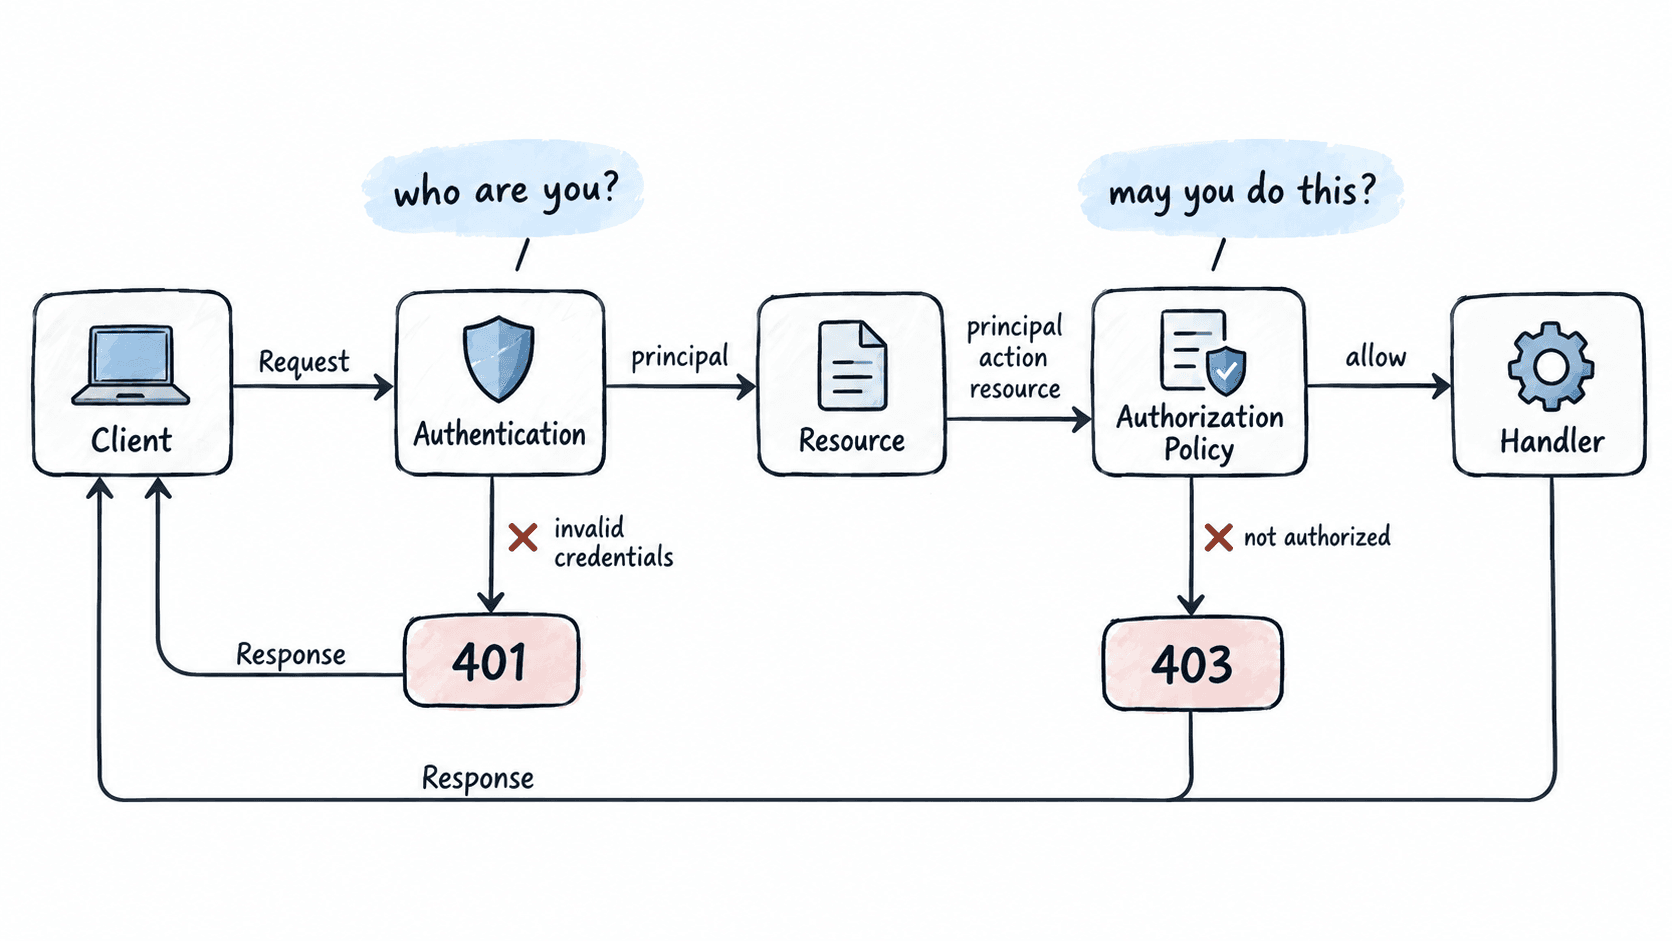
判断顺序很重要:没有经过认证,就不应直接拿“管理员”“订单所有者”之类授权规则做决定;授权层也不负责验证 JWT 签名或密码,它只消费已经可信的身份信息。
用 401 和 403 表达失败阶段
HTTP 状态码应和失败位置对应。401 Unauthorized 实际表示请求缺少有效认证凭据,响应通常带 WWW-Authenticate;403 Forbidden 表示服务器理解请求,也知道调用者身份,但当前身份没有执行该动作的权限。
| 失败位置 | 示例 | 状态码 |
|---|---|---|
| 未携带凭据 | 没有 Authorization 头 |
401 |
| 凭据失效 | Access Token 过期 | 401 |
| 已认证但缺权限 | 只有 orders:read,请求删除订单 |
403 |
| 已认证但不是资源所有者 | 用户 A 修改用户 B 的私有订单 | 403 |
Bearer 场景的协议片段示例:
HTTP/1.1 401 Unauthorized
WWW-Authenticate: Bearer realm="api", error="invalid_token"

HTTP/1.1 403 Forbidden
WWW-Authenticate: Bearer error="insufficient_scope", scope="orders:write"
预期结果:客户端对第一种响应进入重新认证或刷新流程;对第二种响应不刷新令牌,而是停止操作并提示权限不足。若服务端需要隐藏某个资源是否存在,也可以在特定场景返回 404。
把身份信息变成授权输入
认证成功后,服务端通常得到一个主体对象,例如用户 ID、角色和权限范围。授权规则再把这些信息与“动作”和“资源”组合起来判断。下面的 Python 示例可直接运行,用 401、403、200 展示三个阶段结果:
def check_edit_order(principal, order):
    if not principal.get("sub"):
        return 401

    scopes = set(principal.get("scopes", []))
    roles = set(principal.get("roles", []))
    is_owner = principal["sub"] == order["owner_id"]
    can_write = "orders:write" in scopes or "admin" in roles

    return 200 if is_owner and can_write else 403

order = {"id": "order-7", "owner_id": "user-42"}

cases = [
    ("未登录", {}, order),
    (
        "已登录但无写权限",
        {"sub": "user-42", "scopes": ["orders:read"], "roles": ["customer"]},
        order,
    ),
    (
        "有写权限且是所有者",
        {"sub": "user-42", "scopes": ["orders:write"], "roles": ["customer"]},
        order,
    ),
]

for name, principal, target in cases:
    print(f"{name}: {check_edit_order(principal, target)}")
预期输出:
未登录: 401
已登录但无写权限: 403
有写权限且是所有者: 200这个例子里,sub 是否存在代表认证结果;orders:write、角色和 owner_id 才是授权输入。真实系统中,认证层应先保证 sub 等声明来自可信令牌,再把它交给授权策略。
避免把两个阶段揉成一个判断
最常见的错误是“Token 有效就允许访问全部资源”。正确做法是把认证中间件和授权策略分开:认证层只验证凭据并生成 principal;路由或业务层加载资源;授权策略检查 principal + action + resource;只有通过后才执行写操作。
验收一个接口时,可以至少测三条用例:无凭据返回 401;凭据有效但权限不足返回 403;凭据和权限都满足时才进入业务处理。若这三条无法稳定区分,通常说明认证和授权仍然被混在同一段逻辑里。