
Redis 与缓存 / 系统课时
建立 Redis 交付清单
建立 Redis 交付清单
本课把配置、演练和运维要求整理为可签字、可复查的 Redis 交付清单,并提供发布前预检脚本。最终结果不是一份静态文档,而是一套包含负责人、证据、验收结论和回滚条件的交付基线。
学习目标
- 建立覆盖建设、验证、发布和运维的交付清单
- 编写可重复执行的发布前预检脚本
- 明确发布、回滚和巡检的验收标准
组织交付流程
Redis 交付不只是一份配置文件,而是从容量评估、环境部署、安全加固到监控、演练和运维移交的完整链路。每项检查都应记录负责人、证据、结论和例外审批,避免只留下“已检查”的口头结论。
交付项跨越多个阶段,下面的流程图用于明确先后依赖,并突出证据留存贯穿全过程。
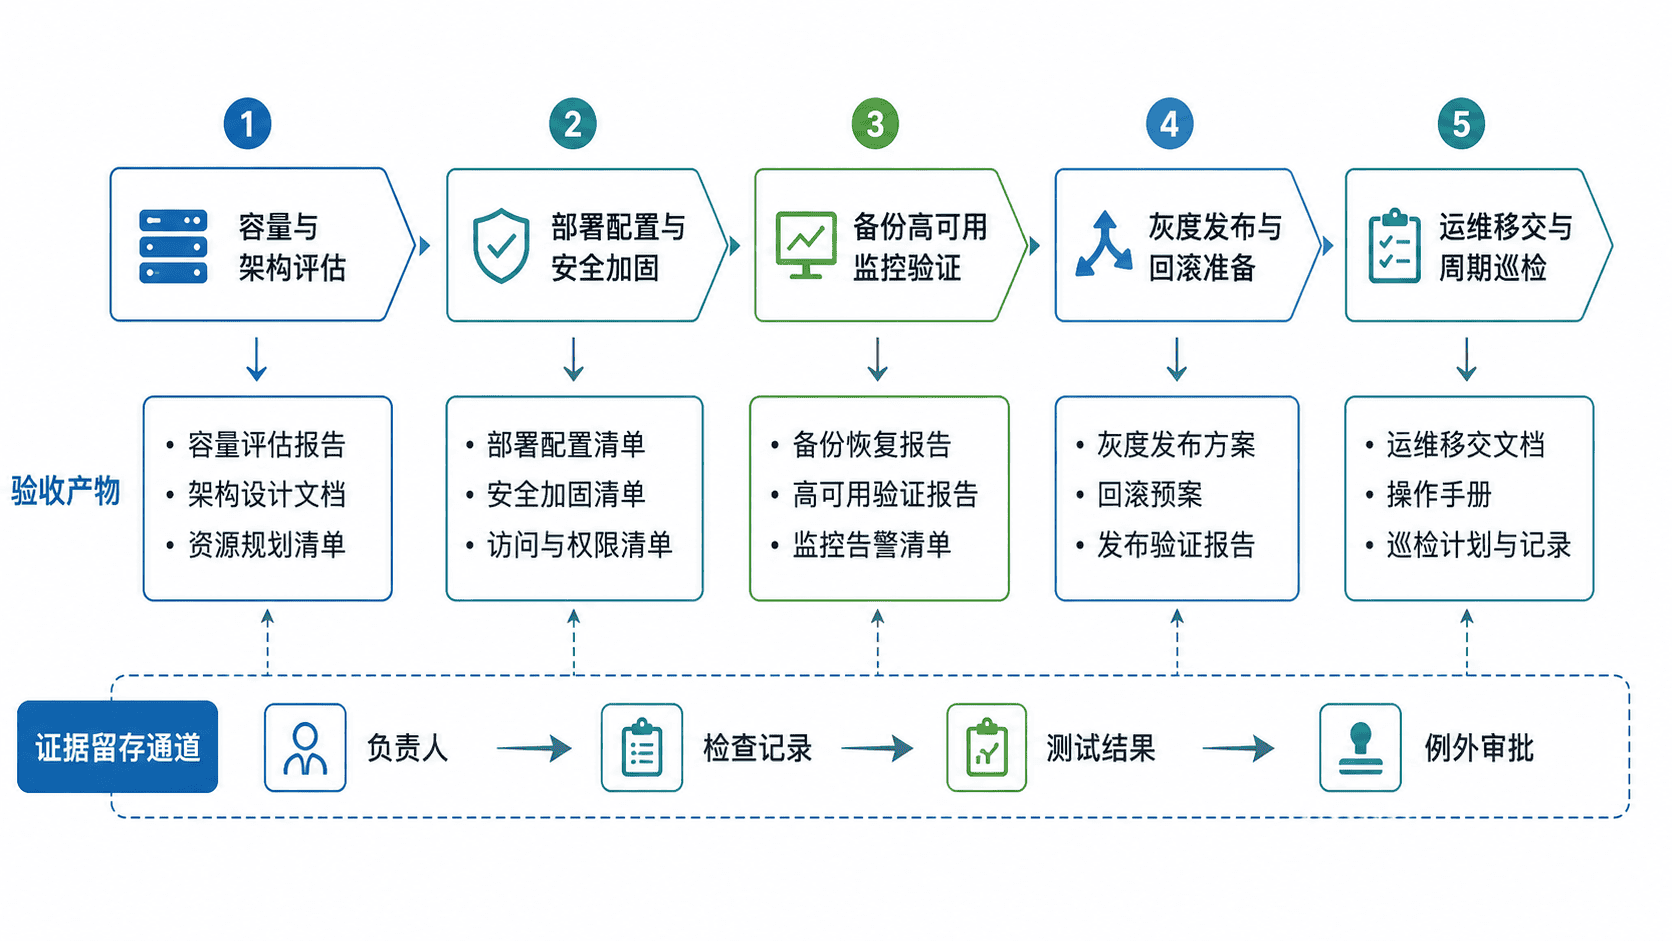
建立检查清单
清单至少覆盖以下内容,并为每一项补充“负责人、检查证据、验收结论、例外截止时间”四列:
- 容量:峰值数据量、增长率、复制与重写余量、扩容阈值
- 配置:持久化、
maxmemory、淘汰策略、慢查询和客户端超时 - 安全:网络边界、TLS、ACL、密码托管、审计与高危命令限制
- 备份:备份频率、异地保存、恢复步骤、最近一次恢复演练结果
- 高可用:主从状态、Sentinel 多数派、客户端自动发现和故障转移记录
- 监控:内存、延迟、命中率、连接、复制、通知链路和处理手册
- 发布回滚:变更单、灰度步骤、停止条件、旧配置和数据快照
- 巡检:容量趋势、慢查询、复制延迟、备份有效性和证书有效期
检查项必须可验证。例如“已配置持久化”不够,应记录实际配置值、验证命令、执行时间和结果;存在偏离基线的项目时,还要保留审批人与修复期限。
编写预检脚本
下面脚本通过环境变量接收连接信息,只读检查连通性、节点角色、AOF、最大内存和淘汰策略。执行账号至少需要 PING、ROLE、INFO 和 CONFIG GET 权限,密码应由密钥管理系统注入,不能写入脚本或提交到仓库。
cat > redis-preflight.sh <<'EOF'
#!/usr/bin/env bash
set -euo pipefail

REDIS_HOST="${REDIS_HOST:-127.0.0.1}"
REDIS_PORT="${REDIS_PORT:-6379}"
EXPECTED_ROLE="${EXPECTED_ROLE:-master}"
EXPECTED_AOF="${EXPECTED_AOF:-1}"
EXPECTED_POLICY="${EXPECTED_POLICY:-allkeys-lfu}"
MIN_MAXMEMORY_BYTES="${MIN_MAXMEMORY_BYTES:-1}"

if [[ -n "${REDIS_PASSWORD:-}" ]]; then
  export REDISCLI_AUTH="$REDIS_PASSWORD"
fi

redis_cmd() {
  redis-cli -h "$REDIS_HOST" -p "$REDIS_PORT" --raw "$@"
}

fail() {
  echo "[FAIL] $1" >&2
  exit 1
}

ping="$(redis_cmd PING)"
[[ "$ping" == "PONG" ]] || fail "PING returned: $ping"
echo "[1/5] ping=$ping"

role_output="$(redis_cmd ROLE)"
role="${role_output%%$'\n'*}"
[[ "$role" == "$EXPECTED_ROLE" ]] || fail "role=$role, expected=$EXPECTED_ROLE"
echo "[2/5] role=$role"

aof_enabled="$(redis_cmd INFO persistence | awk -F: '/^aof_enabled:/{gsub("\r","",$2); print $2}')"
[[ "$aof_enabled" == "$EXPECTED_AOF" ]] || fail "aof_enabled=$aof_enabled, expected=$EXPECTED_AOF"
echo "[3/5] aof_enabled=$aof_enabled"

maxmemory="$(redis_cmd CONFIG GET maxmemory | tail -n 1)"
[[ "$maxmemory" =~ ^[0-9]+$ ]] || fail "invalid maxmemory: $maxmemory"
(( maxmemory >= MIN_MAXMEMORY_BYTES )) || fail "maxmemory=$maxmemory, minimum=$MIN_MAXMEMORY_BYTES"
echo "[4/5] maxmemory=$maxmemory"

policy="$(redis_cmd CONFIG GET maxmemory-policy | tail -n 1)"
[[ "$policy" == "$EXPECTED_POLICY" ]] || fail "policy=$policy, expected=$EXPECTED_POLICY"
echo "[5/5] policy=$policy"

if [[ "$role" == "slave" ]]; then
  link_status="$(redis_cmd INFO replication | awk -F: '/^master_link_status:/{gsub("\r","",$2); print $2}')"
  [[ "$link_status" == "up" ]] || fail "master_link_status=$link_status"
  echo "[extra] master_link_status=$link_status"
fi

echo "[PASS] Redis preflight checks completed"
EOF

chmod +x redis-preflight.sh
REDIS_HOST=127.0.0.1 REDIS_PORT=6379 EXPECTED_ROLE=master EXPECTED_AOF=1 EXPECTED_POLICY=allkeys-lfu MIN_MAXMEMORY_BYTES=1073741824 ./redis-preflight.sh当目标实例符合示例基线时,预期输出如下。<MAXMEMORY_BYTES> 为实例实际配置值;从节点还会额外输出 master_link_status=up。如果 ROLE 返回从节点角色,应将 EXPECTED_ROLE 设为 slave。
[1/5] ping=PONG
[2/5] role=master
[3/5] aof_enabled=1
[4/5] maxmemory=<MAXMEMORY_BYTES>
[5/5] policy=allkeys-lfu
[PASS] Redis preflight checks completed
脚本返回非零退出码时,应阻止发布并保留失败输出。它只能验证当前状态,不能替代备份恢复、故障转移和应用读写演练。
规定发布与回滚
发布前冻结变更范围、备份旧配置并确认回滚入口;发布中按既定滚动顺序执行,每完成一批节点就验证读写、复制和告警;发布后继续观察应用错误率、连接数和复制偏移。出现复制中断、错误率持续上升或数据校验失败时,应立即停止扩散。
回滚不能只写“恢复旧版本”,还要明确配置恢复、节点角色处理、数据文件选择、客户端连接刷新和回滚后的验证步骤。涉及数据格式或持久化文件变化时,必须提前确认旧版本能否读取新数据。
形成巡检节奏
日巡检关注可用性、连接和告警;周巡检关注容量趋势、慢查询和复制延迟;月度或季度任务应包含备份恢复与故障转移演练。所有例外项必须设置责任人和截止时间,不能长期停留在“已知问题”状态。