
Redis 与缓存 / 系统课时
限制监听地址与网络范围
限制监听地址与网络范围
Redis 不应该直接暴露给整个局域网或公网。本课用“监听地址、主机防火墙、私有网络”三层约束客户端来源,并通过端口监听与连通性检查验证结果,最终让 6379 只对明确的应用网段开放。
学习目标
- 能用
bind将 Redis 监听限制到回环地址和指定私网地址 - 能用主机防火墙进一步限定允许访问 6379 的来源网段
- 能区分监听范围、
protected-mode与 ACL 各自解决的问题
先收紧 Redis 的监听地址
bind 决定 Redis 在哪些本机 IP 上接收连接。不要为了“省事”配置 0.0.0.0 后再依赖密码兜底;更稳妥的做法是只监听回环地址和确实需要提供服务的私网网卡地址。
下面是 redis.conf 的片段示例,假设 Redis 主机的业务私网地址为 10.20.1.15。
bind 127.0.0.1 10.20.1.15
protected-mode yes
port 6379
这里的 10.20.1.15 必须真实存在于 Redis 主机上,否则 Redis 可能因无法绑定地址而启动失败。protected-mode yes 应保留为额外保护,但它不是防火墙,也不能替代 ACL。修改 <PATH>/redis.conf 并按当前部署方式重启 Redis 后,可以检查实际监听地址。
ss -ltn | grep ':6379'预期输出类似:
LISTEN 0 511 127.0.0.1:6379 0.0.0.0:*
LISTEN 0 511 10.20.1.15:6379 0.0.0.0:*
队列长度等细节可能因系统而异;关键是本地地址列不能出现不需要的 0.0.0.0:6379、[::]:6379 或公网地址。
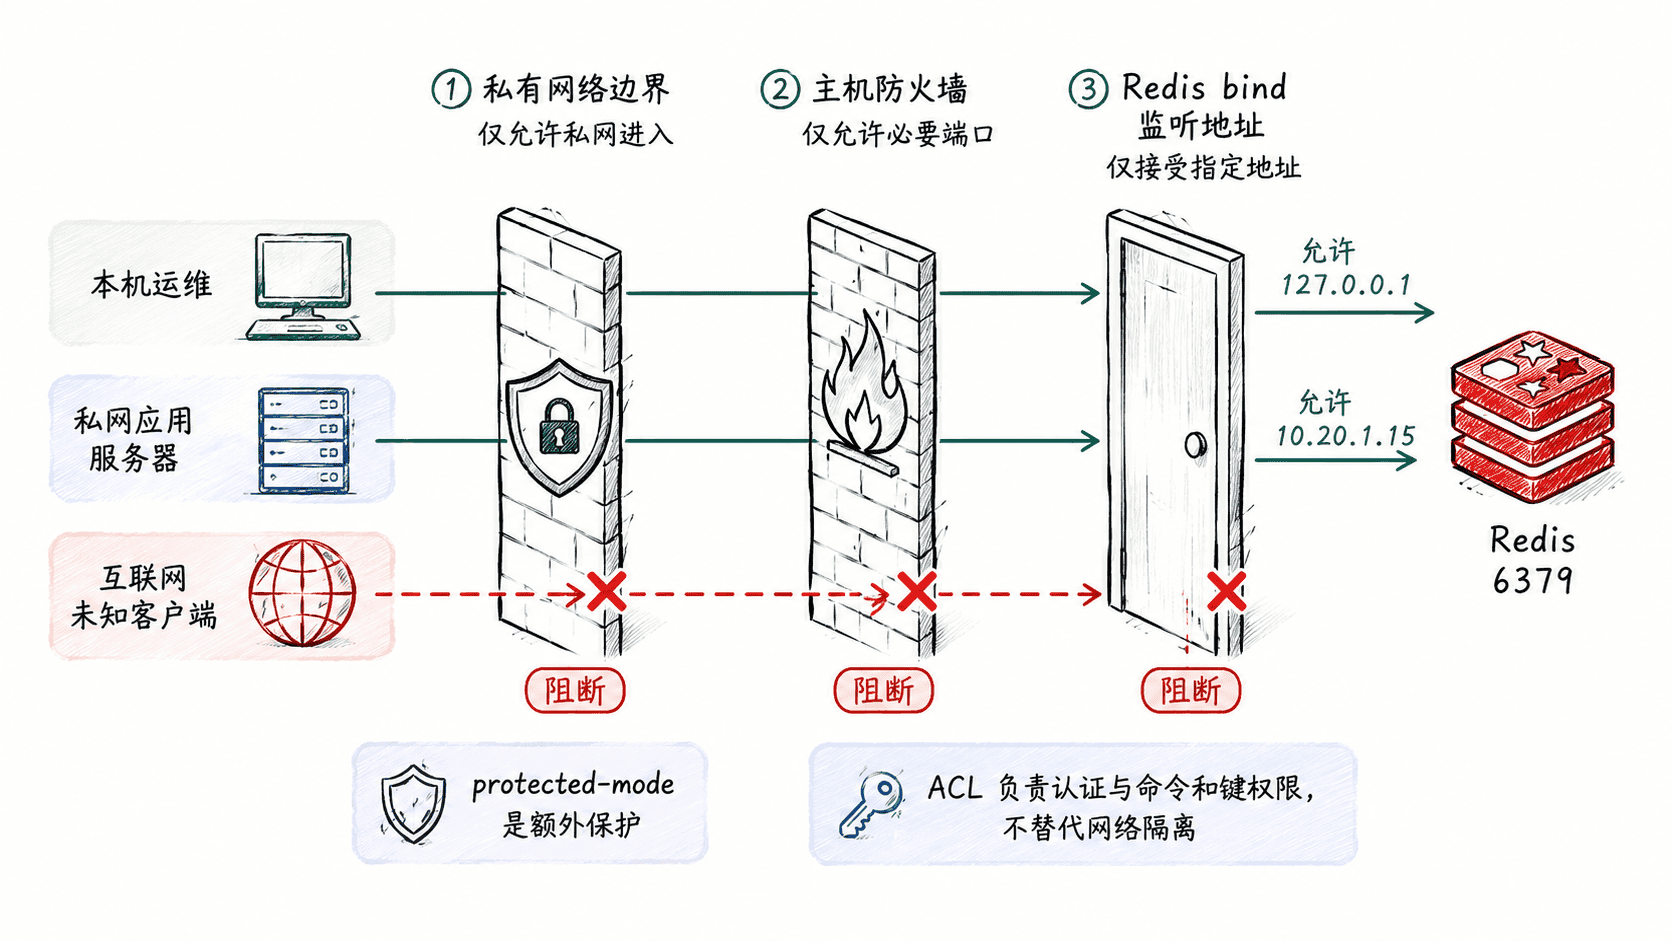
再用防火墙限制来源网段
只绑定私网地址仍意味着所有能路由到该地址的主机都有机会建立 TCP 连接,因此还应在主机防火墙、云安全组或其他网络控制面中限定来源。以下以已经启用 UFW 且默认入站策略为拒绝的 Ubuntu 主机为例,只增加 Redis 的允许规则;若尚未启用防火墙,应先按运维流程确认 SSH 等管理通道,避免锁死远程连接。
sudo ufw allow from 10.20.0.0/16 to any port 6379 proto tcp
sudo ufw status verbose
预期输出应包含类似内容:
Status: active
Default: deny (incoming), allow (outgoing), disabled (routed)
6379/tcp                  ALLOW IN    10.20.0.0/16
如果环境由云安全组、VPC ACL、Kubernetes NetworkPolicy 或集中防火墙统一管理,应在既有控制面实施同等来源限制,而不是机械叠加多套互相冲突的规则。
验证允许与拒绝两条路径
先在 Redis 主机本机确认服务可用,避免把 Redis 未启动误判为网络策略生效。
redis-cli -h 127.0.0.1 -p 6379 PING预期输出:
PONG随后从允许网段内的应用主机连接 10.20.1.15:6379,应能建立 TCP 连接并继续进入 Redis 的认证或 ACL 检查;从未授权网段连接则应在网络层失败。拒绝可能表现为超时或立即拒绝,取决于防火墙实现,因此不要把某一种错误文本作为唯一验收条件。
三层控制不要互相替代
bind 控制“Redis 在本机哪些地址上监听”,防火墙控制“哪些来源能到这些地址”,私有网络控制“哪些网络之间本来就可以路由”。ACL 则发生在连接已经到达 Redis 之后,用于限制用户、命令、键和频道权限。
安全配置的目标不是找到一个万能开关,而是先让 Redis 只出现在真正需要它的网络范围内,再对能够到达服务的客户端实施身份认证和最小权限控制。