
Redis 与缓存 / 系统课时
搭建 Sentinel 集群
搭建 Sentinel 集群
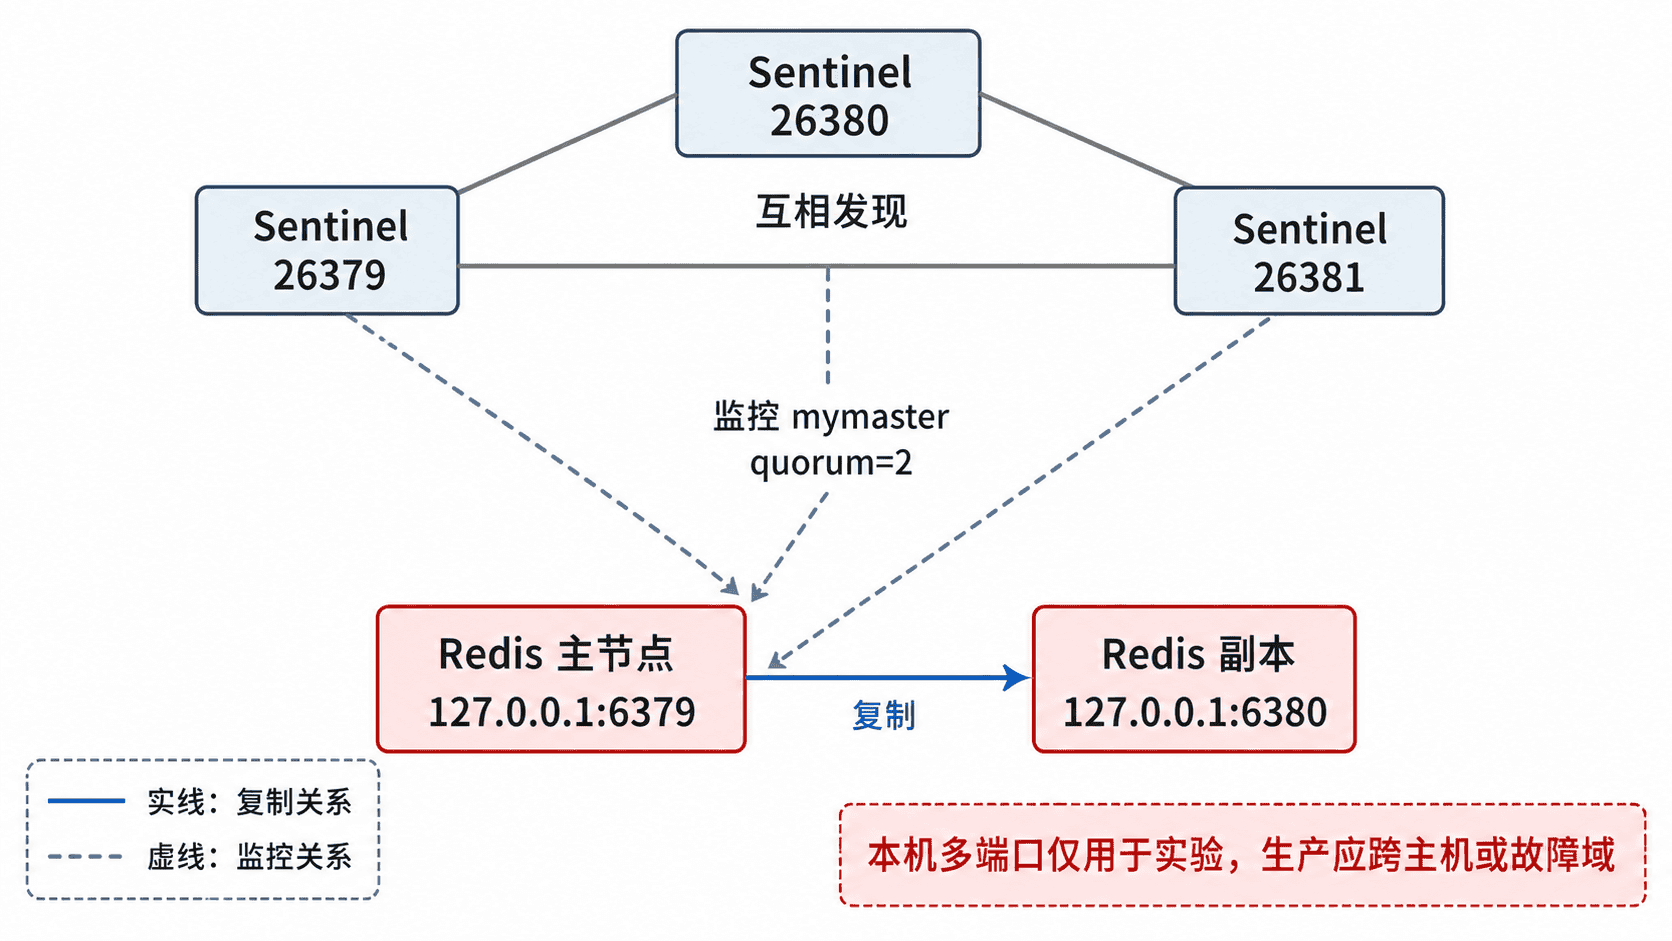
本课搭建一主一从和三个 Sentinel 的本地实验环境,配置监控名称、法定票数和故障转移参数,并验证哨兵能够发现主节点、副本与其他哨兵。
学习目标
- 搭建一主一从、三 Sentinel 的基本拓扑
- 正确配置
monitor、quorum和故障转移参数 - 验证主节点、副本和 Sentinel 同伴发现结果
准备完整配置
下面脚本在 /tmp/redis-ha 创建独立目录和配置文件。执行前应确认 6379、6380、26379、26380、26381 端口未被占用。
bash
set -euo pipefail

BASE=/tmp/redis-ha
mkdir -p "$BASE"/{master,replica,sentinel-26379,sentinel-26380,sentinel-26381}

cat > "$BASE/redis-master.conf" <<EOF
port 6379
bind 127.0.0.1
protected-mode yes
daemonize yes
pidfile $BASE/master/redis.pid
logfile $BASE/master/redis.log
dir $BASE/master
EOF

cat > "$BASE/redis-replica.conf" <<EOF
port 6380
bind 127.0.0.1
protected-mode yes
daemonize yes
pidfile $BASE/replica/redis.pid
logfile $BASE/replica/redis.log
dir $BASE/replica
replicaof 127.0.0.1 6379
replica-read-only yes
EOF

for port in 26379 26380 26381; do
  cat > "$BASE/sentinel-$port.conf" <<EOF
port $port
bind 127.0.0.1
protected-mode yes
daemonize yes
pidfile $BASE/sentinel-$port/sentinel.pid
logfile $BASE/sentinel-$port/sentinel.log
dir $BASE/sentinel-$port
sentinel monitor mymaster 127.0.0.1 6379 2
sentinel down-after-milliseconds mymaster 5000
sentinel failover-timeout mymaster 60000
sentinel parallel-syncs mymaster 1
EOF
done
配置文件必须可写,因为 Sentinel 会把发现的拓扑和切换后的主节点地址重写回文件。认证环境还需配置 Sentinel 访问 Redis 主节点所用的用户名与密码。
启动全部进程
先启动主从实例,再启动三个 Sentinel,并逐个执行 PING:
bash
BASE=/tmp/redis-ha

redis-server "$BASE/redis-master.conf"
redis-server "$BASE/redis-replica.conf"

for port in 26379 26380 26381; do
  redis-server "$BASE/sentinel-$port.conf" --sentinel
done

for port in 6379 6380 26379 26380 26381; do
  printf '%s: ' "$port"
  redis-cli --raw -p "$port" PING
done
预期输出:
text
6379: PONG
6380: PONG
26379: PONG
26380: PONG
26381: PONG
若某个端口没有返回 PONG,应先查看对应目录中的日志,并检查端口冲突和配置文件权限。
验证节点发现
Sentinel 之间需要短暂时间交换信息。下面脚本最多等待 20 秒,直到发现一个副本和另外两个 Sentinel:
bash
for _ in $(seq 1 20); do
  replicas=$(redis-cli --raw -p 26379 SENTINEL replicas mymaster | grep -c '^name$' || true)
  peers=$(redis-cli --raw -p 26379 SENTINEL sentinels mymaster | grep -c '^name$' || true)
  if [ "$replicas" -ge 1 ] && [ "$peers" -ge 2 ]; then
    break
  fi
  sleep 1
done

redis-cli --raw -p 26379 SENTINEL get-master-addr-by-name mymaster | paste -sd:
redis-cli --raw -p 26379 SENTINEL CKQUORUM mymaster
printf 'replicas=%s\npeer_sentinels=%s\n' "$replicas" "$peers"
预期结果:
text
127.0.0.1:6379
OK <USABLE_SENTINELS> usable Sentinels. Quorum and failover authorization can be reached
replicas=1
peer_sentinels=2
CKQUORUM 同时检查 ODOWN 所需的 quorum 和故障转移授权条件。若失败,应检查 Sentinel 是否互相可达,以及它们是否监控同一个名称和地址。
生产部署边界
把三个 Sentinel 放在同一台机器上只能验证协议流程,不能抵抗主机故障。生产环境应把 Sentinel 分散到不同主机或故障域,并确保客户端配置多个 Sentinel 地址。
还应避免所有 Sentinel 与 Redis 主节点位于同一个网络故障域,否则一次交换机、可用区或防火墙故障可能同时影响数据面和控制面。
按自己的节奏,确认真正理解。