
Redis 与缓存 / 系统课时
管理客户端凭据
管理客户端凭据
客户端凭据的风险不只在“密码够不够复杂”,更在于它是否被写进源码、命令参数、日志或长期不轮换。本节使用 Redis ACL 的独立用户思路,建立安全存放、连接和轮换流程,并说明如何验证旧凭据已经失效。
学习目标
- 避免在源码、连接串、Shell 历史和日志中暴露 Redis 密码
- 使用独立 ACL 用户限制应用凭据的权限与作用范围
- 按“新旧凭据短暂并存”的方式完成可回滚轮换
让凭据离开源码和日志
应用代码只应引用密钥管理系统、容器 Secret 或受控环境变量,不应硬编码密码。日志也不要打印完整 Redis URL,因为 redis://user:password@host:port 会把用户名和密码一起暴露给日志平台、错误追踪和工单系统。
命令行测试时,同样不要把密码放在 -a、--pass 或 URL 参数中。redis-cli 支持从 REDISCLI_AUTH 读取密码,至少可以避免密码直接出现在命令参数里。下面示例假设密码由只读 Secret 文件提供。
export REDISCLI_AUTH="$(cat /run/secrets/redis_app_password)"
redis-cli --user app -h "<HOST>" -p "<PORT>" PING
unset REDISCLI_AUTH
预期输出
PONG<HOST> 和 <PORT> 按实际环境替换。Secret 文件本身仍应限制读取权限,CI 也要关闭会回显环境变量的调试模式。
给不同客户端独立身份
多个服务共用 default 用户和同一密码时,一次泄露会迫使所有客户端一起换密钥,也无法区分谁在访问。更稳妥的做法是为每个应用或权限边界建立独立 ACL 用户,只开放它需要的命令类别与 Key 模式。
例如,缓存服务只访问 cache:*,就不应同时拥有管理命令和其他业务前缀的访问权。这样即使某个应用凭据泄露,攻击面仍被限制在该用户的 ACL 规则内。轮换、吊销和审计也能围绕单个客户端身份完成,而不是影响整套系统。
用重叠窗口轮换密码
Redis ACL 用户可以同时存在多个有效密码,因此可以先加入新密码,再逐步更新客户端,最后删除旧密码,避免一次性切换造成集中断连。
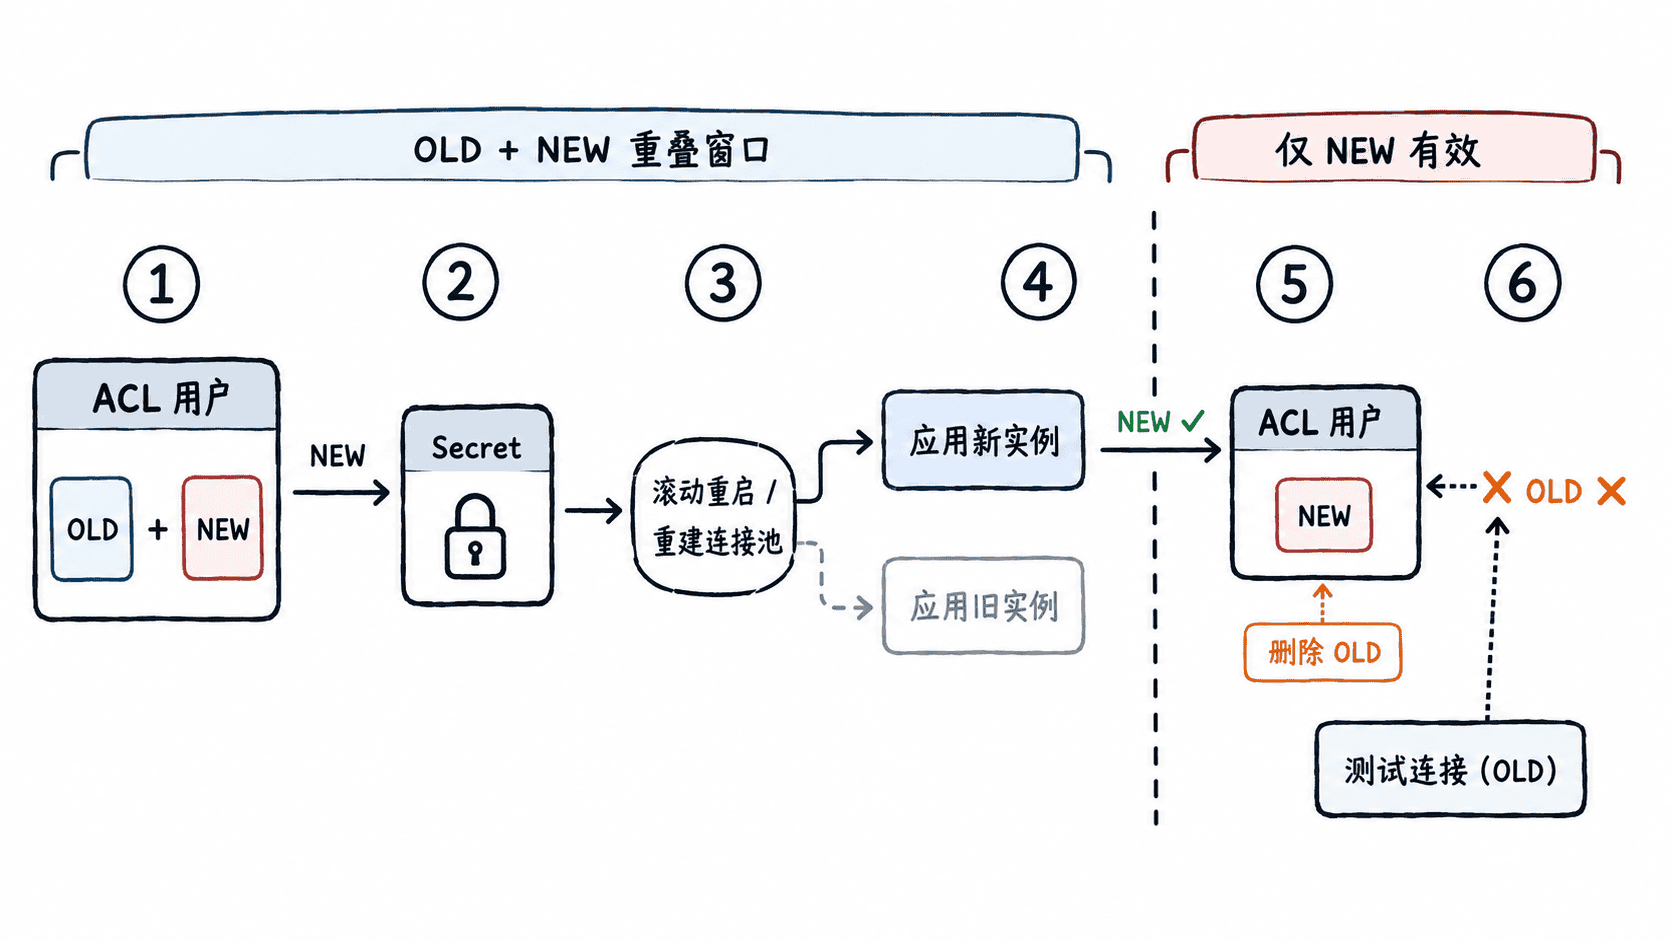
在受保护的管理员终端中,可以进入 redis-cli 交互会话执行 ACL 变更。下面的 <NEW_PASSWORD> 与 <OLD_PASSWORD> 表示从密钥管理系统临时取得的真实值,不要把它们写进脚本仓库或 CI 输出。
ACL SETUSER app ><NEW_PASSWORD>
ACL SETUSER app <<OLD_PASSWORD>
预期输出
OK
OK
第一条是在不删除旧密码的前提下增加新密码;第二条应在客户端已经全部切换到新密码后执行,用于移除旧密码。执行顺序不要反过来,否则仍使用旧凭据建立新连接的客户端会立即认证失败。
验证轮换真正完成
验证不能只看配置修改成功。应分别用“新建连接 + 新密码”和“新建连接 + 旧密码”测试:前者必须成功,后者必须收到认证失败。已有连接可能在密码删除后继续保持已认证状态,因此应用需要通过滚动重启、连接池重建或受控断连完成重新认证,才能证明生产流量已经不再依赖旧凭据。
轮换完成后,还应更新密钥版本记录、撤销旧 Secret,并检查日志中是否出现明文密码或完整认证 URL。凭据管理的目标是让密码在存储、分发、使用、轮换和撤销每个阶段都有边界,而不是只在 Redis 端“设置了一个密码”就结束。