
Redis 与缓存 / 系统课时
理解 Redis ACL
理解 Redis ACL
Redis ACL 用来回答“谁可以连接、可以执行什么命令、可以访问哪些键和频道”。本课从用户、命令规则、键模式和 Pub/Sub 频道四个维度建立权限模型,并用一个最小应用用户验证允许与拒绝行为。
学习目标
- 能读懂 ACL 用户的启停、密码、命令规则、键模式和频道模式
- 能用最小权限方式创建应用用户,而不是直接复用高权限
default用户 - 能通过实际命令验证 ACL 对键和 Pub/Sub 频道的限制
ACL 实际限制四类能力
ACL 的核心对象是用户。一次操作能否成功,不只取决于用户名和密码,还要同时满足用户已启用、命令被允许,并且命令涉及的键或 Pub/Sub 频道落在授权模式内。
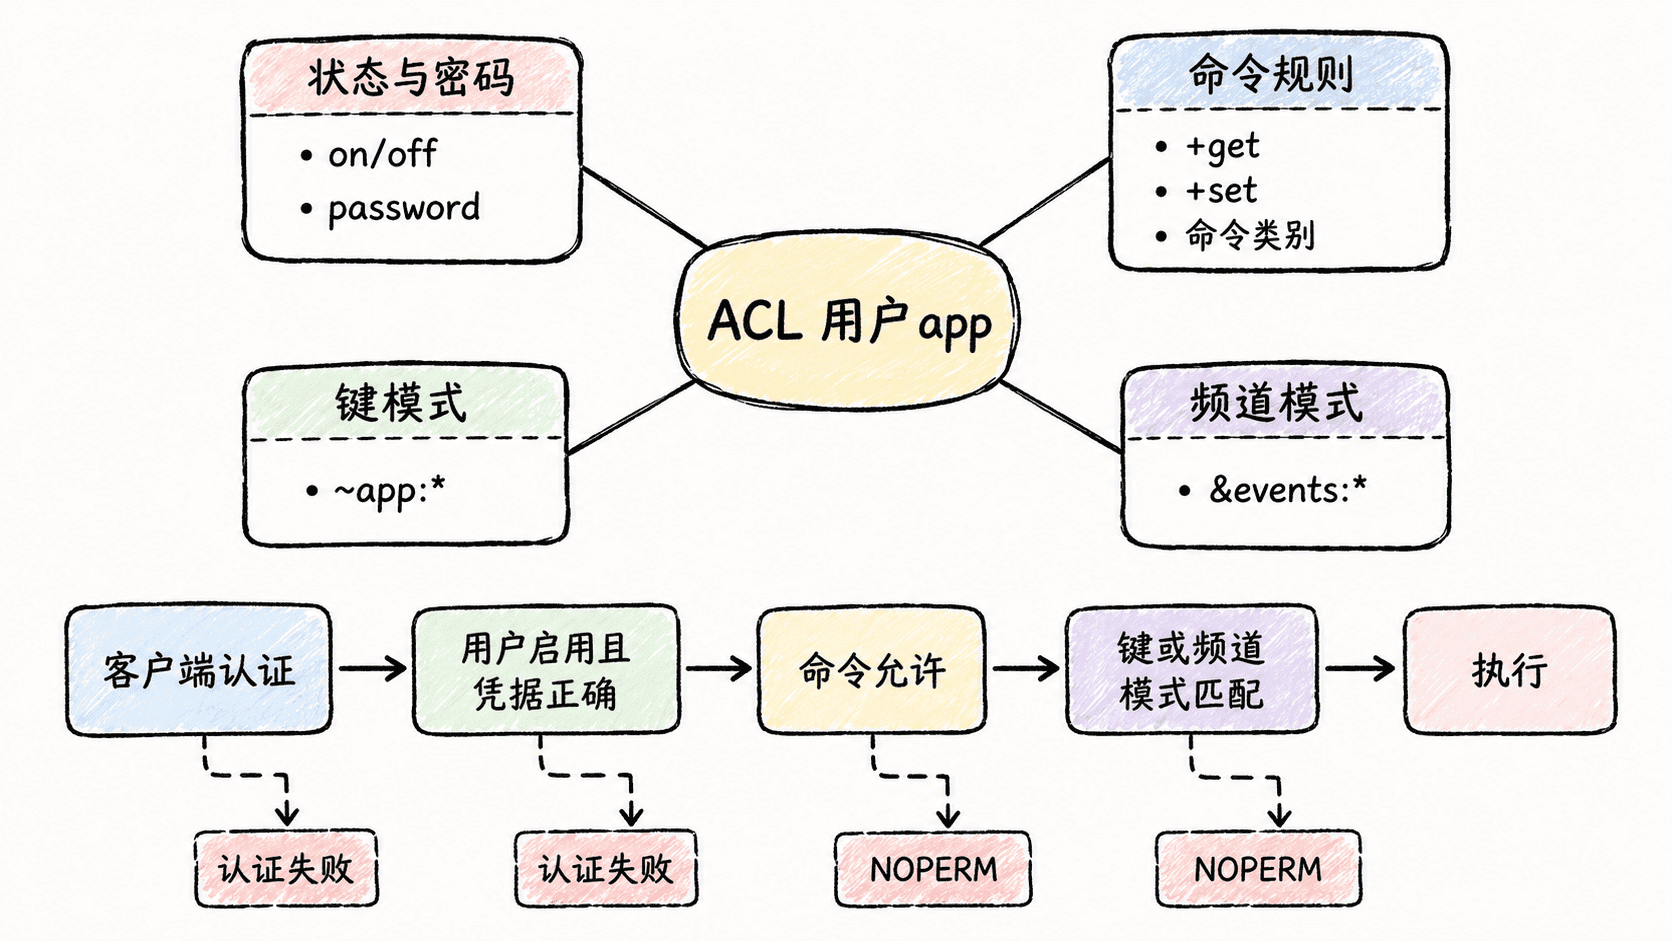
常见规则可以这样理解:on 和 off 控制用户是否可用,>password 添加密码,+command 或 +@category 放行命令,~pattern 限定普通键,&pattern 限定 Pub/Sub 频道。它们共同组成最终权限,而不是彼此替代。
创建最小权限应用用户
下面创建用户 app。reset 先清除该用户已有规则,然后显式启用用户、设置密码,只允许操作 app:* 键和 events:* 频道,并仅开放示例应用需要的命令。
export APP_REDIS_PASSWORD='ChangeMe-Example-2026!'
redis-cli ACL SETUSER app reset on ">$APP_REDIS_PASSWORD" '~app:*' '&events:*' +get +set +del +expire +publish +subscribe +ping
预期输出:
OKACL SETUSER 对已有用户的规则通常按参数继续修改,因此这里先使用 reset,再完整声明目标权限,可以避免旧的密码、键模式或命令授权意外残留。示例密码只用于实验;生产环境应由密钥管理或部署系统注入,并执行轮换策略。
验证键权限
使用 REDISCLI_AUTH 将密码交给 redis-cli,并通过 --user app 指定 ACL 用户。先访问允许的 app:* 键,再尝试写入越界键。
REDISCLI_AUTH="$APP_REDIS_PASSWORD" redis-cli --user app SET app:42 active
REDISCLI_AUTH="$APP_REDIS_PASSWORD" redis-cli --user app GET app:42
REDISCLI_AUTH="$APP_REDIS_PASSWORD" redis-cli --user app SET other:42 blocked
预期输出类似:
OK
active
NOPERM No permissions to access a key
不同 Redis 版本的错误文本可能略有差异,但第三条命令必须被拒绝。如果某个命令本身没有获得授权,即使目标键匹配 ~app:*,也同样不能执行。
验证频道权限
这个用户只允许访问 events:* 频道,因此向允许频道发布消息应成功,向其他频道发布则应被 ACL 拒绝。
REDISCLI_AUTH="$APP_REDIS_PASSWORD" redis-cli --user app PUBLISH events:orders created
REDISCLI_AUTH="$APP_REDIS_PASSWORD" redis-cli --user app PUBLISH internal:ops denied
预期输出类似:
0
NOPERM No permissions to access a channel
第一行的 0 表示当时没有订阅客户端,并不代表发布失败;如果已有订阅者,返回值会是实际收到消息的订阅客户端数量。第二条命令必须因为频道模式不匹配而失败。
设计 ACL 时优先白名单
应用账号更适合从“什么都不允许”开始,只开放业务真正需要的命令、键前缀和频道前缀。命令类别如 +@read 配置方便,但授权范围比逐条命令更大,使用前应确认类别中的所有命令都符合应用职责。
运行期通过 ACL SETUSER 修改规则后,还需要考虑持久化:如果实例使用 aclfile 管理 ACL,应按运维流程保存并纳入配置管理。最终验收也不应停留在“可以登录”,而应同时确认合法操作成功、越权命令和越界数据访问稳定失败。