
Redis 与缓存 / 系统课时
配置 Redis 从节点
配置 Redis 从节点
本课完成一个可验证的主从复制环境:启动主节点与副本节点,把副本指向主节点,并检查连接状态、数据同步和只读保护是否正常。
学习目标
- 使用配置文件建立复制关系
- 验证副本是否成功连接主节点
- 识别端口、认证和网络配置中的常见问题
准备两个 Redis 实例
示例在同一台机器上运行两个实例:主节点使用 6379,副本使用 6380。生产环境应使用独立目录、日志文件和数据文件,避免实例互相覆盖。
主节点配置文件 redis-master.conf:
ini
port 6379
bind 127.0.0.1
protected-mode yes
dir /tmp/redis-master
dbfilename dump.rdb
副本配置文件 redis-replica.conf:
ini
port 6380
bind 127.0.0.1
protected-mode yes
dir /tmp/redis-replica
dbfilename dump.rdb
replicaof 127.0.0.1 6379
replica-read-only yes
配置生效后,6380 实例会主动连接 6379,并在无法续接复制历史时执行全量同步。若主节点设置了密码,还需在副本配置中填写 masterauth;开启 ACL 时,应同时配置复制专用用户名与密码。
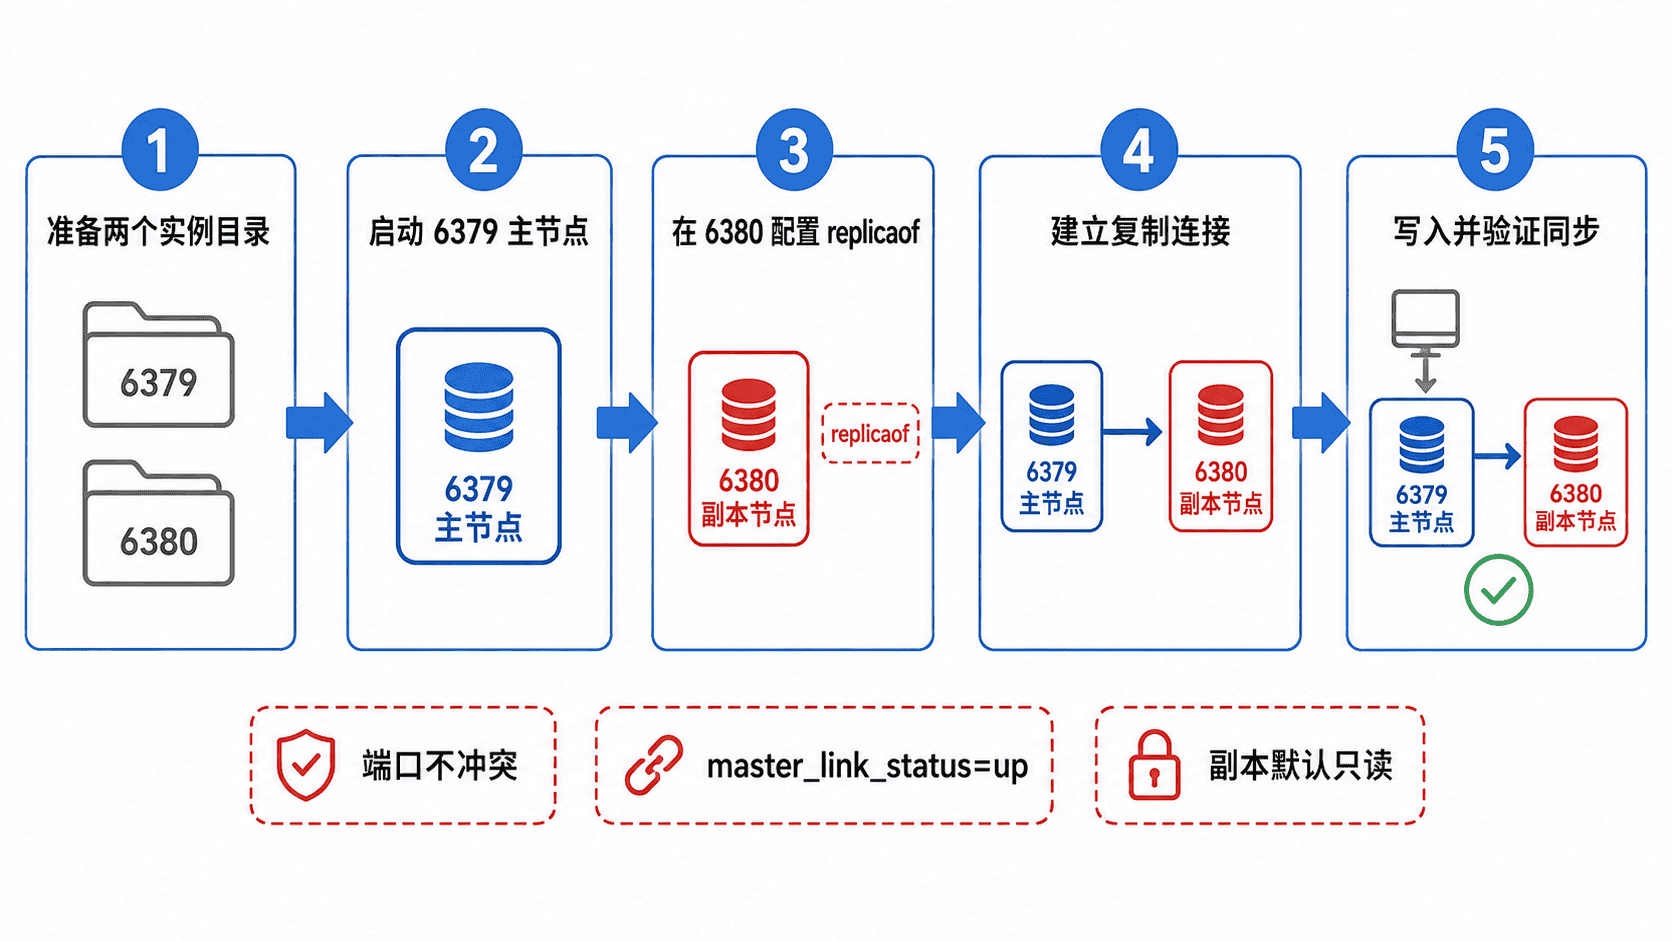
启动实例
先创建目录,再启动两个实例。下面命令可直接在已安装 Redis 的 Linux 或 macOS 环境中执行。
bash
mkdir -p /tmp/redis-master /tmp/redis-replica
redis-server redis-master.conf --daemonize yes
redis-server redis-replica.conf --daemonize yes
redis-cli -p 6379 PING
redis-cli -p 6380 PING
预期输出:
text
PONG
PONG
两个 PONG 表示实例已经分别监听 6379 和 6380。生产环境更适合使用 systemd 管理进程,而不是依赖 --daemonize yes。
验证复制状态
在副本节点查询复制信息:
bash
redis-cli -p 6380 INFO replication | grep -E "^(role|master_host|master_port|master_link_status):"预期输出:
text
role:slave
master_host:127.0.0.1
master_port:6379
master_link_status:up
如果状态为 down,应依次检查主节点地址、端口、防火墙、认证信息和 bind 配置,而不是反复重启实例。
验证数据同步与只读保护
先向主节点写入数据,再从副本读取,并尝试直接写入副本:
bash
redis-cli -p 6379 SET course redis-replication
redis-cli -p 6380 GET course
redis-cli -p 6380 SET course changed-on-replica
预期输出:
text
OK
"redis-replication"
(error) READONLY You can't write against a read only replica.
读取成功说明数据已进入副本;写入被拒绝说明只读保护正常。不要为了绕过错误而关闭只读,否则本地写入可能在后续重同步时被覆盖,并造成数据分叉。
按自己的节奏,确认真正理解。