
Redis 与缓存 / 系统课时
安全释放分布式锁
安全释放分布式锁
本课解决锁已过期并被其他客户端重新获得后,旧客户端误删新锁的问题。你将使用唯一令牌校验所有权,并用 Lua 把比较与删除合并为不可分割的操作。
学习目标
- 解释直接
DEL和分步GET、DEL的风险 - 使用 Lua 原子校验并删除锁
- 验证令牌匹配与不匹配时的结果
误删是如何发生的
客户端 A 获锁后执行超时,锁键先过期;客户端 B 随后获得同名锁。若 A 恢复后直接执行 DEL,删除的将是 B 的锁。先 GET 再 DEL 也不安全,因为两条命令之间仍可能发生过期和重新加锁。
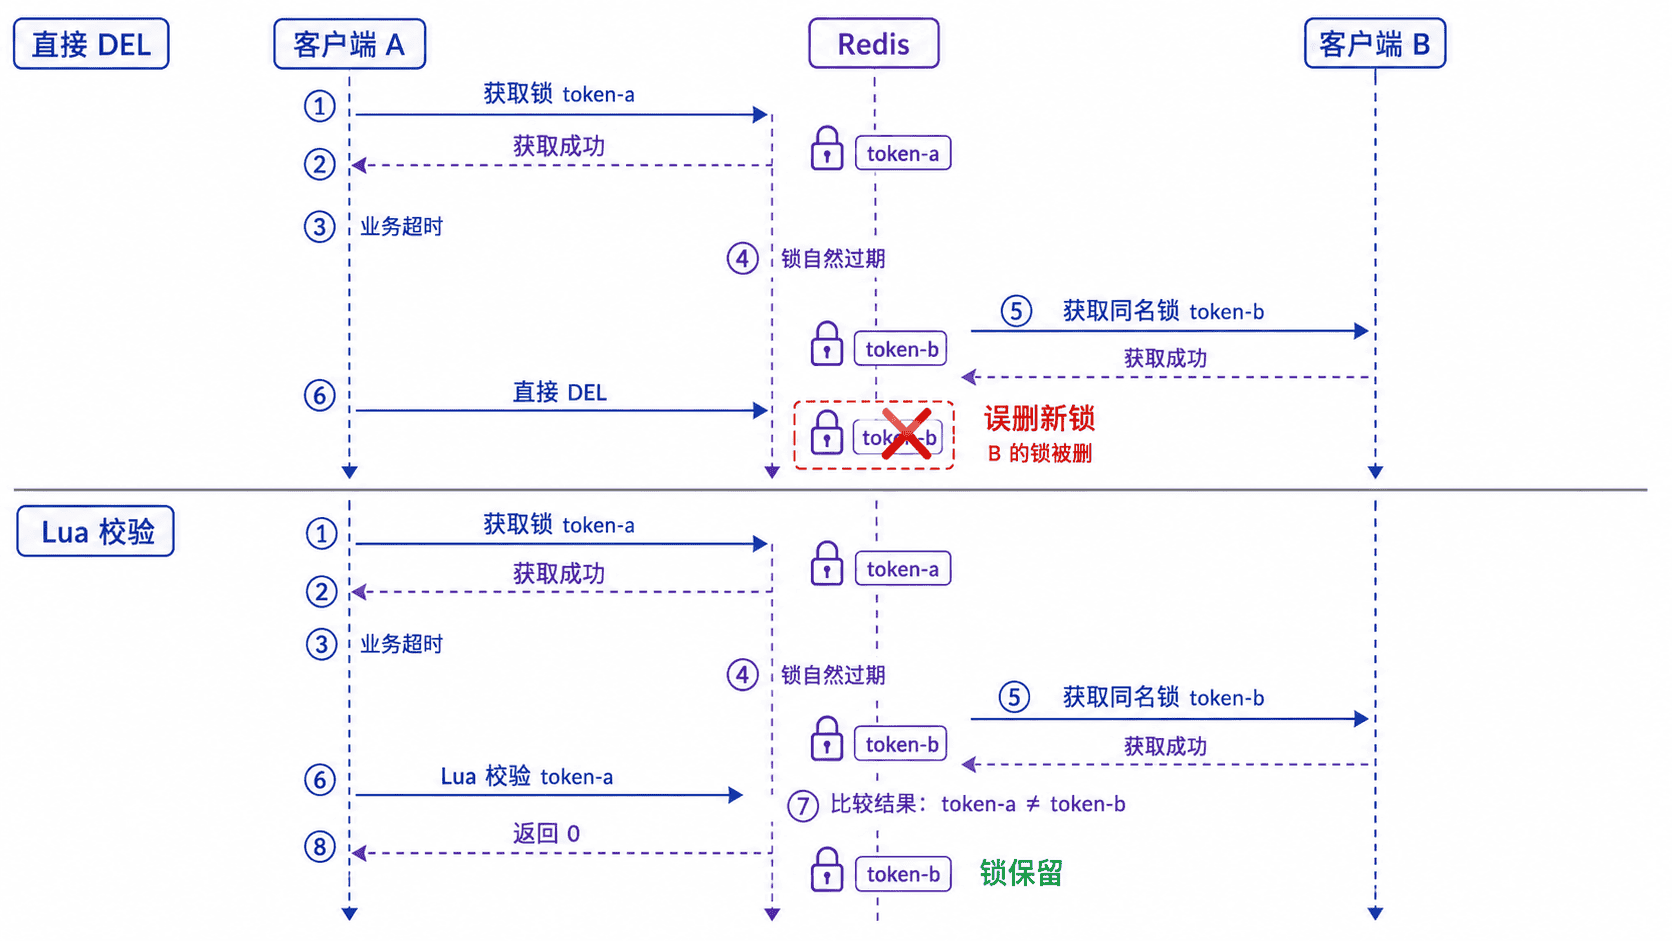
原子释放脚本
下面的脚本只在锁值与当前客户端令牌一致时删除键。比较和删除在 Redis 内一次执行,不会被其他命令插入。
lua
if redis.call("GET", KEYS[1]) == ARGV[1] then
    return redis.call("DEL", KEYS[1])
end
return 0
将脚本保存为 unlock.lua,再验证错误令牌和正确令牌:
bash
KEY="lock:order:1001:demo-$$"

redis-cli SET "$KEY" token-b NX PX 30000
redis-cli EVAL "$(cat unlock.lua)" 1 "$KEY" token-a
redis-cli GET "$KEY"
redis-cli EVAL "$(cat unlock.lua)" 1 "$KEY" token-b
redis-cli GET "$KEY"
预期输出:
text
OK
(integer) 0
token-b
(integer) 1
(nil)
返回 0 表示锁不存在或不属于当前客户端,这是正常的保护结果;返回 1 才表示本次客户端成功删除了自己的锁。
工程封装与边界
应用只应在确认成功获锁后,于 finally 中调用释放脚本。返回 0 时不能改用强制 DEL,否则会重新引入误删风险。
生产环境可使用 EVALSHA、Redis Functions 或客户端库缓存脚本。释放异常应记录锁键、令牌摘要和剩余 TTL,但不要记录完整敏感令牌。Lua 只保证 Redis 内部原子性,外部业务操作仍需幂等保护。
按自己的节奏,确认真正理解。