
密码学与证书 / 系统课时
公钥和私钥到底怎么配合
公钥和私钥到底怎么配合
对称加密最大的麻烦是双方得先安全拿到同一个秘密。非对称密码学换了一种思路:生成一对相关但职责不同的密钥,一个可以公开,一个必须自己保管。
学习目标
- 能解释公钥和私钥为什么成对出现
- 能区分加密和数字签名两类用途
- 能理解私钥为什么不能发送给任何人
一对密钥,不是两份相同密码
非对称体系会生成:
text
Private Key
Public Key
公钥可以:
text
放进证书
发给合作方
公开给验证者
私钥则必须由持有者控制。
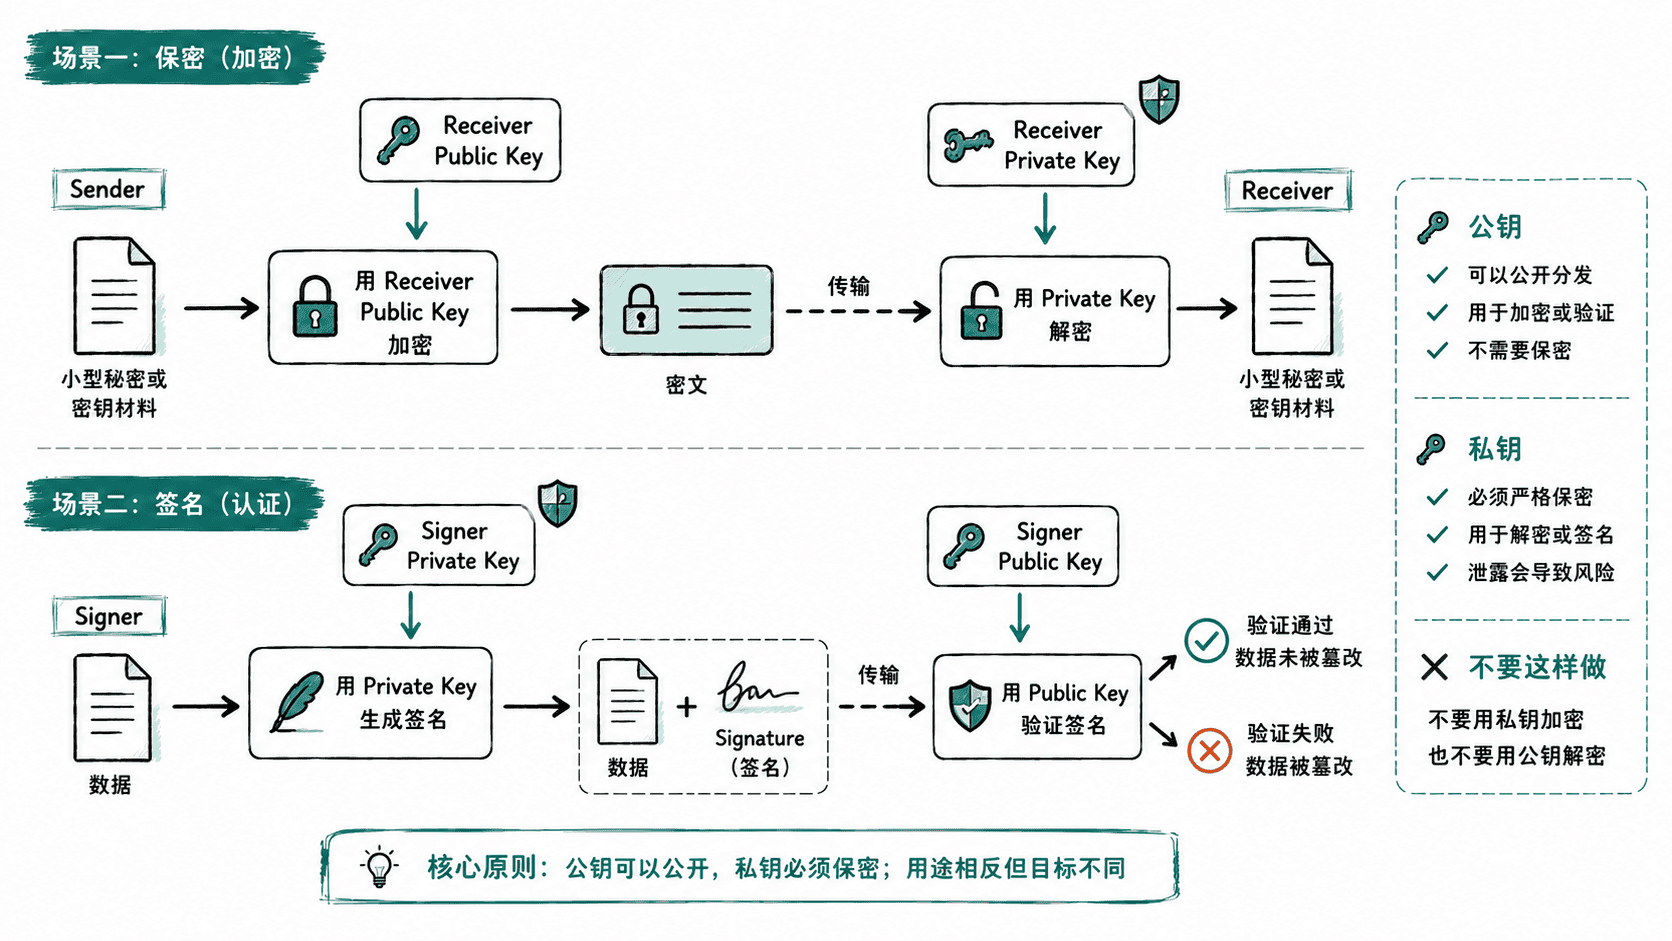
私钥签名,公钥验证
数字签名的典型过程:
text
私钥持有者
消息
↓
签名
↓
Signature

验证者
消息 + Signature + Public Key
↓
验证
验证者只需要公钥,不需要私钥。
这带来一个重要能力:
可以把“产生签名”和“验证签名”分给不同角色。
不要把签名理解成“私钥加密”
网上常见一句话:
text
公钥加密,私钥解密
私钥加密,公钥解密
第二句非常容易误导。
现代数字签名有自己的签名算法、摘要处理和编码规则,不能简单理解成“把 RSA 加密倒着跑”。
学习时要明确区分:
text
Encryption
Signature
用 OpenSSL 生成 RSA 密钥对
生成私钥:
bash
openssl genpkey -algorithm RSA -pkeyopt rsa_keygen_bits:2048 -out <PATH>/private.pem预期结果:
text
生成 <PATH>/private.pem导出公钥:
bash
openssl pkey -in <PATH>/private.pem -pubout -out <PATH>/public.pem预期结果:
text
生成 <PATH>/public.pem查看:
bash
ls -l <PATH>/private.pem <PATH>/public.pem预期结果:
text
<PATH>/private.pem
<PATH>/public.pem
private.pem 不应提交到公开仓库。
公钥公开为什么没关系
现代密码系统本来就假设攻击者可以知道:
text
算法
协议
公钥
证书
密文
签名
但仍然无法在可接受成本内推出私钥。
因此安全边界不是“隐藏公钥”,而是保护私钥。
本课总结
- 公钥和私钥成对出现,公钥可以公开,私钥必须由持有者控制。
- 加密和数字签名是两种不同用途,不能把签名简单理解为反向加密。
- 公钥能参与验证,但“这个公钥属于谁”还需要证书与信任体系回答。
下一课预告
下一课会比较 RSA 和 ECC。重点不是背哪个更先进,而是理解它们在密钥大小、性能、兼容性和现代协议中的不同位置。
按自己的节奏,确认真正理解。