
密码学与证书 / 系统课时
HMAC 和数字签名有什么区别
HMAC 和数字签名有什么区别
API 请求签名里经常看到 HMAC-SHA256,证书和软件发布又经常看到 RSA、ECDSA、EdDSA。它们都能验证消息完整性,也都和“身份”有关,但背后的信任模型并不一样。
学习目标
- 能区分 HMAC 与数字签名的密钥模型
- 能判断内部 API 与公开验证场景的不同选择
- 能理解为什么 HMAC 的验证方也具备生成能力
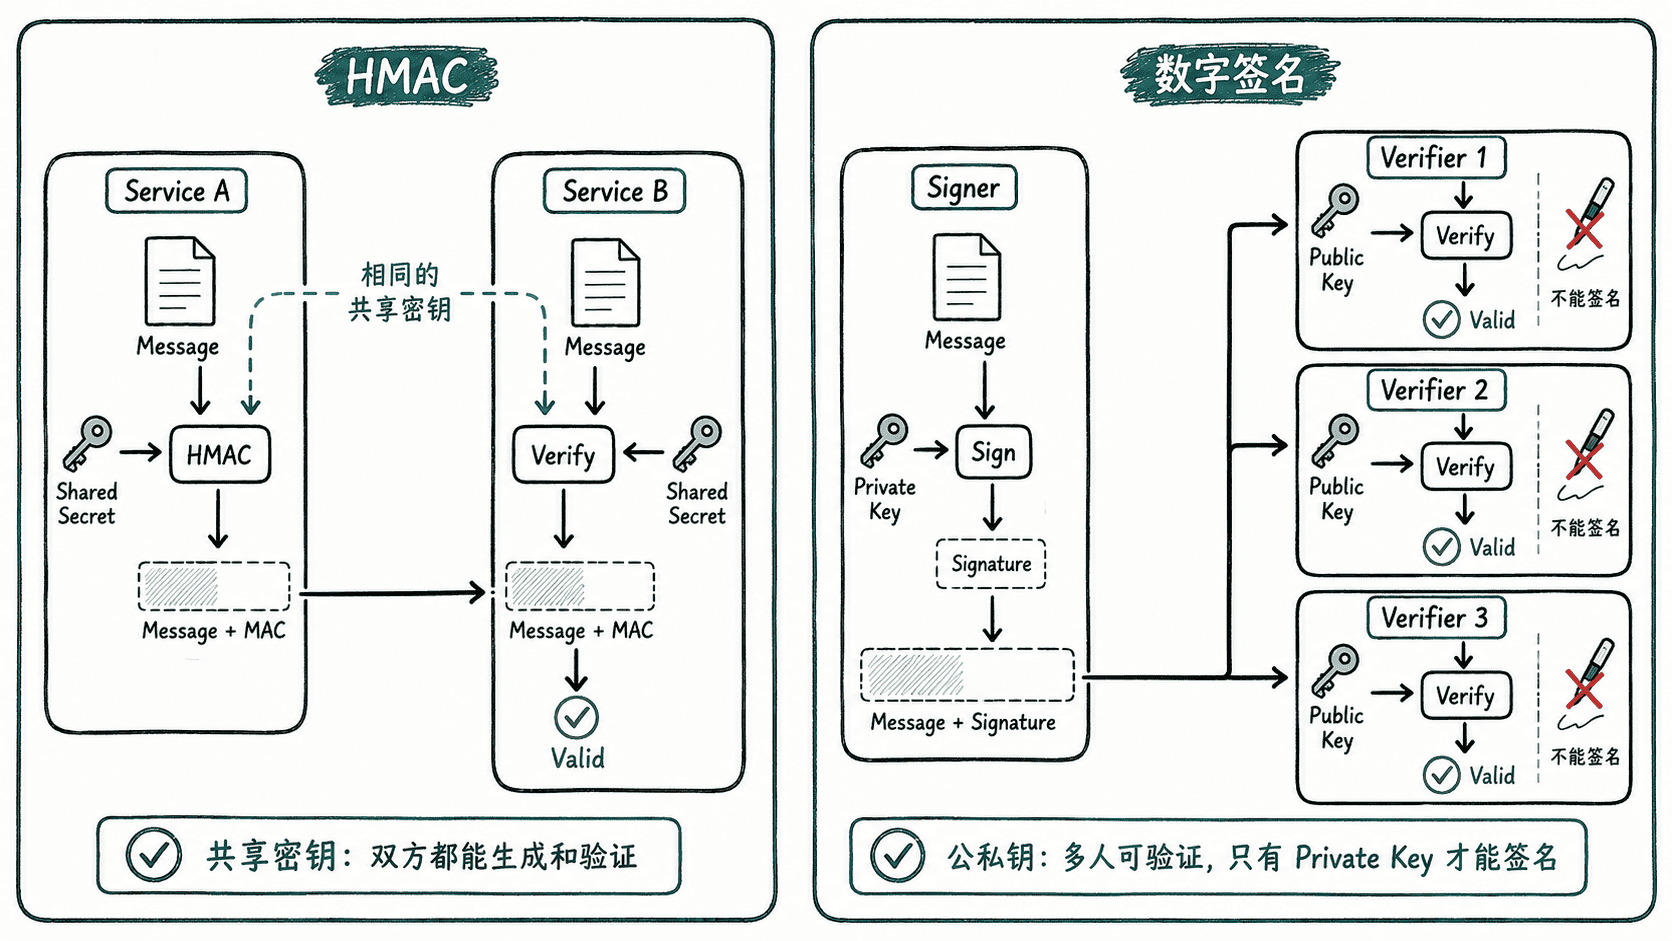
HMAC:双方共享同一个 Secret
假设服务 A 和服务 B 共享:
text
secret=<SHARED_SECRET>A 发送:
text
message
+
HMAC(secret, message)
B 使用同一个 Secret 重新计算并比较。
用 Python 做一次 HMAC
python
import hmac
import hashlib

secret = b"shared-secret"
message = b"amount=100"

mac = hmac.new(
    secret,
    message,
    hashlib.sha256,
).hexdigest()

print(mac)
预期输出:
text
<64_HEX_CHARACTERS>验证:
python
expected = hmac.new(
    secret,
    message,
    hashlib.sha256,
).hexdigest()

print(hmac.compare_digest(mac, expected))
预期输出:
text
True如果消息变成:
python
message = b"amount=10000"使用原来的 MAC 验证应该失败。
HMAC 的关键限制:验证方也能生成
因为 A 和 B 都知道同一个 Shared Secret,所以 B 不只可以验证,也能生成新的合法 HMAC。
因此 HMAC 更适合:
text
双方本来就互相信任
只需要确认请求来自持有同一 Secret 的系统
例如某些内部服务、合作方 API 或 Webhook。
数字签名把能力分开
数字签名:
text
Private Key → 可以签
Public Key  → 可以验证
于是可以设计:
text
Release Server
持有私钥并签名
        ↓
大量客户端
只持有公钥或信任证书
        ↓
验证
客户端可以验证,却不具备制造新合法签名的能力。
两种模型怎么选
| 维度 | HMAC | 数字签名 |
|---|---|---|
| 密钥 | 共享 Secret | 私钥签名、公钥验证 |
| 验证方能否生成合法结果 | 能 | 正常情况下不能 |
| 性能 | 通常更高 | 通常成本更高 |
| 密钥分发 | 每个验证方都要安全拿到 Secret | 公钥可以公开 |
| 常见用途 | API 签名、内部服务 | 证书、软件签名、公开验证 |
别忘了重放问题
无论 HMAC 还是数字签名:
text
签名正确都不等于:
text
请求一定是第一次出现业务 API 如果需要防重放,仍要引入:
text
Timestamp
Nonce
服务端时间窗
已使用请求记录
本课总结
- HMAC 使用共享 Secret,验证方同时具备生成合法 MAC 的能力。
- 数字签名把签名和验证能力分开,更适合公开验证或多验证方场景。
- 两者都不能单独解决重放攻击。
下一课预告
下一章会进入数字证书与 PKI。我们将从一个关键缺口开始:公钥可以验证签名,但客户端凭什么相信“这个公钥真的属于目标服务器”?
按自己的节奏,确认真正理解。