
密码学与证书 / 系统课时
为什么不能用 RSA 加密大文件
为什么不能用 RSA 加密大文件
学完 RSA 后,一个自然想法是:既然公钥加密这么方便,文件、数据库和网络报文是不是全部用 RSA 就好了?真实系统几乎不会这么做,因为非对称加密并不是为大规模数据吞吐设计的。
学习目标
- 能解释 RSA 为什么有明文长度和性能限制
- 能理解混合加密的完整流程
- 能判断什么时候应该让非对称机制保护密钥
RSA 一次能处理的数据有限
RSA 加密并不是:
text
给我多大文件,我就直接全部塞进去它的输入长度受到:
text
RSA modulus size
+
padding scheme
共同限制。
所以把一个 10 MB 文件切成大量小块,然后逐块 RSA 加密,并不是合理的工程方案。
正确思路:RSA 保护小秘密
真实系统更常见的是:
text
1. 随机生成一个对称密钥
2. 用 AES-GCM 加密大数据
3. 用接收方公钥保护这个对称密钥
4. 把加密后的数据和密钥材料一起发送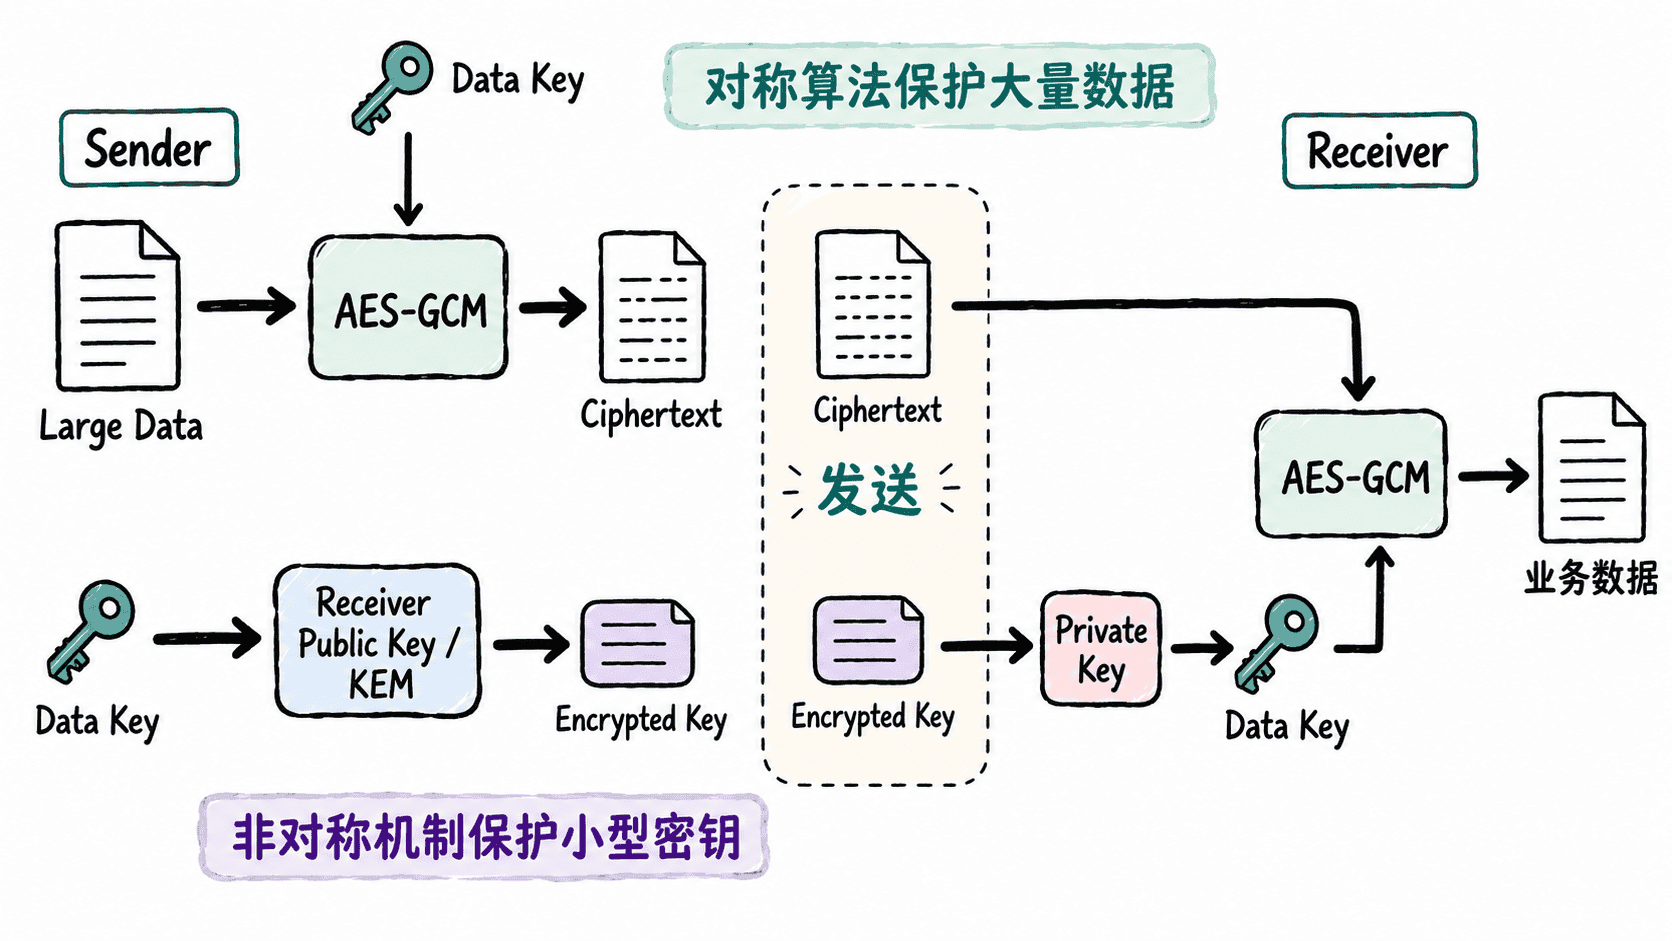
这就是混合加密的核心。
它同时利用:
text
对称加密:快
非对称机制:解决密钥建立或保护
用“信封”来理解
可以把大文件想成一个大箱子。
先用随机 AES Key 锁住箱子,然后把 AES Key 放进只有接收方能打开的小保险盒。
发送的是:
text
加密后的大箱子
+
加密后的 AES Key
非对称机制只处理很小的密钥材料,职责更清楚,效率也高得多。
TLS 也是类似思想
现代 TLS 会先通过握手和密钥交换建立共享秘密,再派生对称会话密钥。
之后真正大量的:
text
HTTP 请求
JSON
图片
文件
都是用高效的对称 AEAD 算法保护。
所以 HTTPS 同时出现:
text
证书/公钥密码
+
对称加密
并不是重复,而是不同阶段做不同事情。
不要自行设计分块 RSA
看到 RSA 输入限制后,不要自己做:
text
文件切成 N 块
每块 RSA
最后拼起来
这种设计不仅慢,还很容易在填充、完整性、顺序和错误处理上出问题。
应该使用成熟协议和高层密码学库。
本课总结
- RSA 等非对称机制不适合直接保护大量业务数据。
- 常见方案是对称算法加密数据,非对称机制保护或建立对称密钥。
- TLS、信封加密等系统都体现了“不同算法各做擅长的事”。
下一课预告
下一课从“保密”切换到“证明”。我们会真正生成一份数字签名,再修改原文件观察验签失败,理解签名到底证明了什么。
按自己的节奏,确认真正理解。