
密码学与证书 / 系统课时
证书过期、吊销和轮换怎么处理
证书过期、吊销和轮换怎么处理
证书不是签发一次就永久有效。它会过期,私钥可能泄露,域名可能变化,CA 也可能要求重新签发。生产系统真正难的往往不是“拿到证书”,而是让证书在整个生命周期里安全更新且不中断服务。
学习目标
- 能区分过期、吊销和轮换三种状态变化
- 能理解 CRL 与 OCSP 的基本作用
- 能设计不中断服务的证书更新窗口
过期不是异常,而是设计的一部分
证书都有 notBefore 和 notAfter。客户端时间不在这个区间内,就会拒绝证书。
有效期限制了某把长期密钥和某次身份验证结果被无限使用。但如果运维没有提前续期,系统就会在一个确定时间突然大面积失败。
吊销解决的是“还没过期但不能再信”
典型原因包括私钥泄露、证书误签、身份失效。常见机制有 CRL 和 OCSP。
需要注意,实际客户端对吊销检查的严格程度并不完全一致,所以不能把“CA 已吊销”理解成所有客户端都会在同一秒立即拒绝。
轮换为什么要有重叠窗口
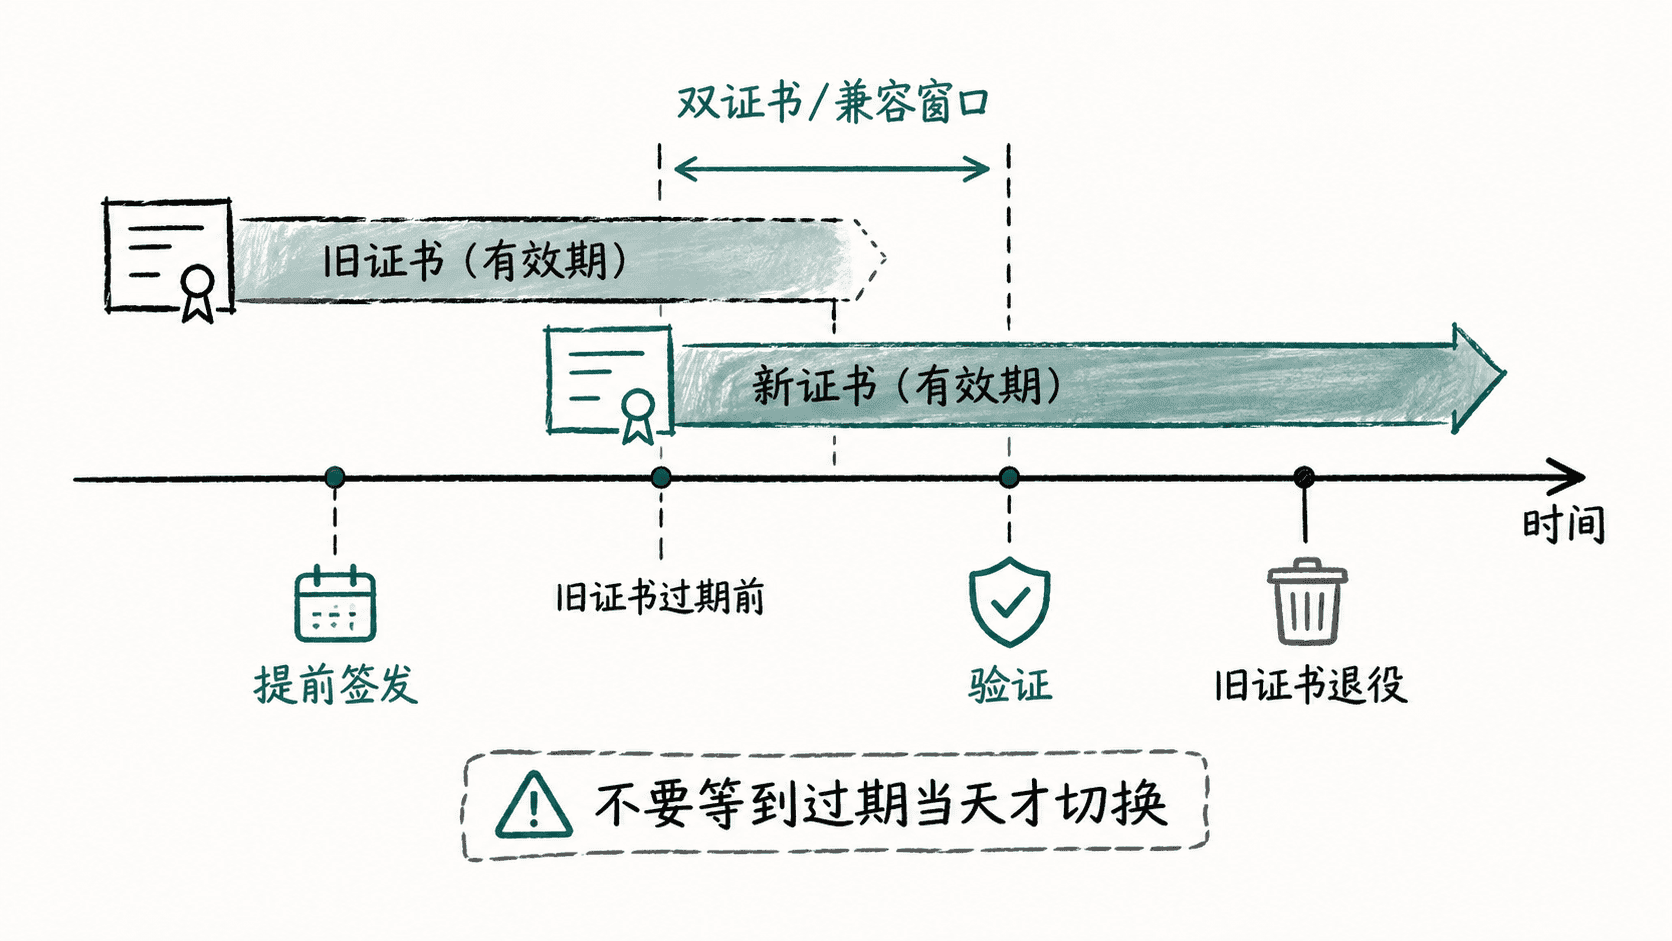
推荐顺序是:提前申请新证书,在旧证书仍有效时部署,观察客户端兼容性和错误率,确认稳定后再让旧证书退出。
如果使用 Certificate Pinning,更必须提前把新 Pin 或备份 Pin 发到客户端,否则服务器一换证书,旧版本 App 可能全部断网。
检查证书剩余有效期
bash
openssl s_client -connect example.com:443 -servername example.com </dev/null 2>/dev/null | openssl x509 -noout -enddate预期输出:
text
notAfter=<TIME>实际时间以远端证书为准。
线上故障的排查顺序
遇到“昨天还能访问,今天突然 TLS 失败”,优先看证书是否过期、系统时间是否正确、是否刚发生证书轮换、中间链是否变化、客户端是否启用了 Pinning。
证书治理真正要追求的不是“永不过期”,而是过期、轮换、吊销都能被提前发现并安全处理。
按自己的节奏,确认真正理解。