
密码学与证书 / 系统课时
证书锁定如何安全轮换
证书锁定如何安全轮换
Pinning 最危险的时刻不是第一次上线,而是证书或公钥需要更换的时候。如果旧版 App 只认识旧 Pin,服务器却已经切到全新的公钥,客户端甚至没有机会联网获取更新配置。
学习目标
- 能设计主 Pin 与备份 Pin
- 能安排不会断网的轮换顺序
- 能识别 Pinning 的不可恢复风险
为什么不能只配置一个 Pin
假设 App 1.0 只内置 Pin A,服务器当前也使用 A。某天私钥 A 必须立即更换为 B:
text
Server → B
App 1.0 → 只信 A
旧 App 会直接失联。
安全轮换需要提前埋下一把钥匙
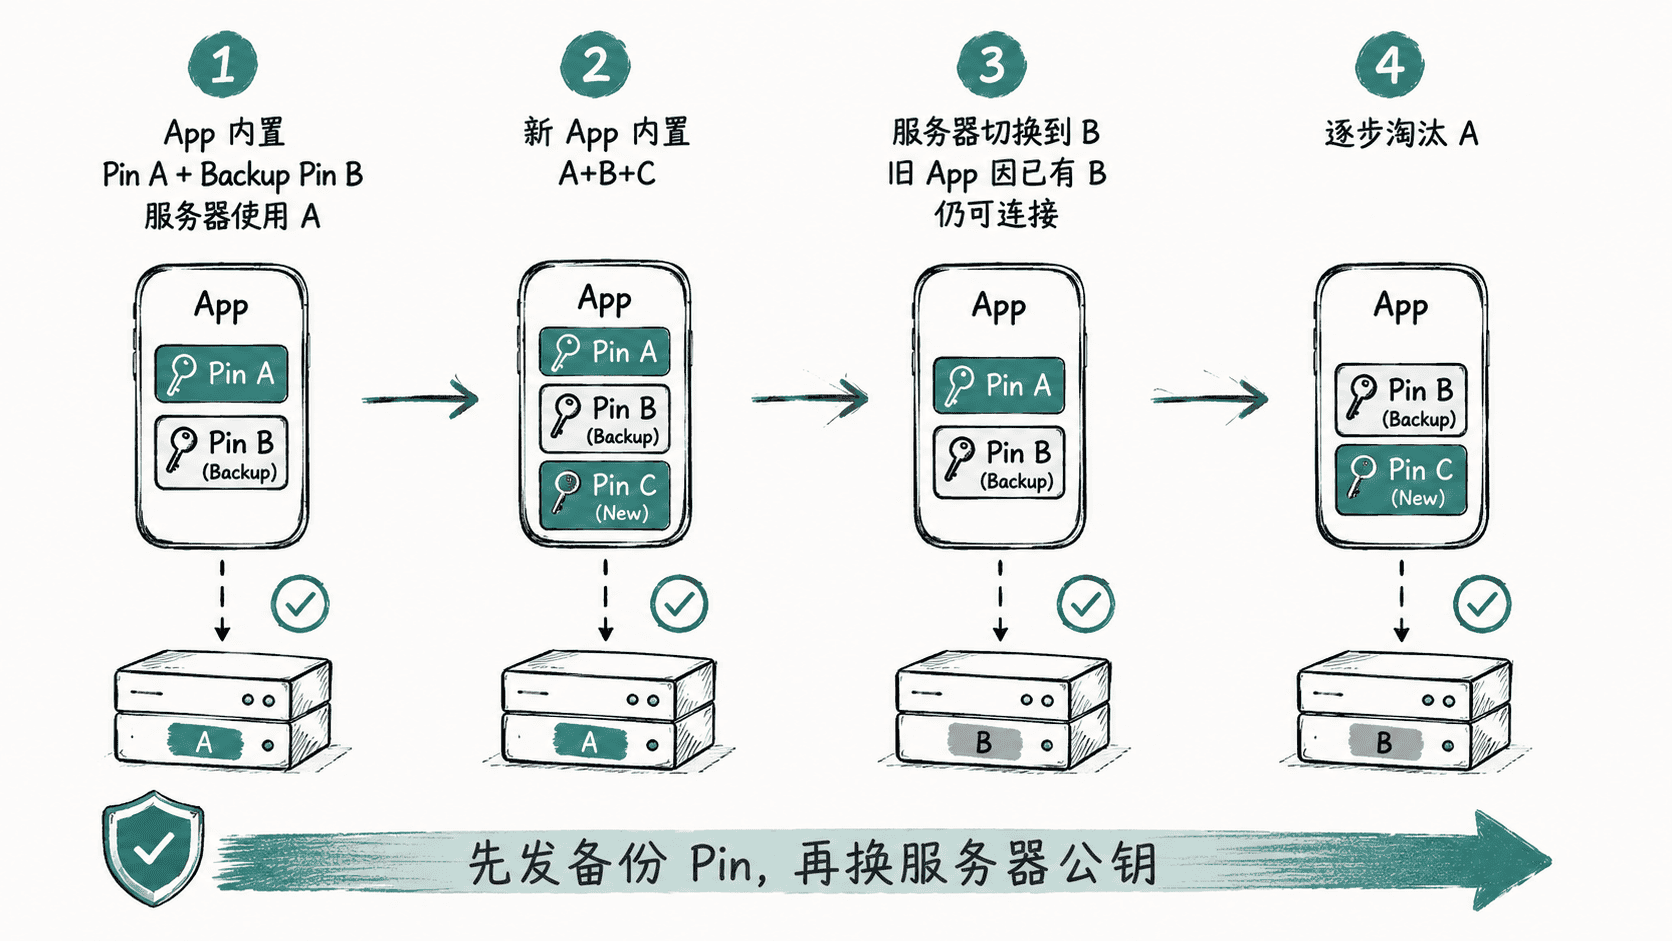
推荐顺序:
- App 先同时信任当前 Pin A 和备份 Pin B。
- 等包含 B 的版本覆盖足够多用户。
- 服务器再从 A 切换到 B。
- 新版本 App 再加入下一枚备份 Pin C。
- 最后淘汰已不用的 A。
顺序不能反过来。
Pin 集合不要无限增长
为了“永远兼容”而保留历史所有 Pin,也会让约束越来越弱。
更合理的是维护“当前 Pin + 下一枚备份 Pin”,并把轮换作为版本发布流程的一部分。
用配置表达轮换意图
片段示例:
yaml
tlsPinning:
  enabled: true
  hosts:
    api.example.com:
      pins:
        - "sha256/<PIN_A>"
        - "sha256/<PIN_B>"
生效行为:
text
api.example.com 的系统证书校验先通过,
然后目标公钥必须命中 PIN_A 或 PIN_B。
验证方法是分别部署使用 A 和 B 的测试证书,确认两个阶段客户端都能建立连接。
紧急泄露时为什么备份 Pin 很重要
如果 A 泄露,而 B 已经提前进入客户端,就可以直接把服务器切到 B。
如果旧 App 只认识 A,处置会困难得多,甚至只能依赖强制升级。
所以 Pinning 的核心最佳实践不是“锁得越死越安全”,而是:任何时候都要为下一次轮换保留一条安全退路。
按自己的节奏,确认真正理解。