
密码学与证书 / 系统课时
设计一条完整的应用安全链路
设计一条完整的应用安全链路
真正的应用安全方案不是把 TLS、mTLS、Pinning、HMAC、Keystore 和 KMS 全部打开。好的设计应该先看威胁和信任边界,再选择刚好能解决问题的机制,并为密钥轮换、客户端升级和故障恢复留下空间。
学习目标
- 能按威胁模型选择安全机制
- 能把传输、身份、请求和密钥治理串成完整链路
- 能识别重复防护和不必要复杂度
从一个移动 App 调后端的场景开始
假设业务有:
text
Mobile App
↓
API Gateway
↓
Business Service
↓
Database
用户需要登录,接口里有敏感数据,部分操作不能被重放,数据库里还有需要字段级加密的数据。
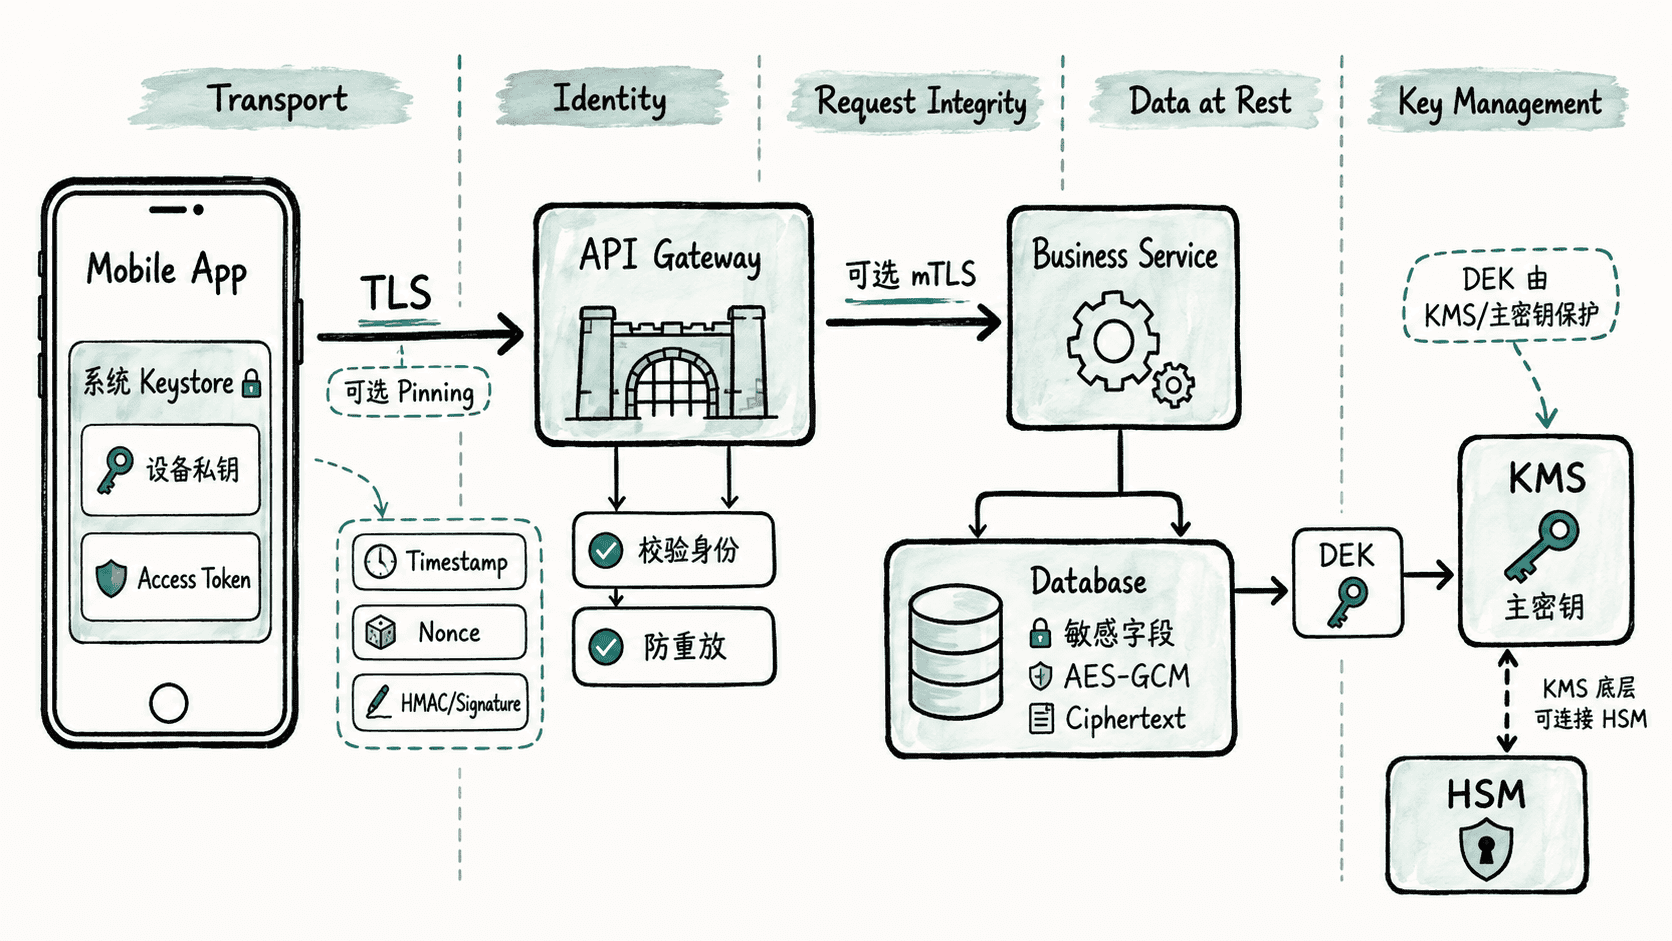
传输层先用标准 TLS
第一层默认应该是 HTTPS/TLS。它负责服务器身份认证、传输机密性和传输完整性。
这是基础,不应该因为后面还有 HMAC 就省略。
用户身份放在应用层处理
用户登录后,业务通常使用 Session 或 Access Token。TLS 证明的是“当前连接到了合法服务器”,Token 证明的是“当前请求代表哪个用户以及拥有哪些权限”。
两者不是替代关系。
高风险接口再判断是否需要防重放
普通内容查询不一定需要额外请求签名。支付、设备指令、B2B 开放接口等高价值写操作,可以考虑 Timestamp + Nonce + Signature。
但必须配合服务端 Nonce 去重,否则只是“签了一个可以重复使用的合法请求”。
mTLS 和 Pinning 都按威胁模型启用
mTLS 更适合服务、设备或机构级客户端身份。
Pinning 更适合客户端需要进一步收紧服务器身份范围,并且团队有成熟证书轮换能力的场景。
不要因为它们听起来“更高级”就默认全部开启。
数据落盘以后还有另一套问题
TLS 只保护数据在网络上传输时的安全。高敏字段落库后,可以使用 AES-GCM + 独立 DEK + KMS 保护 DEK,并随密文保存密钥版本。
用一份检查清单完成设计验收
方案评审时至少回答:
- 要防的是窃听、篡改、冒充还是重放?
- 身份主体是用户、设备还是服务?
- 哪些秘密绝不能出现在客户端?
- 哪些密钥必须支持轮换?
- 证书过期或 Pin 变化时怎么恢复?
- 服务端如何审计密钥和解密权限?
- 某一层失守后,下一层还能提供什么保护?
最终链路可以归纳成:
text
TLS 保护通信
→ Token/mTLS 证明身份
→ Nonce + Signature 保护高风险请求
→ AES-GCM 保护落盘敏感数据
→ KMS/HSM 管理关键密钥
→ 轮换、吊销、审计保证生命周期可控
当每一层都能回答“我在防什么、失败后怎么办”,这套安全设计才真正具备工程可用性。
按自己的节奏,确认真正理解。