
密码学与证书 / 系统课时
HTTPS 为什么需要 TLS
HTTPS 为什么需要 TLS
HTTP 本身只负责“怎么传请求和响应”,并不保证别人看不到、改不了、冒充不了。HTTPS 并不是另一套业务协议,而是把 HTTP 放进 TLS 建立的安全通道里,让客户端先确认对方身份,再加密和校验后续数据。
学习目标
- 能说清明文 HTTP 的三类核心风险
- 能解释 TLS 给 HTTP 增加了哪些能力
- 能判断 HTTPS 能防什么、不能防什么
明文 HTTP 的问题不只是能被看到
如果请求直接明文传输,网络路径上的中间节点理论上可以读取账号密码,也可能修改响应、替换下载地址或冒充真实服务器。
http
POST /login HTTP/1.1
Host: api.example.com
Content-Type: application/json

{"username":"alice","password":"secret"}
预期结果:
text
明文 HTTP 中,请求头和请求体没有 TLS 加密保护。所以只解决“加密”还不够,还需要身份认证和完整性保护。
TLS 提供三项核心保证
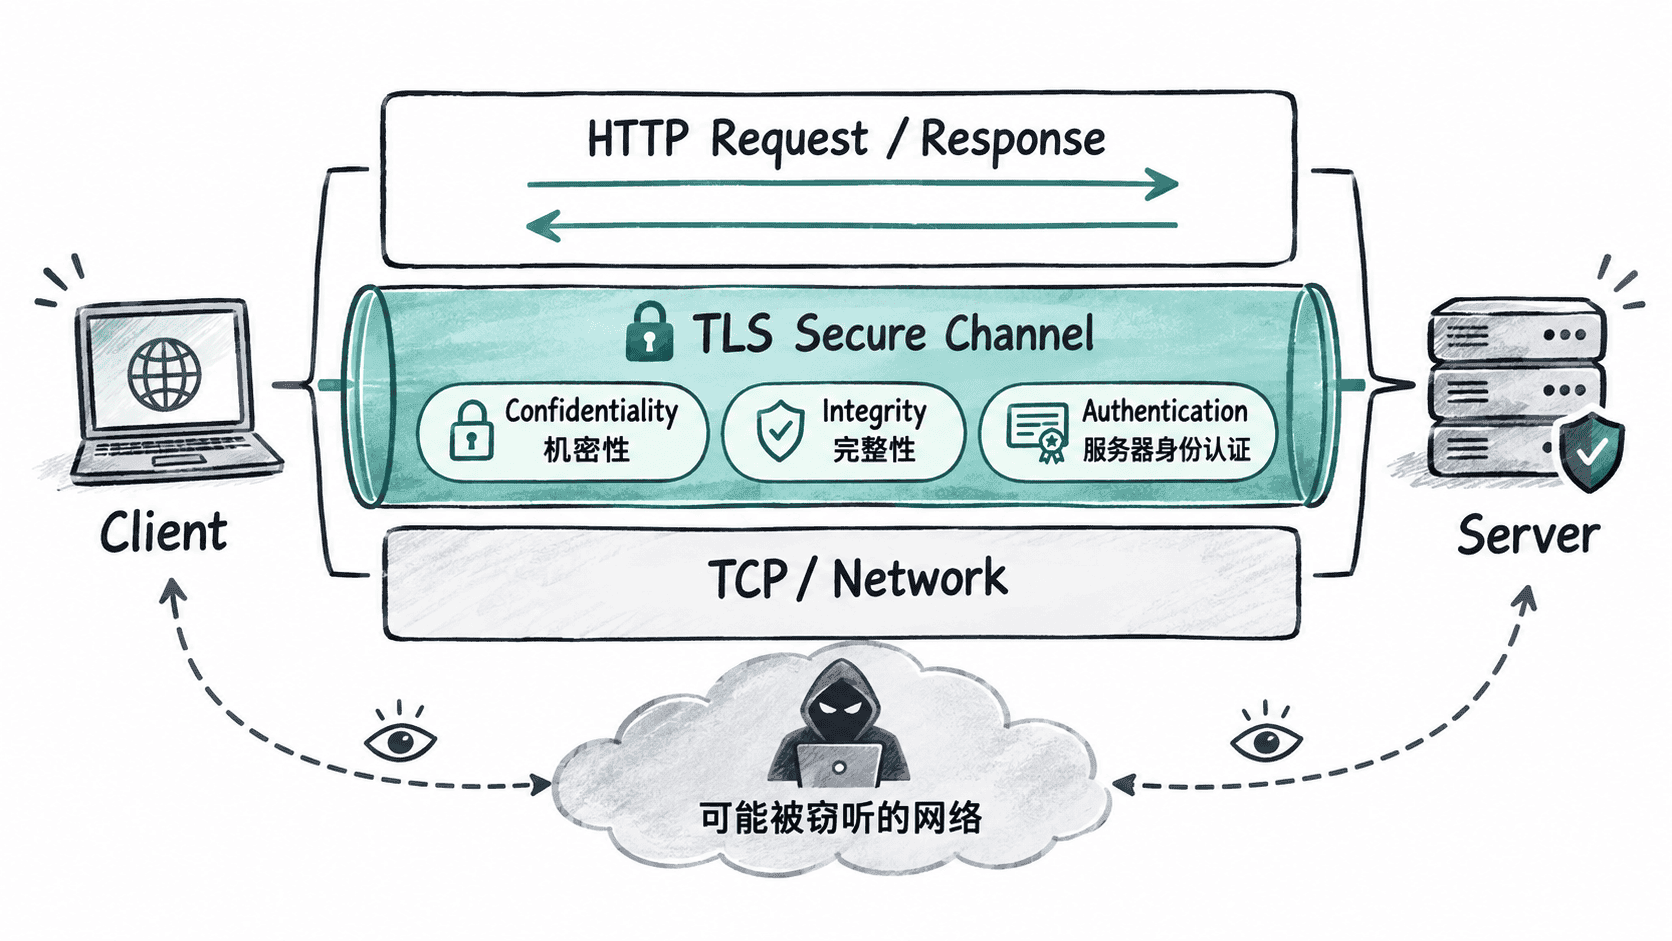
机密性让第三方即使截获流量,也无法直接读懂业务内容;完整性让双方能够发现数据被修改;身份认证让客户端确认自己连接的是预期服务器。
HTTPS 不是把所有信息都变成秘密
HTTPS 可以保护 HTTP 层的数据,但目标 IP、连接时间、流量大小等网络元数据仍然可能暴露。DNS 是否加密,还取决于是否使用 DoH、DoT 等额外机制。
所以:
text
HTTPS ≠ 网络上什么都看不到HTTPS 也不能解决业务漏洞
如果接口本身存在越权、SQL 注入或错误权限校验,HTTPS 不会自动修复这些逻辑问题。
TLS 保护的是通信通道,不是整个应用。
用 curl 确认实际走了 TLS
bash
curl -v https://example.com/ -o /dev/null预期输出中会看到类似:
text
* SSL connection using TLSv1.3
* Server certificate:
实际 TLS 版本和输出格式可能因 curl、TLS 库和服务器配置而不同。
最后可以用一句话记住:HTTPS = HTTP + TLS;TLS 先解决身份、机密性和完整性,HTTP 再处理业务请求。
按自己的节奏,确认真正理解。