
密码学与证书 / 系统课时
IV、Nonce 和 Salt 到底有什么区别
IV、Nonce 和 Salt 到底有什么区别
IV、Nonce、Salt 经常长得很像:都是一串字节,而且很多时候会和密文一起保存。于是初学时很容易觉得它们只是三个不同名字。其实它们出现的位置、安全目标和约束都不一样。
学习目标
- 能区分 IV、Nonce 和 Salt 的用途
- 能判断哪些值强调随机,哪些更强调唯一
- 能解释为什么 AES-GCM 的 Nonce 不能复用
先看用途
| 名称 | 常见场景 | 主要目的 |
|---|---|---|
| IV | 分组密码工作模式 | 避免固定模式泄露 |
| Nonce | AEAD、协议、请求 | 在规定作用域中一次性使用 |
| Salt | 密码哈希、密钥派生 | 让相同输入得到不同派生结果 |
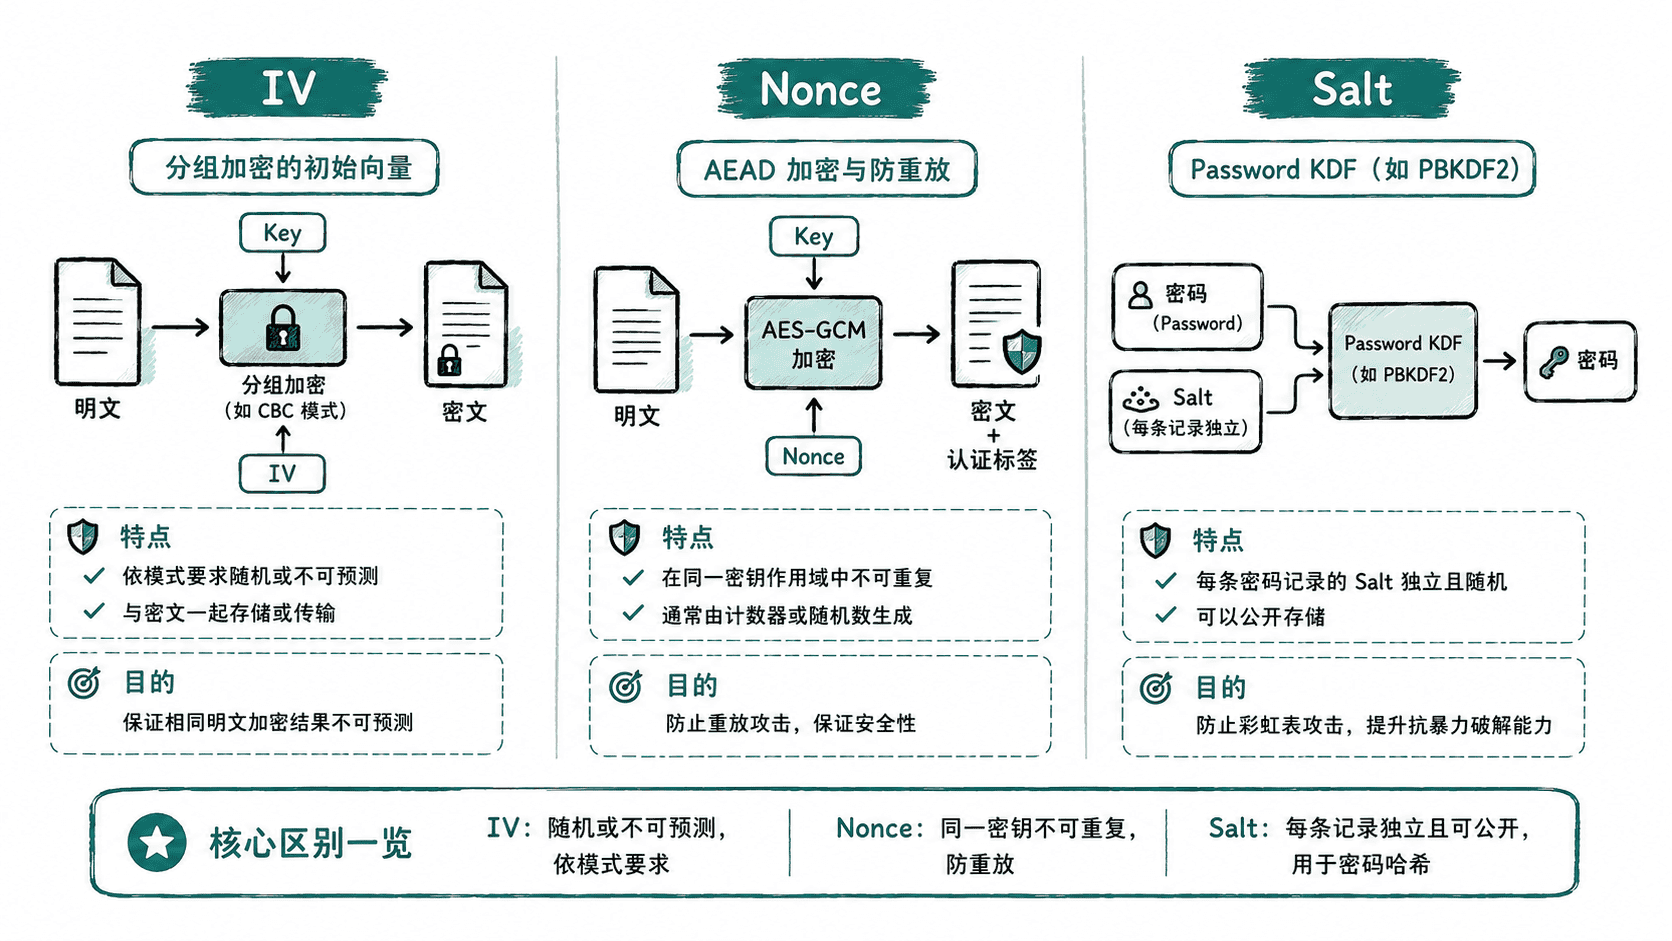
IV:服务于具体加密模式
IV 的规则要看具体算法和模式。
有的模式强调:
text
随机
不可预测
有的场景更强调:
text
不重复所以不要记成“IV 永远随便生成一个随机数就行”。
Nonce:一次使用
Nonce 可以理解为:
text
number used once对 AES-GCM 来说,一个非常重要的规则是:
同一个 Key 下不要复用 Nonce。
错误示例:
python
nonce = b"123456789012"如果这个值每次都不变,就可能破坏 GCM 的安全假设。
更合理的实验写法:
python
from os import urandom

nonce = urandom(12)
print(len(nonce))
预期输出:
text
12生产环境还需要从整体生命周期保证“不重复”,不能只看到“随机”两个字就结束。
Salt:通常可以公开
假设两个用户密码相同:
text
hello123如果没有 Salt,派生结果容易相同。
使用不同 Salt:
text
password + salt-A → derived-A
password + salt-B → derived-B
即使原密码相同,结果也会不同。
Salt 的主要目标不是保密,所以通常可以和密码派生结果一起存储。
随机不等于秘密
Nonce、IV、Salt 很多时候都能公开。
例如 AES-GCM 常把:
text
nonce | ciphertext | tag一起保存。
真正必须保密的是 Key。
本课总结
- IV、Nonce 和 Salt 都可能是随机字节,但用途和安全约束不同。
- AES-GCM 中最重要的规则之一是同一 Key 下不能复用 Nonce。
- Salt 通常不需要保密,它用于打破相同输入产生相同派生结果的模式。
下一课预告
下一课会处理密码存储。你会看到“把密码 AES 加密后存数据库”为什么不是理想方案,以及慢密码哈希和 Salt 真正解决了什么问题。
按自己的节奏,确认真正理解。