
密码学与证书 / 系统课时
数字签名到底证明了什么
数字签名到底证明了什么
看到“签名”两个字,很容易联想到手写签字:证明某个人认可了这份内容。数字签名也有类似目标,但它依赖的是 Hash、私钥和公钥,而不是一张签名图片。
学习目标
- 能解释数字签名的生成与验证流程
- 能验证内容被修改后为什么验签失败
- 能区分签名、加密和证书的职责
签名的基本流程
可以先简化成:
text
消息
↓
Hash
↓
摘要
↓
Private Key
↓
Signature
验证:
text
消息
↓
重新计算摘要
      +
Signature
      +
Public Key
↓
Verify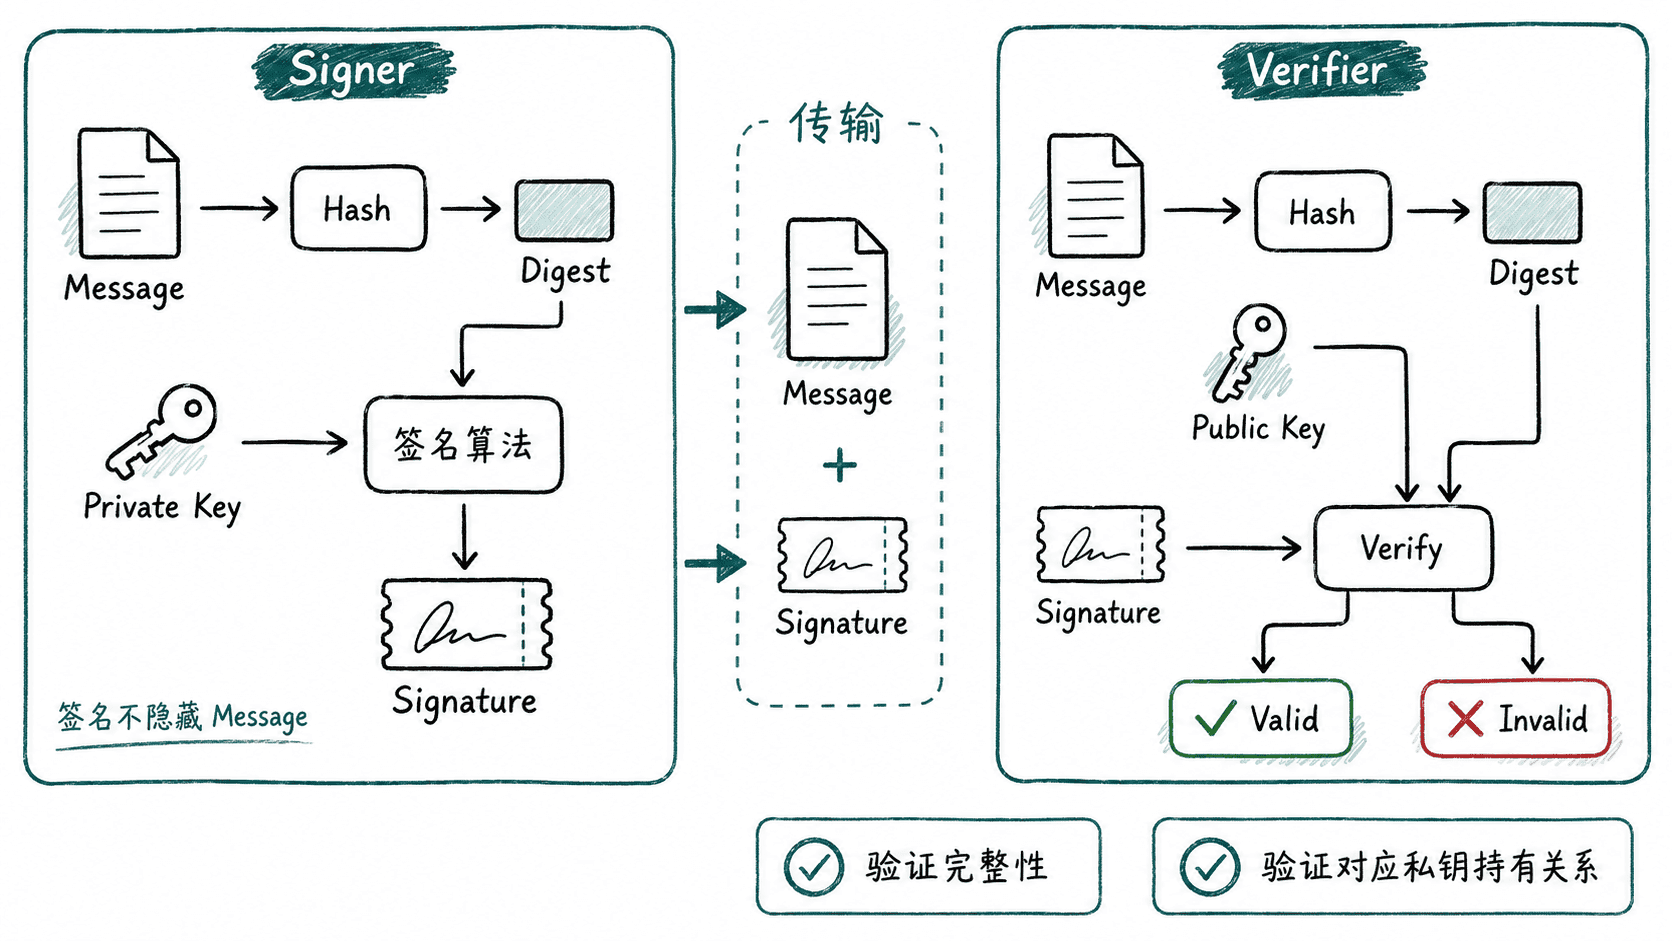
动手做一次 RSA 签名
假设已有:
text
<PATH>/rsa-private.pem
<PATH>/rsa-public.pem
创建文件:
bash
printf "amount=100" > <PATH>/message.txt签名:
bash
openssl dgst -sha256 -sign <PATH>/rsa-private.pem -out <PATH>/message.sig <PATH>/message.txt预期结果:
text
生成 <PATH>/message.sig验证:
bash
openssl dgst -sha256 -verify <PATH>/rsa-public.pem -signature <PATH>/message.sig <PATH>/message.txt预期输出:
text
Verified OK修改内容后再验证
bash
printf "amount=10000" > <PATH>/message.txt再次验证:
bash
openssl dgst -sha256 -verify <PATH>/rsa-public.pem -signature <PATH>/message.sig <PATH>/message.txt预期结果:
text
Verification failure说明原来的 Signature 已经不能证明这份新内容。
验签成功到底说明什么
在密钥管理正确的前提下,它主要说明:
- 当前消息和签名匹配。
- 签名由对应私钥持有者产生。
但它并不自动说明:
这个公钥就是“某银行”的公钥。
攻击者自己生成一对密钥,也可以给自己的消息签名。
还缺的一步是:
text
Public Key ↔ Real Identity后面的 X.509 证书与 CA 会解决这个问题。
签名不负责隐藏内容
即使签名完全正确,消息仍可能是明文。
所以:
text
数字签名 ≠ 数据加密需要同时保密和认证时,应组合正确机制,或者直接使用 TLS 等成熟协议。
本课总结
- 数字签名用于验证内容完整性和对应私钥的持有关系,不负责隐藏原文。
- 内容被修改后,原签名应该验证失败。
- 公钥能验签,但“公钥属于谁”还需要证书和信任体系回答。
下一课预告
下一课会比较 HMAC 和数字签名。两者都能验证消息有没有被改,但一个依赖共享 Secret,一个依赖公私钥,适用的系统结构差别很大。
按自己的节奏,确认真正理解。