
密码学与证书 / 系统课时
ECDHE 为什么能够提供前向保密
ECDHE 为什么能够提供前向保密
如果服务器的长期证书私钥某天泄露,我们当然希望攻击者只能影响“现在和以后”,而不能把几个月前录下来的所有 TLS 流量一次性解开。ECDHE 的核心价值,就是让每次连接使用临时密钥。
学习目标
- 能区分长期身份密钥与临时密钥交换材料
- 能解释前向保密保护的时间范围
- 能理解为什么现代 TLS 不再依赖静态 RSA 密钥交换
没有前向保密会发生什么
早期某些 TLS 模式会让客户端生成一个秘密,再用服务器 RSA 公钥加密。
如果攻击者长期录制密文,并在未来拿到服务器 RSA 私钥,就可能回头恢复过去的会话秘密。
问题在于:长期私钥同时承担身份和历史会话解密能力。
ECDHE 把身份和会话密钥拆开
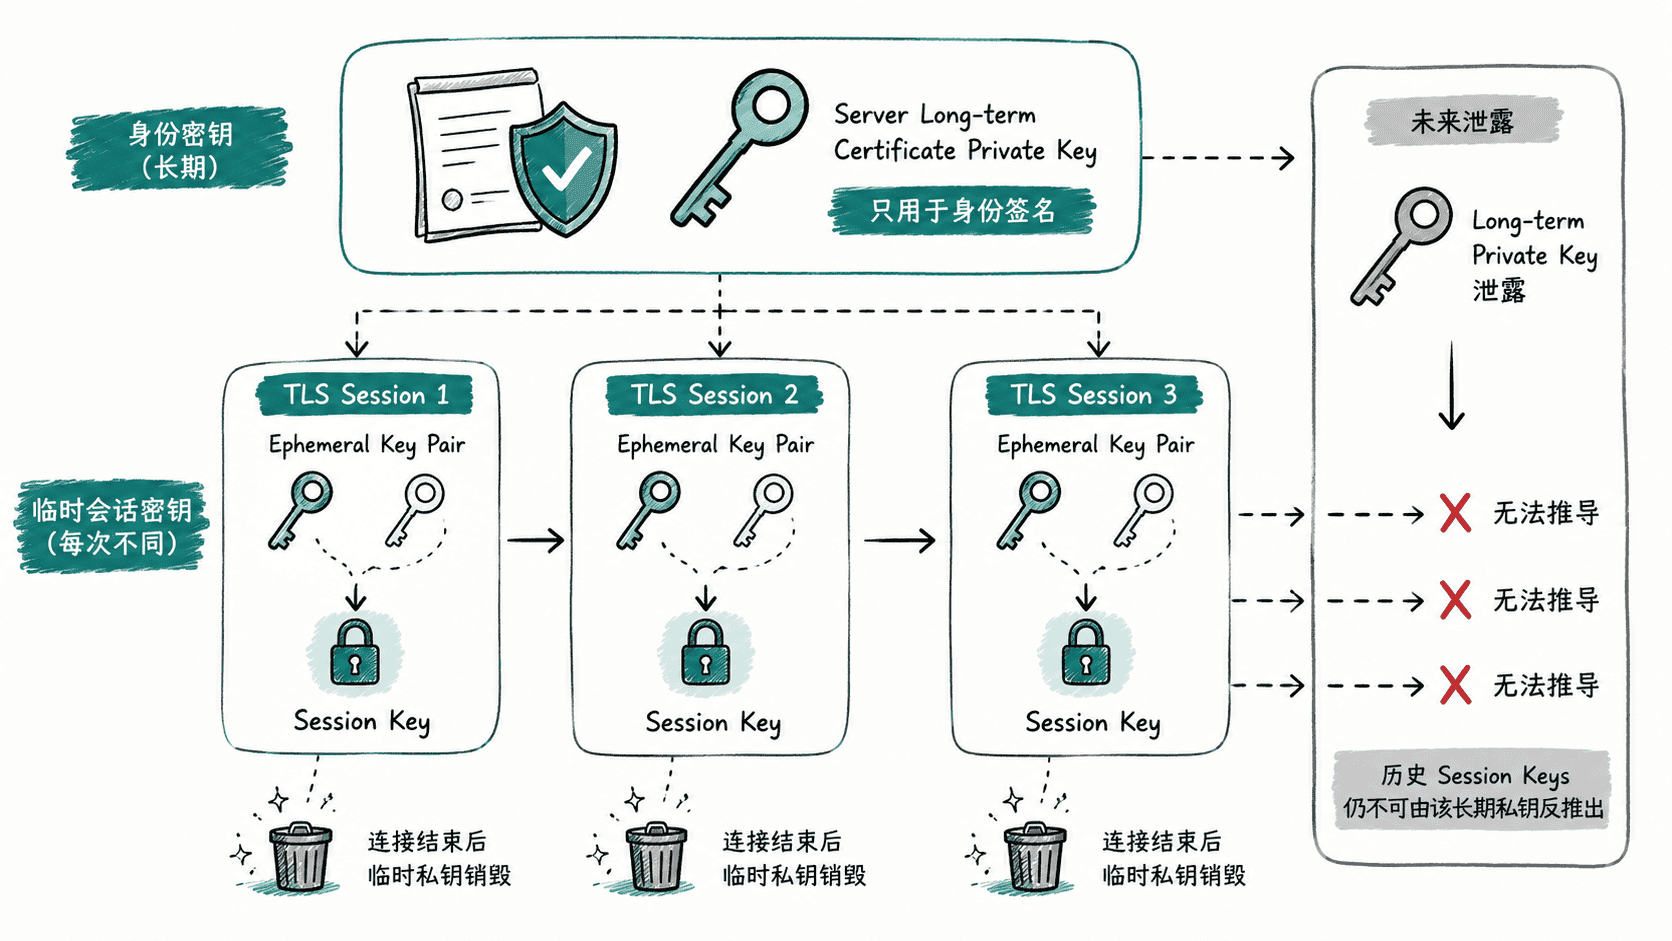
ECDHE 中,每次连接都会生成新的临时密钥材料。服务器证书私钥的职责主要是证明“这次临时密钥交换确实来自合法服务器”。
为什么历史会话仍较安全
假设服务器证书私钥在 9 月泄露。攻击者即使录下了 6 月的握手数据,也缺少 6 月那次连接使用、并且早已销毁的临时私钥。
text
长期证书私钥泄露
↓
不能直接恢复历史 ECDHE 临时私钥
↓
不能仅靠长期私钥反推出过去会话密钥
这就是前向保密。
前向保密不等于私钥泄露没关系
长期私钥泄露依然是严重事故。如果攻击者能实时参与通信,它仍可能冒充服务器或攻击新的握手。
前向保密保护的是历史会话不因长期密钥未来泄露而批量失守。
确认实际连接使用 TLS 1.3
bash
openssl s_client -connect example.com:443 -servername example.com -tls1_3 </dev/null 2>/dev/null | grep -E "Protocol|Cipher"预期输出:
text
Protocol  : TLSv1.3
Cipher : <TLS13 CIPHER>最值得记住的是:证书私钥负责长期身份,ECDHE 临时密钥负责每次连接的共享秘密;两者拆开,才有前向保密。
按自己的节奏,确认真正理解。