
密码学与证书 / 系统课时
编码、哈希、加密和签名的区别
编码、哈希、加密和签名的区别
Base64、SHA-256、AES、数字签名都会把输入变成另一串看起来“不好读”的内容,所以初学时很容易把它们都叫“加密”。其实它们的目标完全不同,混用会直接导致安全设计出错。
学习目标
- 能判断一段处理属于编码、哈希、加密还是签名
- 能解释四者是否可逆以及是否需要密钥
- 能避免把 Base64、Hash 当成数据保密手段
编码:为了表示和传输
最常见的例子是 Base64。
python
import base64

raw = b"hello"
encoded = base64.b64encode(raw)
decoded = base64.b64decode(encoded)

print(encoded.decode())
print(decoded.decode())
预期输出:
text
aGVsbG8=
hello
任何人都可以直接解码,所以:
Base64 不是加密。
它只是把二进制内容转换成适合文本传输的形式。
哈希:生成固定长度摘要
python
import hashlib

print(hashlib.sha256(b"hello").hexdigest())
预期输出:
text
2cf24dba5fb0a30e26e83b2ac5b9e29e...Hash 常用于:
text
文件完整性校验
内容指纹
签名前的摘要计算
密码存储方案中的基础组件
它的设计目标不是“之后再解密回原文”。
加密:有权限的人可以恢复原文
加密关注的是:
text
明文 + 密钥
  ↓
密文
  ↓
密钥
  ↓
明文
也就是说,加密通常是可逆的,只不过能不能恢复取决于你有没有正确密钥。
数字签名:证明内容和签名者
数字签名不是为了隐藏内容,而是为了让别人验证:
- 内容有没有被改。
- 签名是不是由对应私钥产生。
典型流程:
text
发送方:消息 → 摘要 → 私钥签名 → Signature
接收方:消息 + Signature + 公钥 → 验证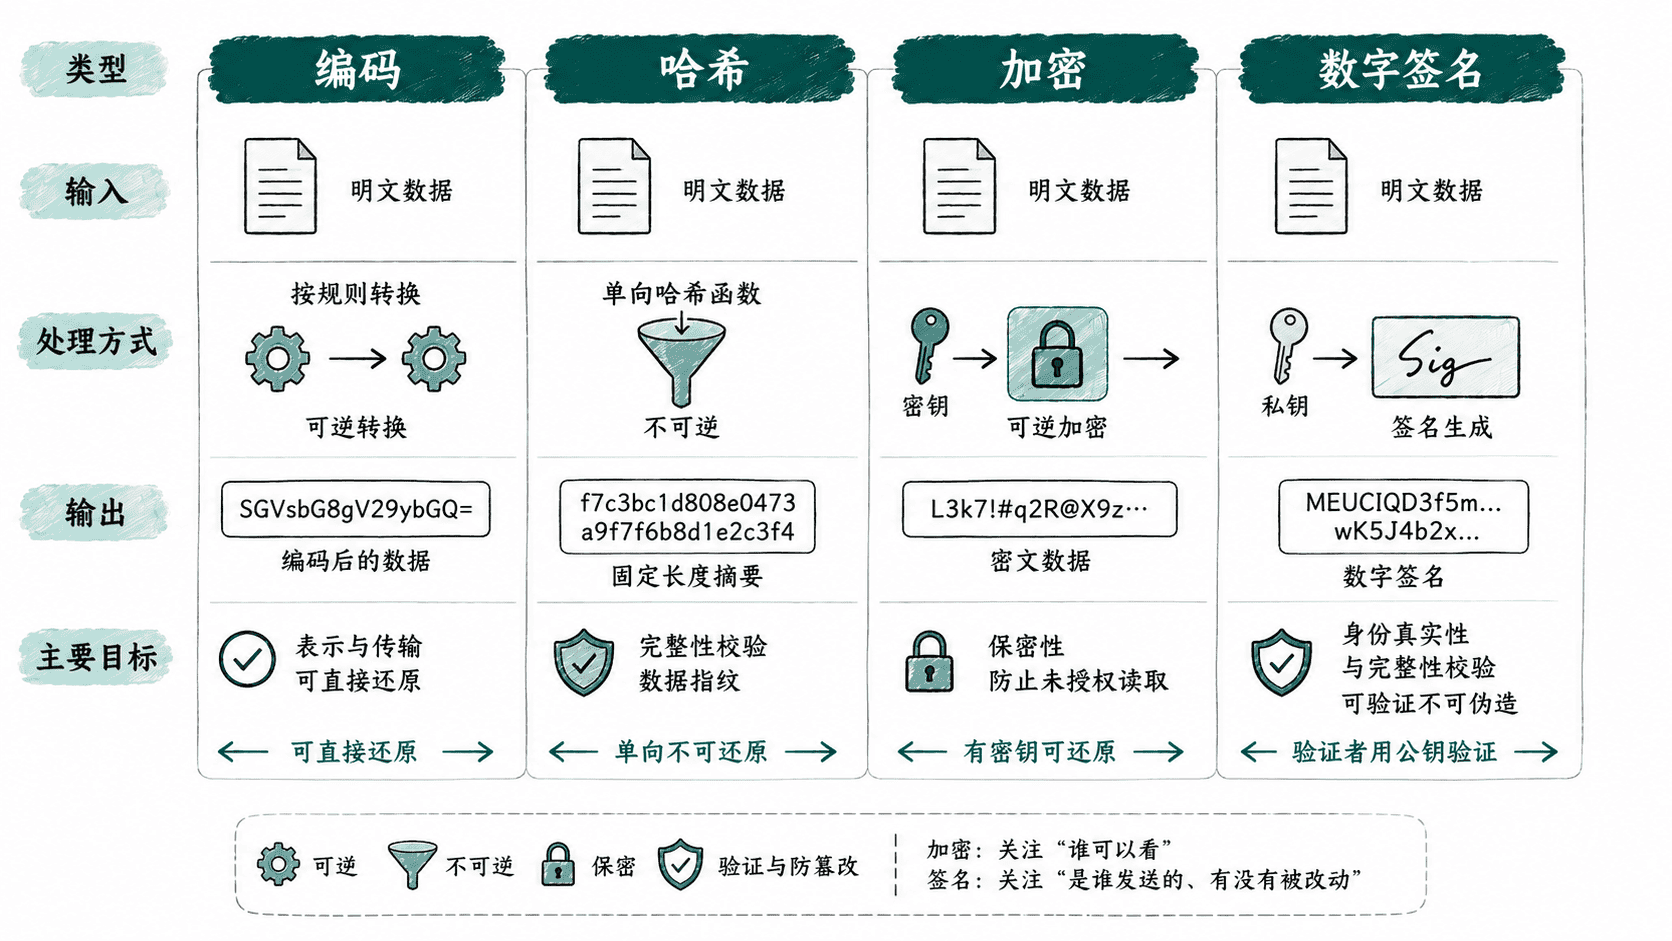
用三个问题快速判断
遇到一种机制时,可以先问:
- 只是为了改变表示形式吗? 如果是,通常是编码。
- 需要恢复原文吗? 如果需要密钥恢复,通常是加密。
- 需要证明谁产生了这份结果吗? 如果私钥生成、公钥验证,通常是数字签名。
一张表记住差异
| 类型 | 典型方案 | 是否可逆 | 是否依赖密钥 | 主要目标 |
|---|---|---|---|---|
| 编码 | Base64 | 是 | 否 | 表示与传输 |
| 哈希 | SHA-256 | 设计上单向 | 否 | 摘要 |
| 对称加密 | AES | 是 | 是 | 保密 |
| 数字签名 | RSA/ECDSA/EdDSA | 不是解密模型 | 是 | 完整性与身份 |
本课总结
- Base64 是编码,不是加密。
- Hash 生成摘要,加密用于保密,数字签名用于验证完整性和签名者身份。
- 判断机制时先问它是否可逆、是否需要密钥、到底解决什么问题。
下一课预告
下一课不从算法出发,而是从攻击者出发。我们会看中间人、重放和密钥泄露分别怎么发生,以及为什么它们需要不同的防护手段。
按自己的节奏,确认真正理解。