
密码学与证书 / 系统课时
Certificate Pinning 到底是什么
Certificate Pinning 到底是什么
系统证书校验的规则是:只要服务器证书链最终落到本机信任的根 CA,并且域名等条件正确,就可以接受。Certificate Pinning 会再加一道限制:即使系统认为证书可信,也必须命中 App 预先认可的证书或公钥。
学习目标
- 能解释 Pinning 为什么比系统信任更严格
- 能区分证书 Pin 与 SPKI 公钥 Pin
- 能理解 Pinning 能防什么、不能防什么
系统信任和 Pinning 是两道检查
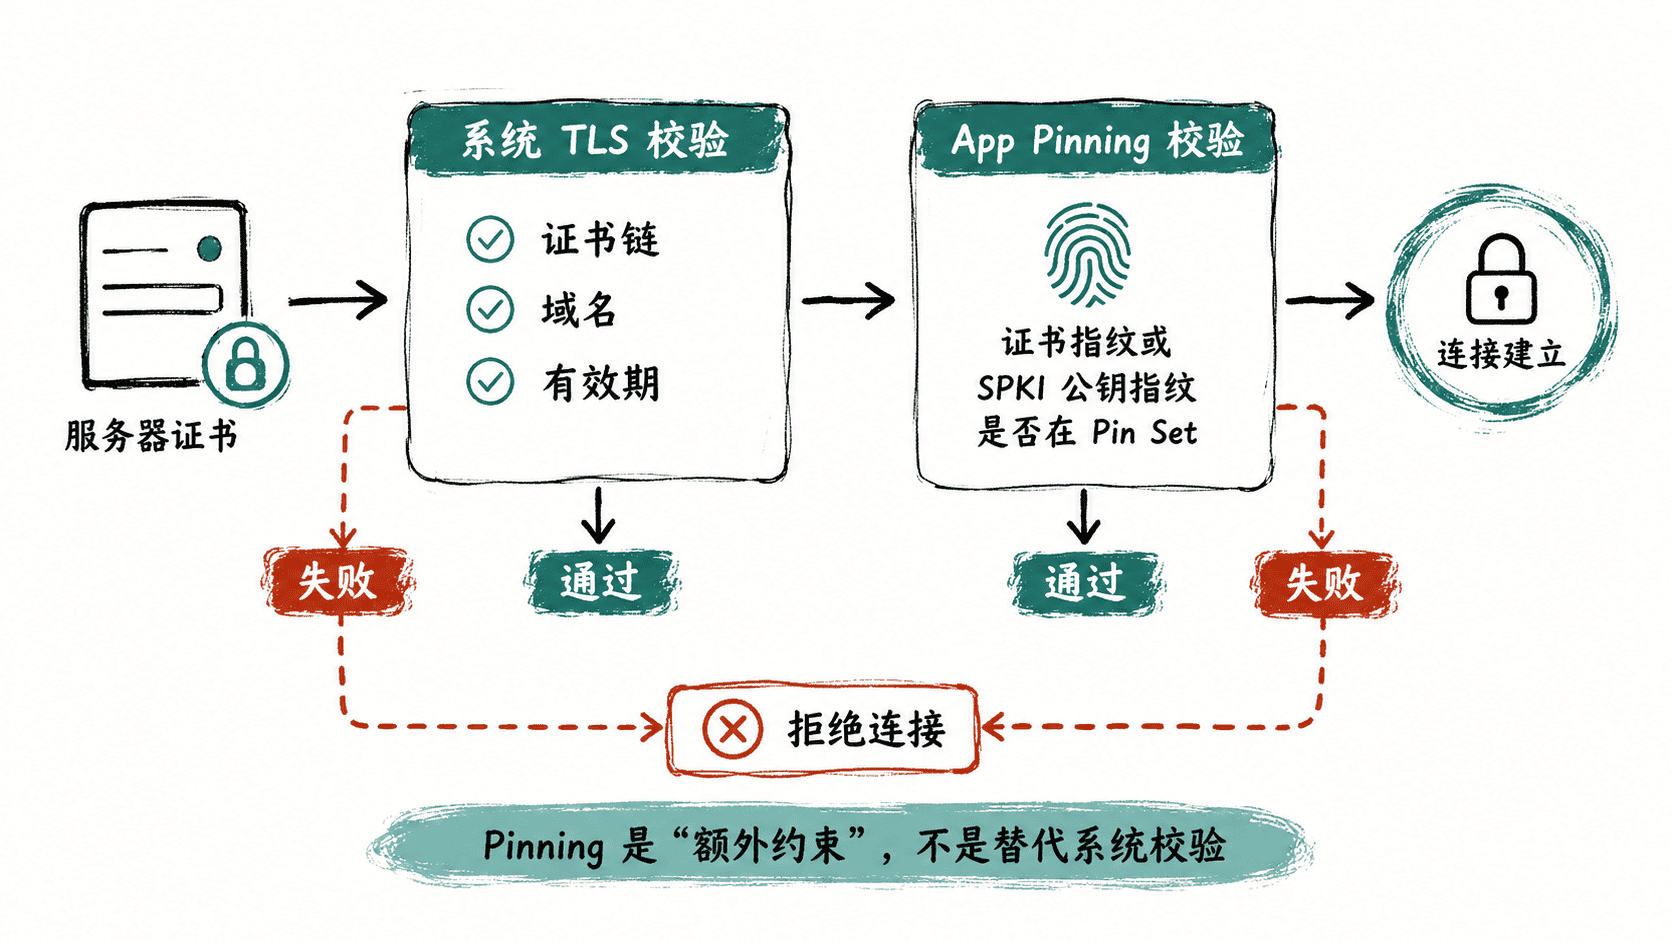
普通 TLS 只要证书链、域名等校验通过即可。Pinning 则把“可接受的服务器身份”进一步缩小到 App 预先知道的一组证书或公钥。
证书 Pin 和公钥 Pin 有什么区别
证书 Pin固定整张证书或证书摘要。重新签发新证书时,即使公钥没变,整张证书内容也可能变化。
SPKI 公钥 Pin固定证书中 Subject Public Key Info 的摘要。如果续签继续使用同一公钥,新证书仍可能命中原 Pin。
因此需要轮换弹性时,SPKI Pin 往往更容易管理。
如何计算 SPKI SHA-256
假设已有 server.crt:
bash
openssl x509 -in server.crt -pubkey -noout | openssl pkey -pubin -outform der | openssl dgst -sha256 -binary | openssl base64预期输出:
text
<BASE64_SHA256_SPKI>实际值取决于证书中的公钥。
Pinning 能不能彻底防抓包
不能。Pinning 主要提高系统被安装额外根证书、受信任 CA 错误签发、代理工具替换证书等场景的攻击难度。
如果攻击者已经完全控制设备和 App 进程,仍可能通过 Hook、修改二进制等方式绕过客户端校验。
所以 Pinning 是纵深防御,不是绝对防护。
最大风险是把旧客户端锁死
text
服务器换证书或公钥
↓
新身份不在旧 App Pin 集合
↓
旧版本客户端无法联网
真正难的不是写 Pinning 代码,而是提前设计备份 Pin 和轮换窗口。
按自己的节奏,确认真正理解。