
密码学与证书 / 系统课时
CSR 和证书签发是怎么完成的
CSR 和证书签发是怎么完成的
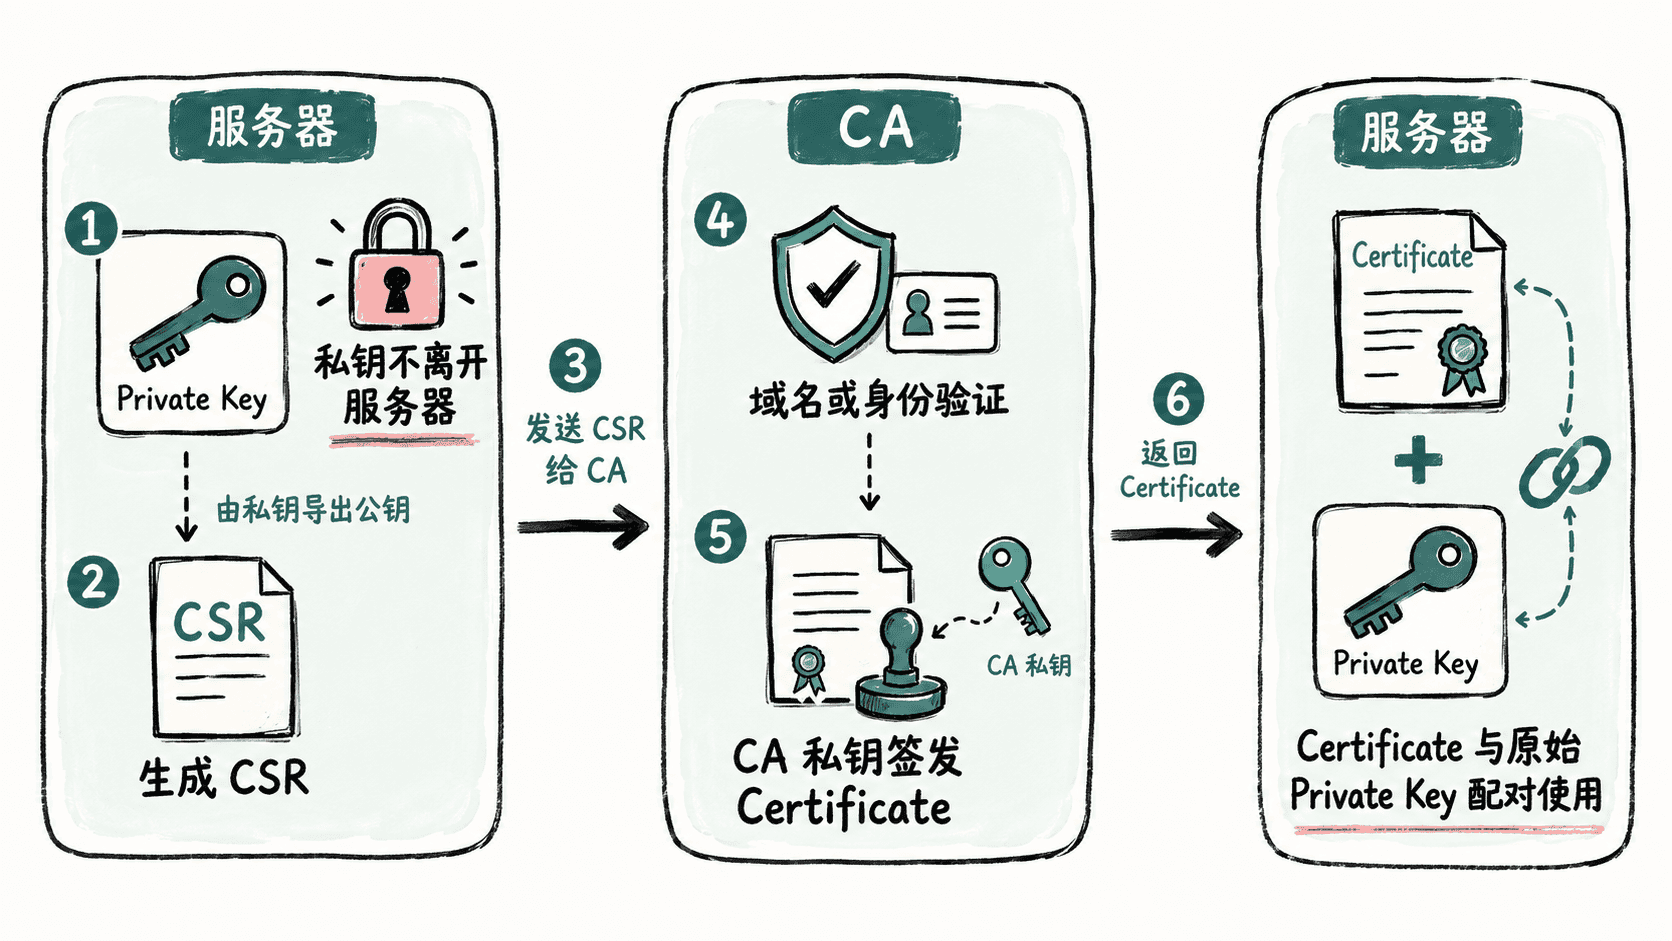
申请 HTTPS 证书时,真正需要提交给 CA 的不是私钥,而是一份 CSR。完整流程可以概括成:自己生成私钥,用私钥生成 CSR,把 CSR 交给 CA,CA 验证身份后签发证书。关键是私钥始终留在持有者手里。
学习目标
- 能解释 CSR 中到底包含什么
- 会生成私钥和 CSR 并检查内容
- 能理解 CA 签发证书时发生了什么
先生成私钥,再生成 CSR
CSR 是 Certificate Signing Request,也就是“证书签名请求”。
可以在空目录中执行:
bash
openssl genpkey -algorithm RSA           -pkeyopt rsa_keygen_bits:2048           -out server.key

openssl req -new           -key server.key           -out server.csr           -subj "/CN=api.example.com"
预期结果:
text
当前目录生成:
server.key
server.csr
server.key 是私钥,不能提交给 CA,也不应该放进代码仓库。server.csr 可以提交给 CA。
CSR 里面没有私钥
bash
openssl req -in server.csr -noout -text预期输出中会看到:
text
Subject: CN = api.example.com
Subject Public Key Info:
    Public Key Algorithm: rsaEncryption
CSR 主要包含申请者身份、公钥、扩展请求,以及申请者用私钥生成的签名。CA 可以用 CSR 中的公钥验证签名,从而确认提交者确实掌握对应私钥。
CA 签发时做了什么
对公网 HTTPS,CA 通常还会验证申请者是否有权使用目标域名,例如要求配置指定 DNS 记录或完成自动化域名验证。
验证通过后,CA 会创建一张新证书,把身份、公钥、有效期和扩展字段写进去,再用 CA 自己的私钥签名。
确认证书和私钥是一对
bash
openssl pkey -in server.key -pubout -outform pem | openssl sha256
openssl x509 -in server.crt -pubkey -noout | openssl sha256
预期结果:
text
两条命令输出的 SHA-256 摘要一致如果不一致,证书和私钥就不是一对,TLS 服务通常无法正常启动。
按自己的节奏,确认真正理解。