
密码学与证书 / 系统课时
TLS 1.3 握手到底发生了什么
TLS 1.3 握手到底发生了什么
TLS 1.3 握手看起来消息很多,但核心问题只有三个:双方支持什么算法、服务器身份是否可信、双方怎样得到同一组会话密钥。把这三个问题串起来,握手流程就很好理解。
学习目标
- 能按顺序说出 TLS 1.3 主握手阶段
- 能解释证书验证和密钥交换分别解决什么
- 能理解 Finished 为什么能证明握手没有被篡改
握手不是服务器把 AES 密钥发给客户端
现代 TLS 不会让服务器生成一个会话密钥再直接发出去。
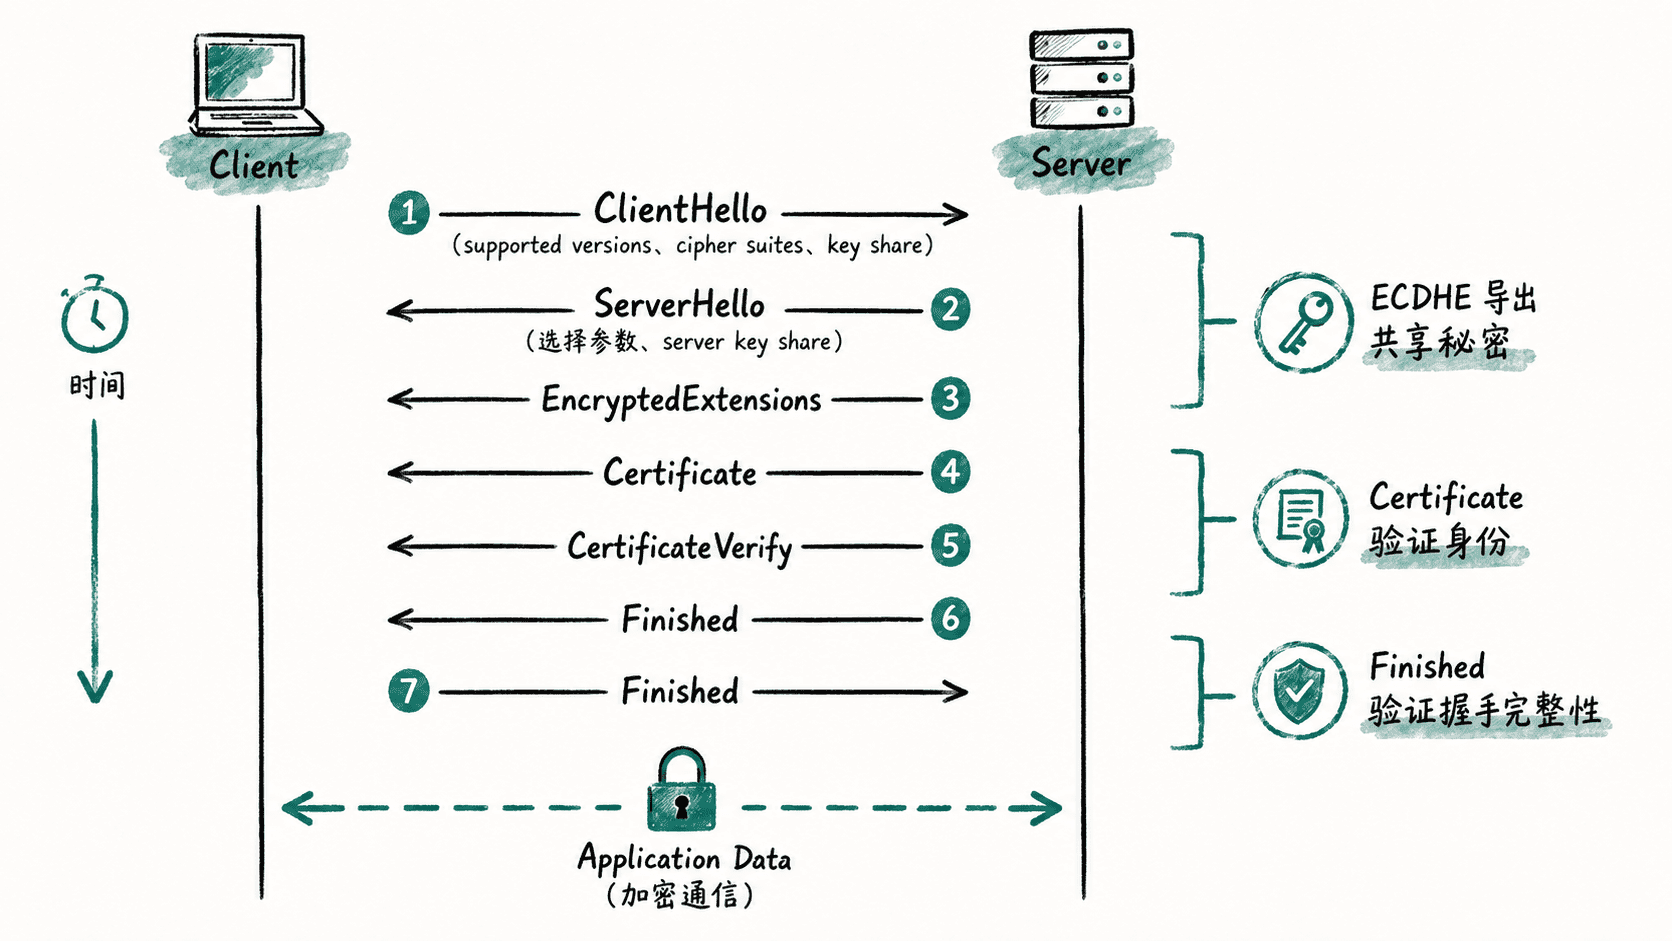
双方会交换临时密钥材料,并通过 ECDHE 计算出同一个共享秘密,再由密钥派生函数生成后续需要的会话密钥。
ClientHello 先告诉服务器我会什么
ClientHello 会携带支持的 TLS 版本、密码套件、扩展、客户端临时 key share 等信息。它不是要求服务器必须照单全收,而是给出一个可选集合。
ServerHello 确定本次连接参数
服务器选择双方都支持的参数,并返回自己的临时 key share。
text
Client key share
+
Server key share
↓
ECDHE
↓
Shared Secret
↓
HKDF
↓
Handshake / Application Keys
最终会话密钥没有直接出现在网络中。
证书解决服务器身份问题
如果只有 ECDHE,没有身份认证,中间人也可以分别和两边建立两套密钥交换。
因此服务器还会发送证书,并通过 CertificateVerify 证明自己掌握证书对应的私钥。客户端随后检查证书链、域名、有效期和用途。
Finished 为什么重要
Finished 会认证此前的握手上下文。如果中间人修改过关键握手数据,双方计算出的校验结果就对不上。
用 OpenSSL 观察 TLS 1.3
bash
openssl s_client -connect example.com:443 -servername example.com -tls1_3 </dev/null预期输出中会看到类似:
text
Protocol  : TLSv1.3
Cipher    : <TLS13 CIPHER>
Verify return code: 0 (ok)
不同 OpenSSL 版本输出格式可能不同。
把整个握手压缩成一句话:先协商参数,再用 ECDHE 得到共享秘密,再用证书确认服务器身份,最后用 Finished 确认整场握手没有被偷偷改过。
按自己的节奏,确认真正理解。