
密码学与证书 / 系统课时
KMS、HSM 和信封加密怎么配合
KMS、HSM 和信封加密怎么配合
当系统需要加密大量数据库字段、文件或对象存储内容时,不适合拿一把主密钥直接加密所有数据。更常见的工程方案是:KMS 管理主密钥,HSM 提供更强的密钥保护,再通过信封加密为业务数据生成独立数据密钥。
学习目标
- 能区分 KMS、HSM 和数据密钥的职责
- 能解释信封加密的加解密流程
- 能理解为什么主密钥不直接处理所有业务数据
三个概念先分开
HSM 是硬件安全模块,重点是让敏感密钥在专用安全边界中生成、保存和执行密码学操作。
KMS 是密钥管理服务,重点是密钥生命周期、权限、审计、轮换和调用接口。它的底层可能使用 HSM。
DEK 是 Data Encryption Key,也就是实际加密业务数据的数据密钥。
信封加密的核心流程
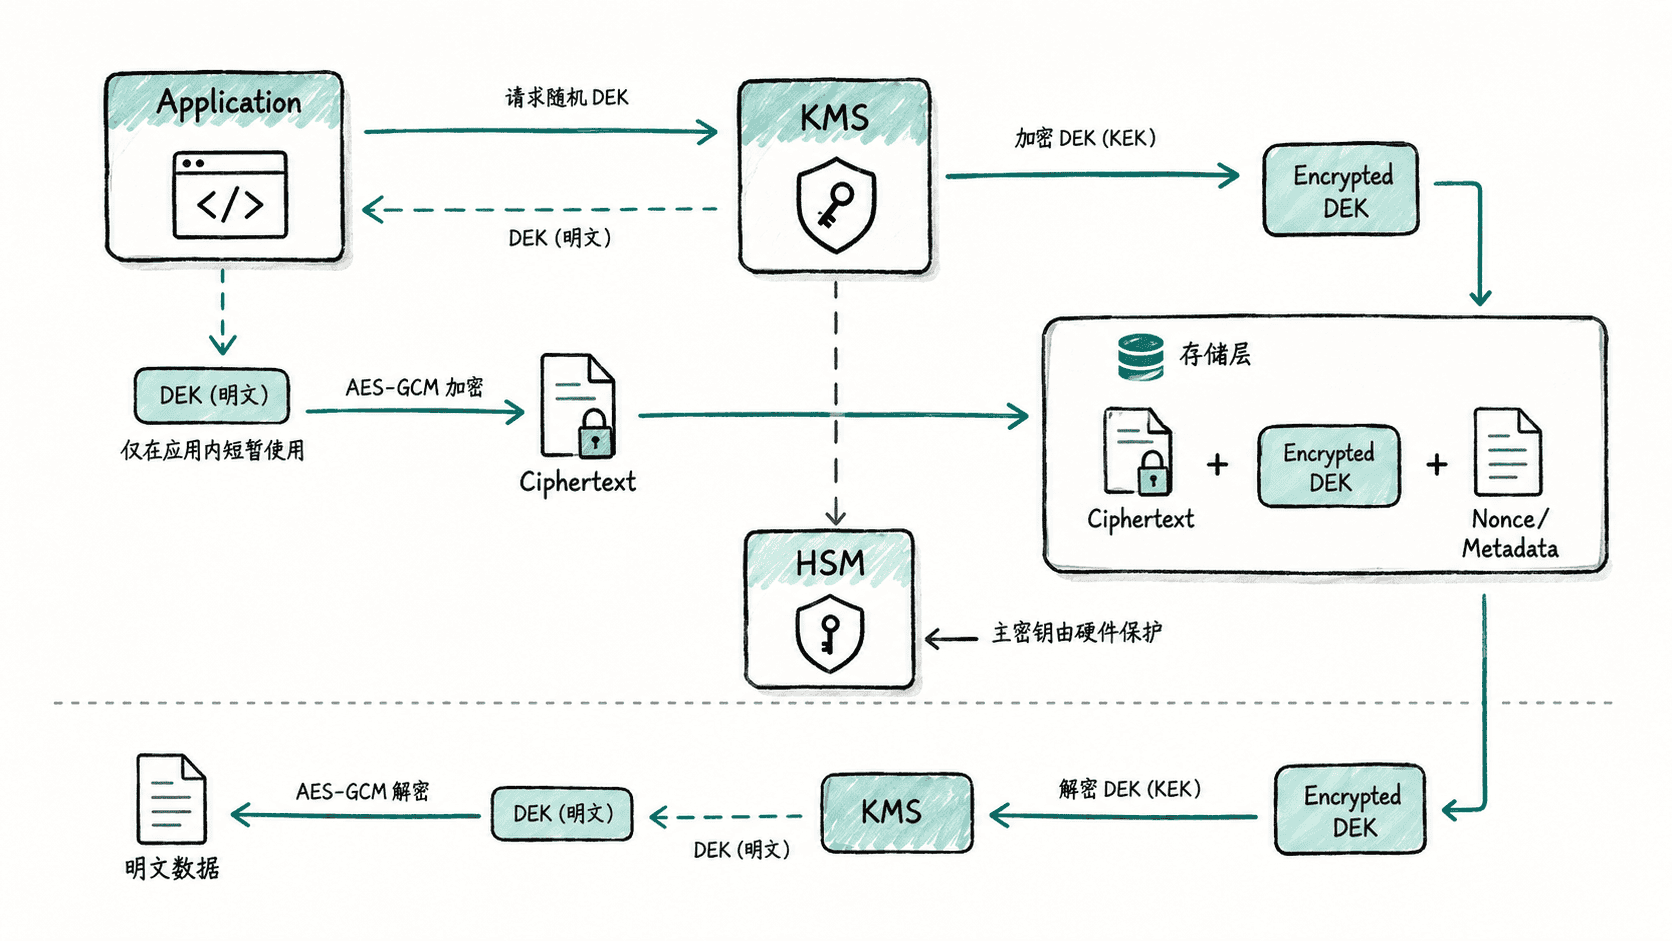
加密时,DEK 负责加密业务数据,KMS 中的主密钥只负责加密 DEK。存储层保存密文和被加密的 DEK。
解密时,应用先请求 KMS 解开 DEK,再用 DEK 解密业务数据。
为什么不直接让 KMS 加密每条业务数据
大块数据全部送给 KMS 会增加网络和调用成本,而且很多 KMS API 本身就不适合处理大数据。
信封加密把“高频大数据加密”和“低频关键密钥保护”拆开了。
保存密文时要保存哪些材料
json
{
  "ciphertext": "<CIPHERTEXT>",
  "encryptedDataKey": "<ENCRYPTED_DEK>",
  "nonce": "<NONCE>",
  "keyVersion": "<KEY_VERSION>"
}
生效行为:
text
仅拿到数据库中的 encryptedDataKey 不能直接得到 DEK;
应用还需要获得 KMS 解密权限。
权限控制比密钥放在 KMS 更重要
如果所有服务账号都有“解密所有密钥”的权限,那么 KMS 只是把密钥从文件换了个地方。
更合理的是按业务服务和环境授权,保留解密审计,并对高敏操作施加额外策略。
信封加密的真正价值是:把数据密钥和主密钥职责拆开,让业务数据规模增长时,密钥管理仍然可控。
按自己的节奏,确认真正理解。