
密码学与证书 / 系统课时
数字证书到底是什么
数字证书到底是什么
只拿到一把公钥,并不能证明它属于谁。数字证书解决的正是这个问题:把“某个身份”和“某把公钥”绑定在一起,再由可信签发者为这份绑定关系背书。理解这一点后,HTTPS、App 签名和 mTLS 就不会再显得神秘。
学习目标
- 能说清证书、公钥和身份之间的关系
- 能识别 X.509 证书里的关键字段
- 能判断证书能证明什么、不能证明什么
证书本质上是一份带签名的身份证明
可以把证书理解成一份结构化文件,里面写着“这把公钥属于谁”“谁签发了它”“什么时候有效”“允许拿它做什么”。签发者最后再对这些内容做数字签名。
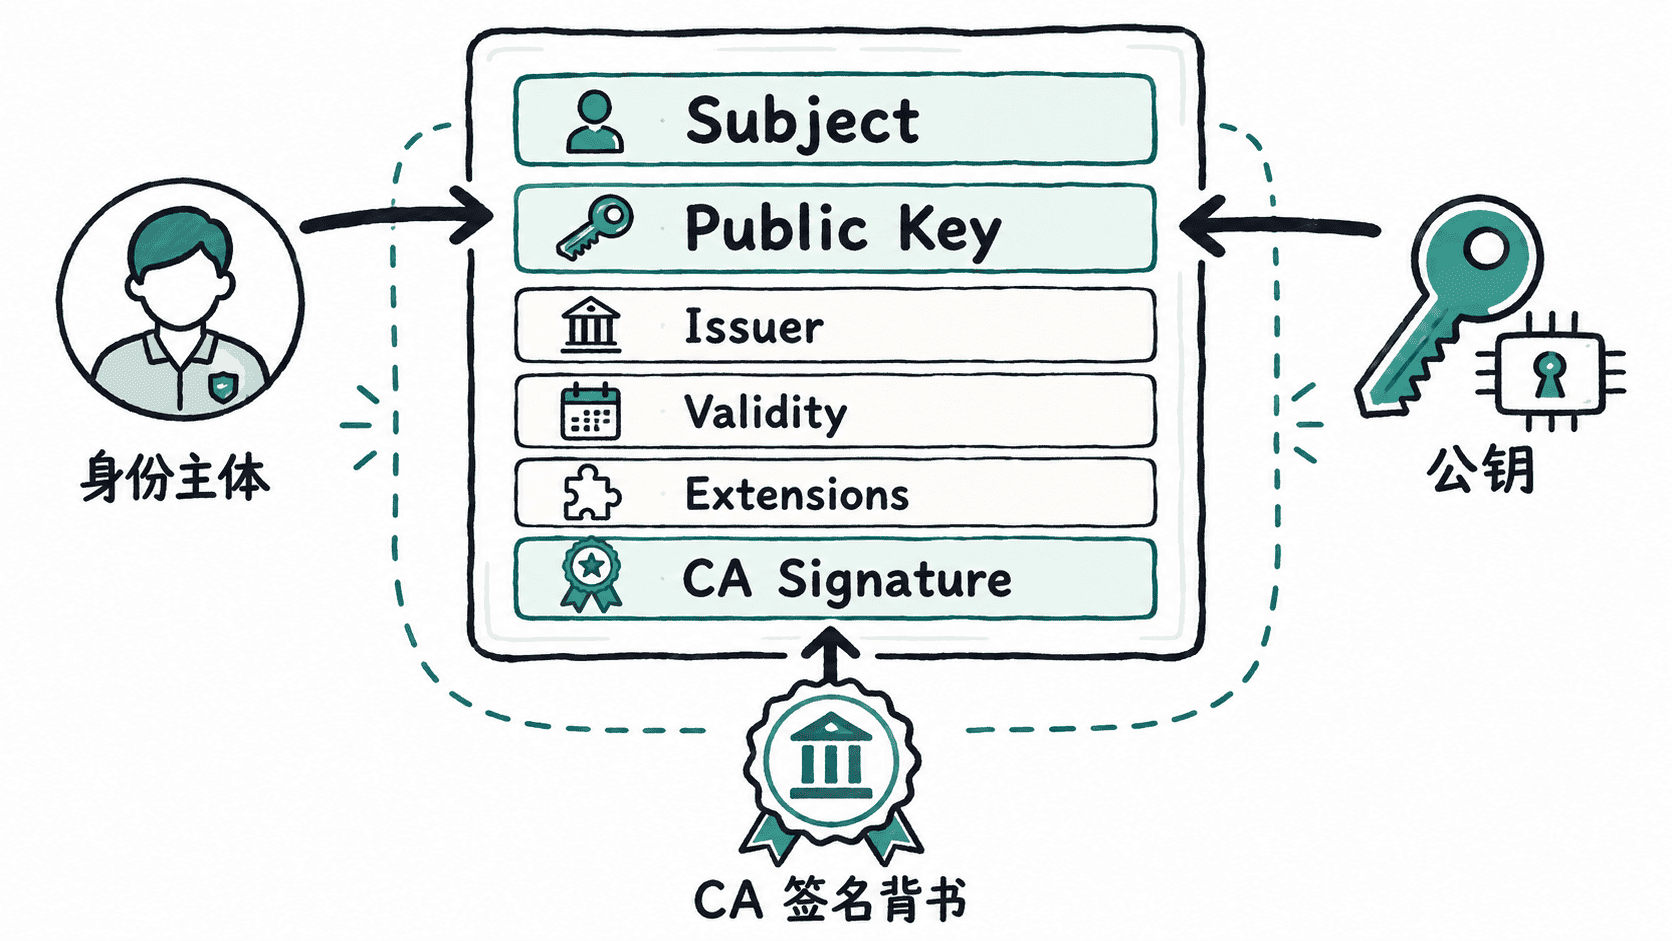
证书本身通常不是秘密。浏览器访问 HTTPS 网站时,服务器会主动把自己的证书发送给客户端。真正必须保护的是与证书中公钥对应的私钥。
一张证书里通常有什么
| 字段 | 作用 |
|---|---|
| Subject | 证书代表谁 |
| Subject Public Key | 对应的公钥 |
| Issuer | 谁签发了证书 |
| Validity | 生效和过期时间 |
| SAN | 允许匹配哪些域名或身份 |
| Key Usage | 允许用于哪些密码学操作 |
| Signature | 签发者对证书内容的数字签名 |
对 HTTPS 来说,Subject Alternative Name 特别重要。客户端访问 api.example.com 时,会检查证书是否允许这个域名,而不是只看证书“长得像不像官方的”。
为什么不能只相信公钥
假设攻击者第一次见面就把自己的公钥发给你,并声称“这是银行服务器的公钥”。如果没有额外的身份验证,你根本无法判断真假。
证书引入了第三方签发者:客户端验证 CA 对证书的签名,再检查域名、有效期和用途。只要最终能追溯到本机信任的根 CA,客户端才会接受这份身份绑定。
用 OpenSSL 看一张真实证书
bash
openssl s_client -connect example.com:443 -servername example.com </dev/null 2>/dev/null | openssl x509 -noout -subject -issuer -dates预期输出:
text
subject=CN = example.com
issuer=<CA NAME>
notBefore=<TIME>
notAfter=<TIME>
实际 CA 名称和时间会变化。这里最重要的是能同时看到:证书代表谁、由谁签发、有效期到什么时候。
证书不等于绝对可信
证书只证明“某个受信任签发者为这份身份与公钥的绑定关系背书”。它不会证明服务器代码没有漏洞,也不会证明用户输入一定可信。
记住一个最实用的关系:证书可以公开,公钥可以公开,私钥必须保密;证书的价值在于把身份和公钥可靠地绑在一起。
按自己的节奏,确认真正理解。