
密码学与证书 / 系统课时
客户端如何验证服务器证书
客户端如何验证服务器证书
“证书存在”不代表“证书有效”。客户端真正接受服务器之前,会同时检查信任链、有效期、目标主机名和证书用途。排查 HTTPS 失败时,也应该按这个顺序逐项确认。
学习目标
- 能按顺序检查服务器证书的关键条件
- 能区分主机名错误、链不完整和未知 CA
- 会用 OpenSSL 验证常见证书问题
验证是一组条件
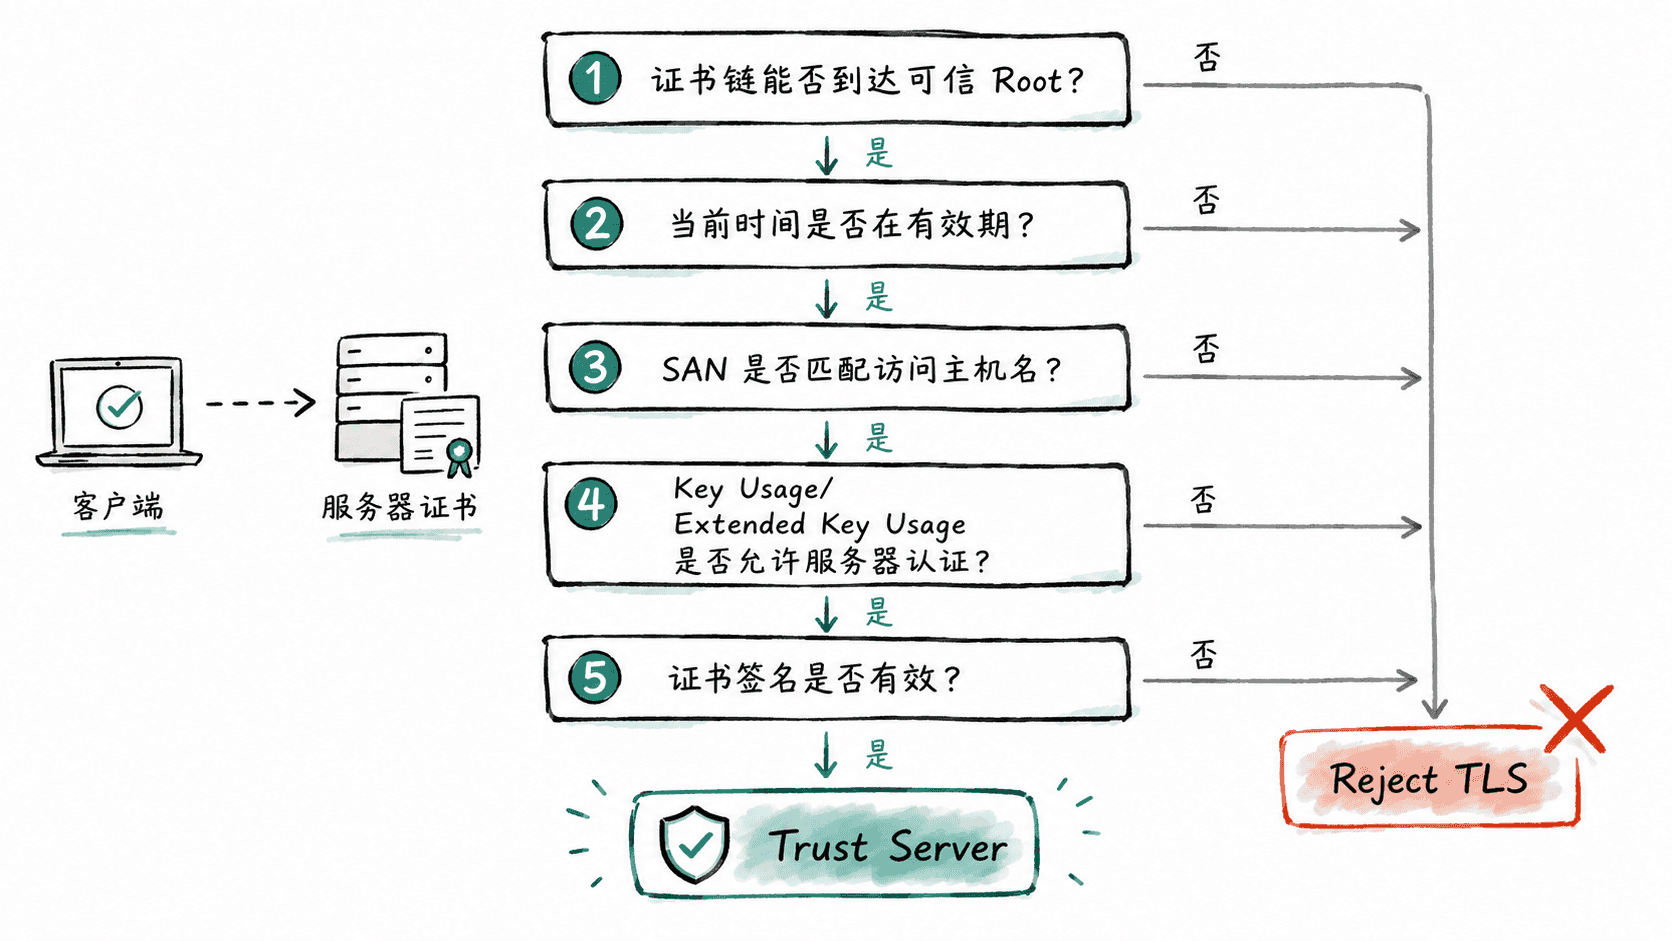
常见检查包括:
- 证书链是否能到达可信根;
- 当前时间是否在有效期内;
- SAN 是否匹配目标主机;
- 用途是否允许服务器认证;
- 每一级证书签名是否有效。
主机名校验最容易被忽略
假设证书只包含 DNS:api.example.com,你却访问 https://10.0.0.8。即使这两个地址最终指向同一台机器,客户端仍可能报主机名不匹配。
证书证明的是指定身份,不是“任何能连到这台服务器的地址”。
检查远端证书
bash
openssl s_client -connect example.com:443 -servername example.com -verify_return_error </dev/null预期输出中应看到:
text
Verify return code: 0 (ok)如果不是 0,前面的错误信息通常会给出链路验证失败原因。
检查 SAN
bash
openssl s_client -connect example.com:443 -servername example.com </dev/null 2>/dev/null | openssl x509 -noout -ext subjectAltName预期输出类似:
text
X509v3 Subject Alternative Name:
    DNS:example.com, DNS:www.example.com
实际域名以目标证书为准。
三类错误怎么快速区分
未知 CA常表示客户端找不到可信根;unable to get local issuer certificate 常见于中间链缺失;hostname mismatch 则说明证书链可能正确,只是访问主机名不在 SAN 中。
最可靠的顺序是:先验证链,再看时间,再看主机名,再看用途。
按自己的节奏,确认真正理解。