
密码学与证书 / 系统课时
密钥轮换和泄露处置怎么设计
密钥轮换和泄露处置怎么设计
加密系统最容易被低估的问题,是“密钥以后一定会换”。如果数据库只存密文,却完全不知道它是被哪一版密钥加密的,一旦轮换或泄露处置开始,就很容易出现新旧数据混乱甚至永久无法解密。
学习目标
- 能设计带版本号的密钥使用方式
- 能理解双读、迁移和重新加密策略
- 能制定密钥泄露后的基本处置顺序
数据必须知道自己由哪把密钥保护
一个最基本的数据结构应该保留密钥版本:
json
{
  "ciphertext": "<CIPHERTEXT>",
  "nonce": "<NONCE>",
  "keyVersion": "v2"
}
解密逻辑根据 keyVersion 选择对应密钥,这样老数据 v1 和新数据 v2 才能在迁移窗口内共存。
轮换不要一次性硬切
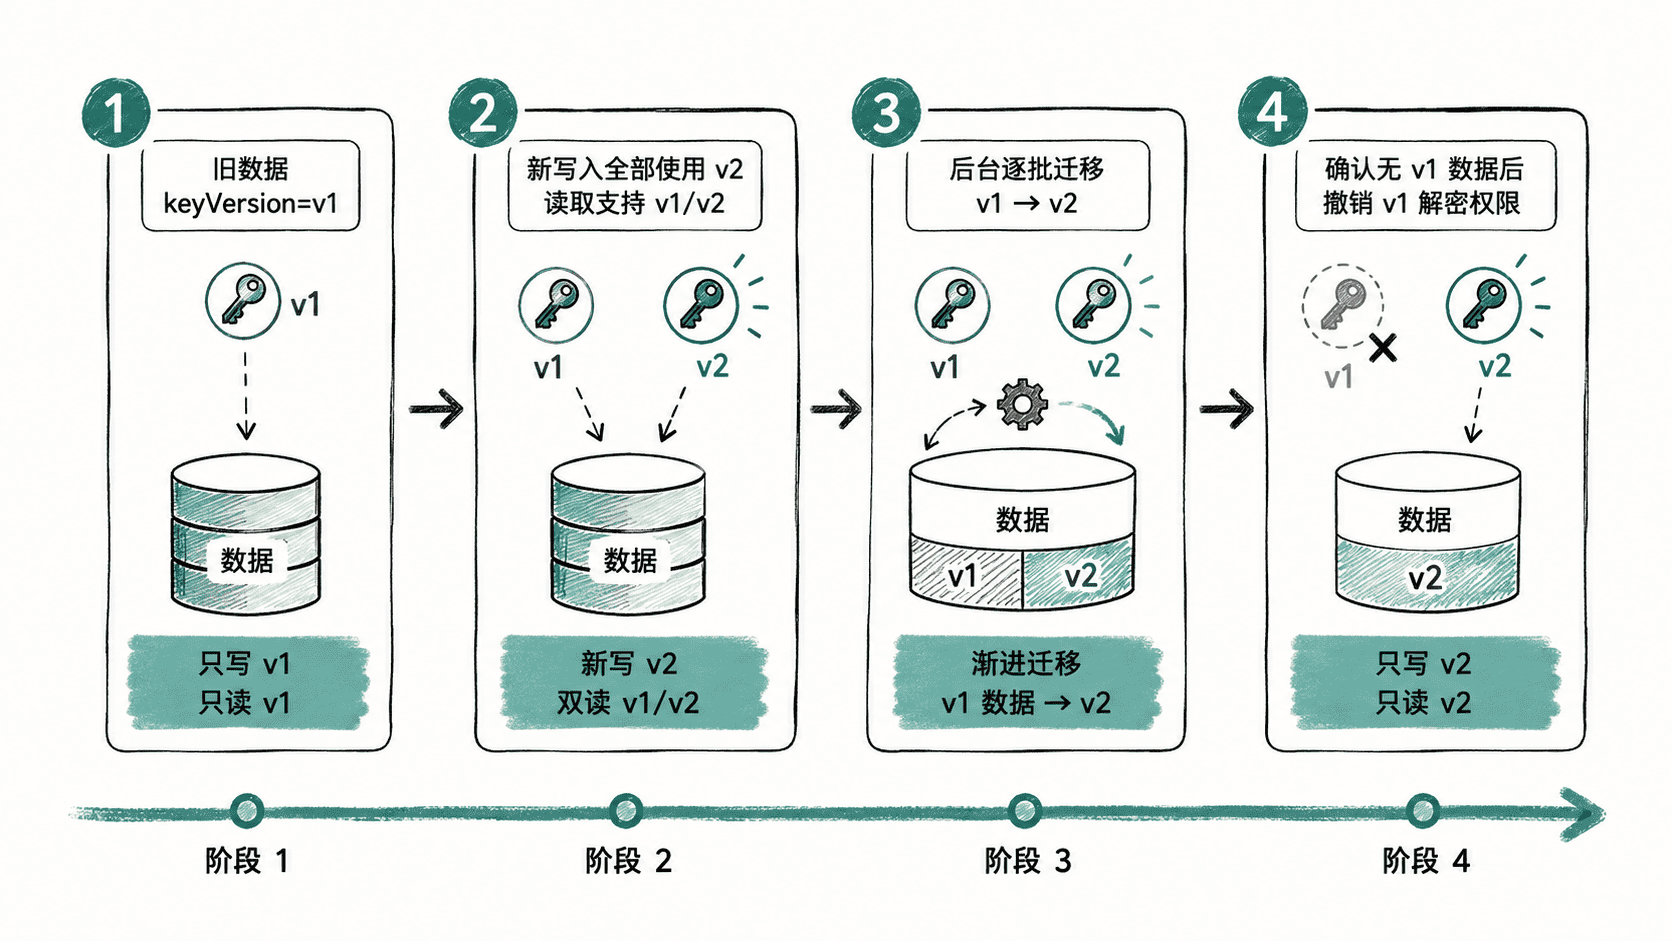
推荐做法是:新写入先全部切到 v2,读取同时支持 v1/v2,再后台逐步迁移旧数据,最后确认 v1 剩余量为 0 才退役旧密钥。
泄露处置比普通轮换更紧急
普通轮换可以有计划地完成。泄露则意味着攻击者可能已经拿到旧密钥,因此要先确定泄露的是哪把密钥、能影响哪些数据、KMS 权限是否也泄露,以及哪些派生凭据需要一起失效。
一个常见迁移片段
java
if ("v1".equals(record.keyVersion())) {
    byte[] plain = decryptWithV1(record);
    EncryptedRecord migrated = encryptWithV2(plain);
    repository.update(migrated);
}
生效行为:
text
读取旧版本密文
→ 使用旧密钥解开
→ 用新密钥重新加密
→ 持久化新 keyVersion
真正上线时还需要处理并发更新、失败重试和审计。
最后再撤旧密钥
不要在迁移刚开始时就把 v1 删除,否则尚未迁移的数据会直接变成不可恢复密文。
正确思路是:停止新写旧密钥、迁移旧数据、确认清零,再退役旧密钥。
按自己的节奏,确认真正理解。