
密码学与证书 / 系统课时
证书链和根证书为什么可信
证书链和根证书为什么可信
浏览器并不是“看到服务器证书就相信”。真正的验证过程是一层一层向上追:服务器证书由中间 CA 签发,中间 CA 又由更高层 CA 签发,最后落到操作系统或浏览器预先信任的根证书。
学习目标
- 能画出服务器证书到根证书的信任链
- 能解释客户端如何逐级验证签名
- 能判断缺少中间证书为什么会导致 TLS 失败
信任不是从服务器证书开始的
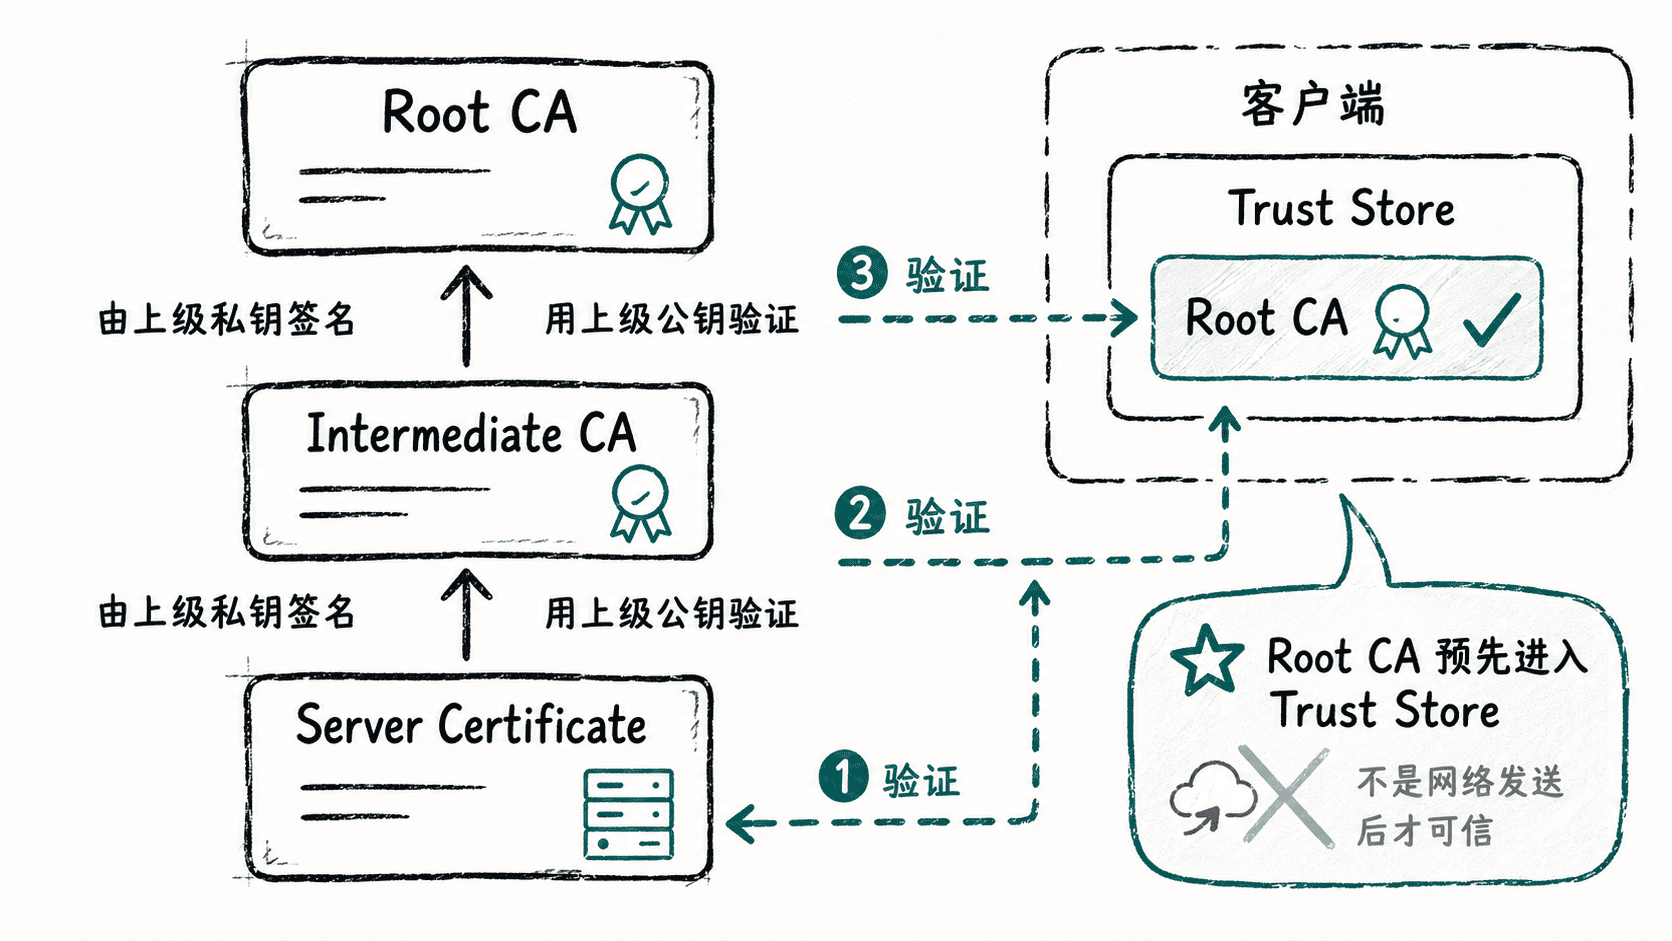
客户端真正预先信任的是根证书。根证书通常来自操作系统、浏览器或企业管理策略维护的信任库。
服务器证书本身并不天然可信,它需要能够一路验证到某个受信任根。
客户端逐级检查什么
假设链路是:
text
api.example.com
Intermediate CA A
Root CA R
客户端会依次验证服务器证书、中间 CA 证书,再检查根 CA 是否已经存在于本地信任库。同时还要检查有效期、主机名、用途和约束。
为什么服务器通常要发送中间证书
服务器一般会发送服务器证书和一个或多个中间证书。根证书通常不需要发送,因为客户端本地已经有。
如果服务器漏配中间证书,就可能出现“浏览器 A 能访问,老设备 B 失败”的情况,因为不同客户端是否缓存过中间证书并不一致。
用 OpenSSL 查看远端证书链
bash
openssl s_client -connect example.com:443 -servername example.com -showcerts </dev/null预期输出会出现类似:
text
Certificate chain
 0 s:CN = example.com
   i:<INTERMEDIATE CA>
 1 s:<INTERMEDIATE CA>
   i:<ROOT CA>
实际证书数量和名称可能不同。
根证书为什么可以被信任
根证书就是信任体系的“锚点”。操作系统和浏览器厂商维护根证书计划,企业内部也可以通过设备管理预装自己的私有根 CA。
所以根证书的可信性,本质上来自:客户端环境预先做出的信任决定。
这也是为什么把陌生自签名根证书安装进系统信任库是一件高权限、高风险的操作。
按自己的节奏,确认真正理解。