
密码学与证书 / 系统课时
单向 TLS 和双向 TLS 有什么区别
单向 TLS 和双向 TLS 有什么区别
普通 HTTPS 通常只要求客户端验证服务器身份,这叫单向 TLS。mTLS 则让服务器也验证客户端证书,因此双方都需要证明“我是谁”。两者都使用 TLS,但解决的身份认证范围不同。
学习目标
- 能区分单向 TLS 与 mTLS 的认证方向
- 能理解客户端证书在握手中的位置
- 能判断哪些业务值得引入 mTLS
普通 HTTPS 主要认证服务器
日常访问网站时,流程大致是客户端验证服务器证书。身份确认后,再在 TLS 通道里发送 Cookie、Token、账号密码等应用层凭据。
服务器通常不会要求普通用户浏览器提前准备一张客户端证书。
mTLS 让服务器也验证客户端
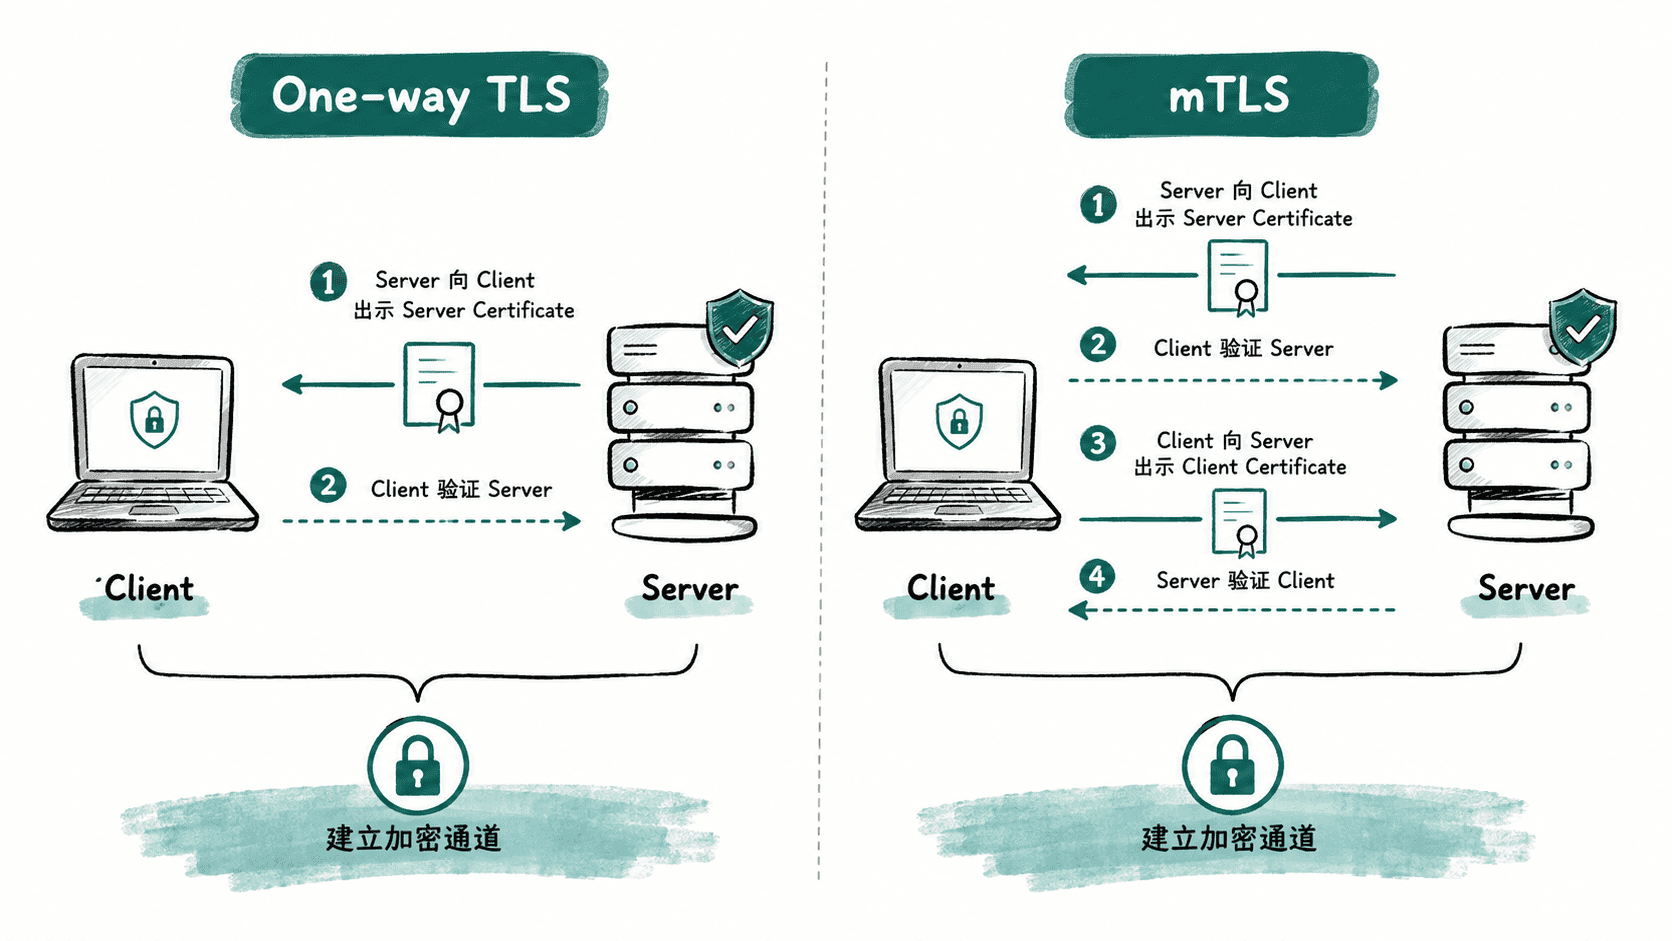
mTLS 中:
text
Client 验证 Server Certificate
Server 验证 Client Certificate
这意味着客户端需要持有客户端证书和对应私钥,服务器则需要配置它愿意信任的客户端 CA。
mTLS 不等于用户登录
客户端证书证明的身份可以是某个微服务、某台设备、某个企业客户端实例,不一定直接等价于“张三这个用户”。
很多系统会同时使用:
text
mTLS → 证明调用方工作负载身份
Access Token → 证明最终用户和业务权限
两者职责不同。
哪些场景适合 mTLS
常见场景包括微服务之间的强身份认证、企业内网接口、IoT 设备接入、B2B 通信和零信任网络中的工作负载身份。
面向海量普通消费者的 App,如果需要给每个客户端实例签发、存储和更新证书,运维成本会明显增加,因此不一定适合直接上 mTLS。
用 curl 访问 mTLS 服务
假设服务端已经要求客户端证书:
bash
curl --cert client.crt --key client.key https://api.example.com/预期结果:
text
客户端证书受服务端信任时,请求正常返回;
缺少或使用不受信任证书时,TLS 握手失败。
具体 HTTP 响应由目标服务决定。
判断是否需要 mTLS,关键不是“它更安全所以都要用”,而是:服务端是否真的需要在 TLS 层识别并验证客户端身份。
按自己的节奏,确认真正理解。