
密码学与证书 / 系统课时
搭建一套可验证的私有 PKI
搭建一套可验证的私有 PKI
这一课不再只看概念,而是实际搭一套最小私有 PKI:自己创建根 CA,再分别签发服务器证书和客户端证书。完成后,你会得到一套可以继续做 HTTPS 和 mTLS 实验的完整证书材料。
学习目标
- 会创建实验用根 CA
- 会签发带 SAN 的服务器证书
- 会签发客户端证书并验证证书链
准备一个干净目录
本实验使用 Bash 和 OpenSSL 3.x,先确认 openssl version 可执行。新建不存在的独立目录,避免覆盖已有证书;Linux 上的 umask 077 限制随后创建文件的默认权限。Windows 使用 WSL 时还应确认宿主文件夹的访问控制,不把实验密钥放进共享目录或代码仓库。
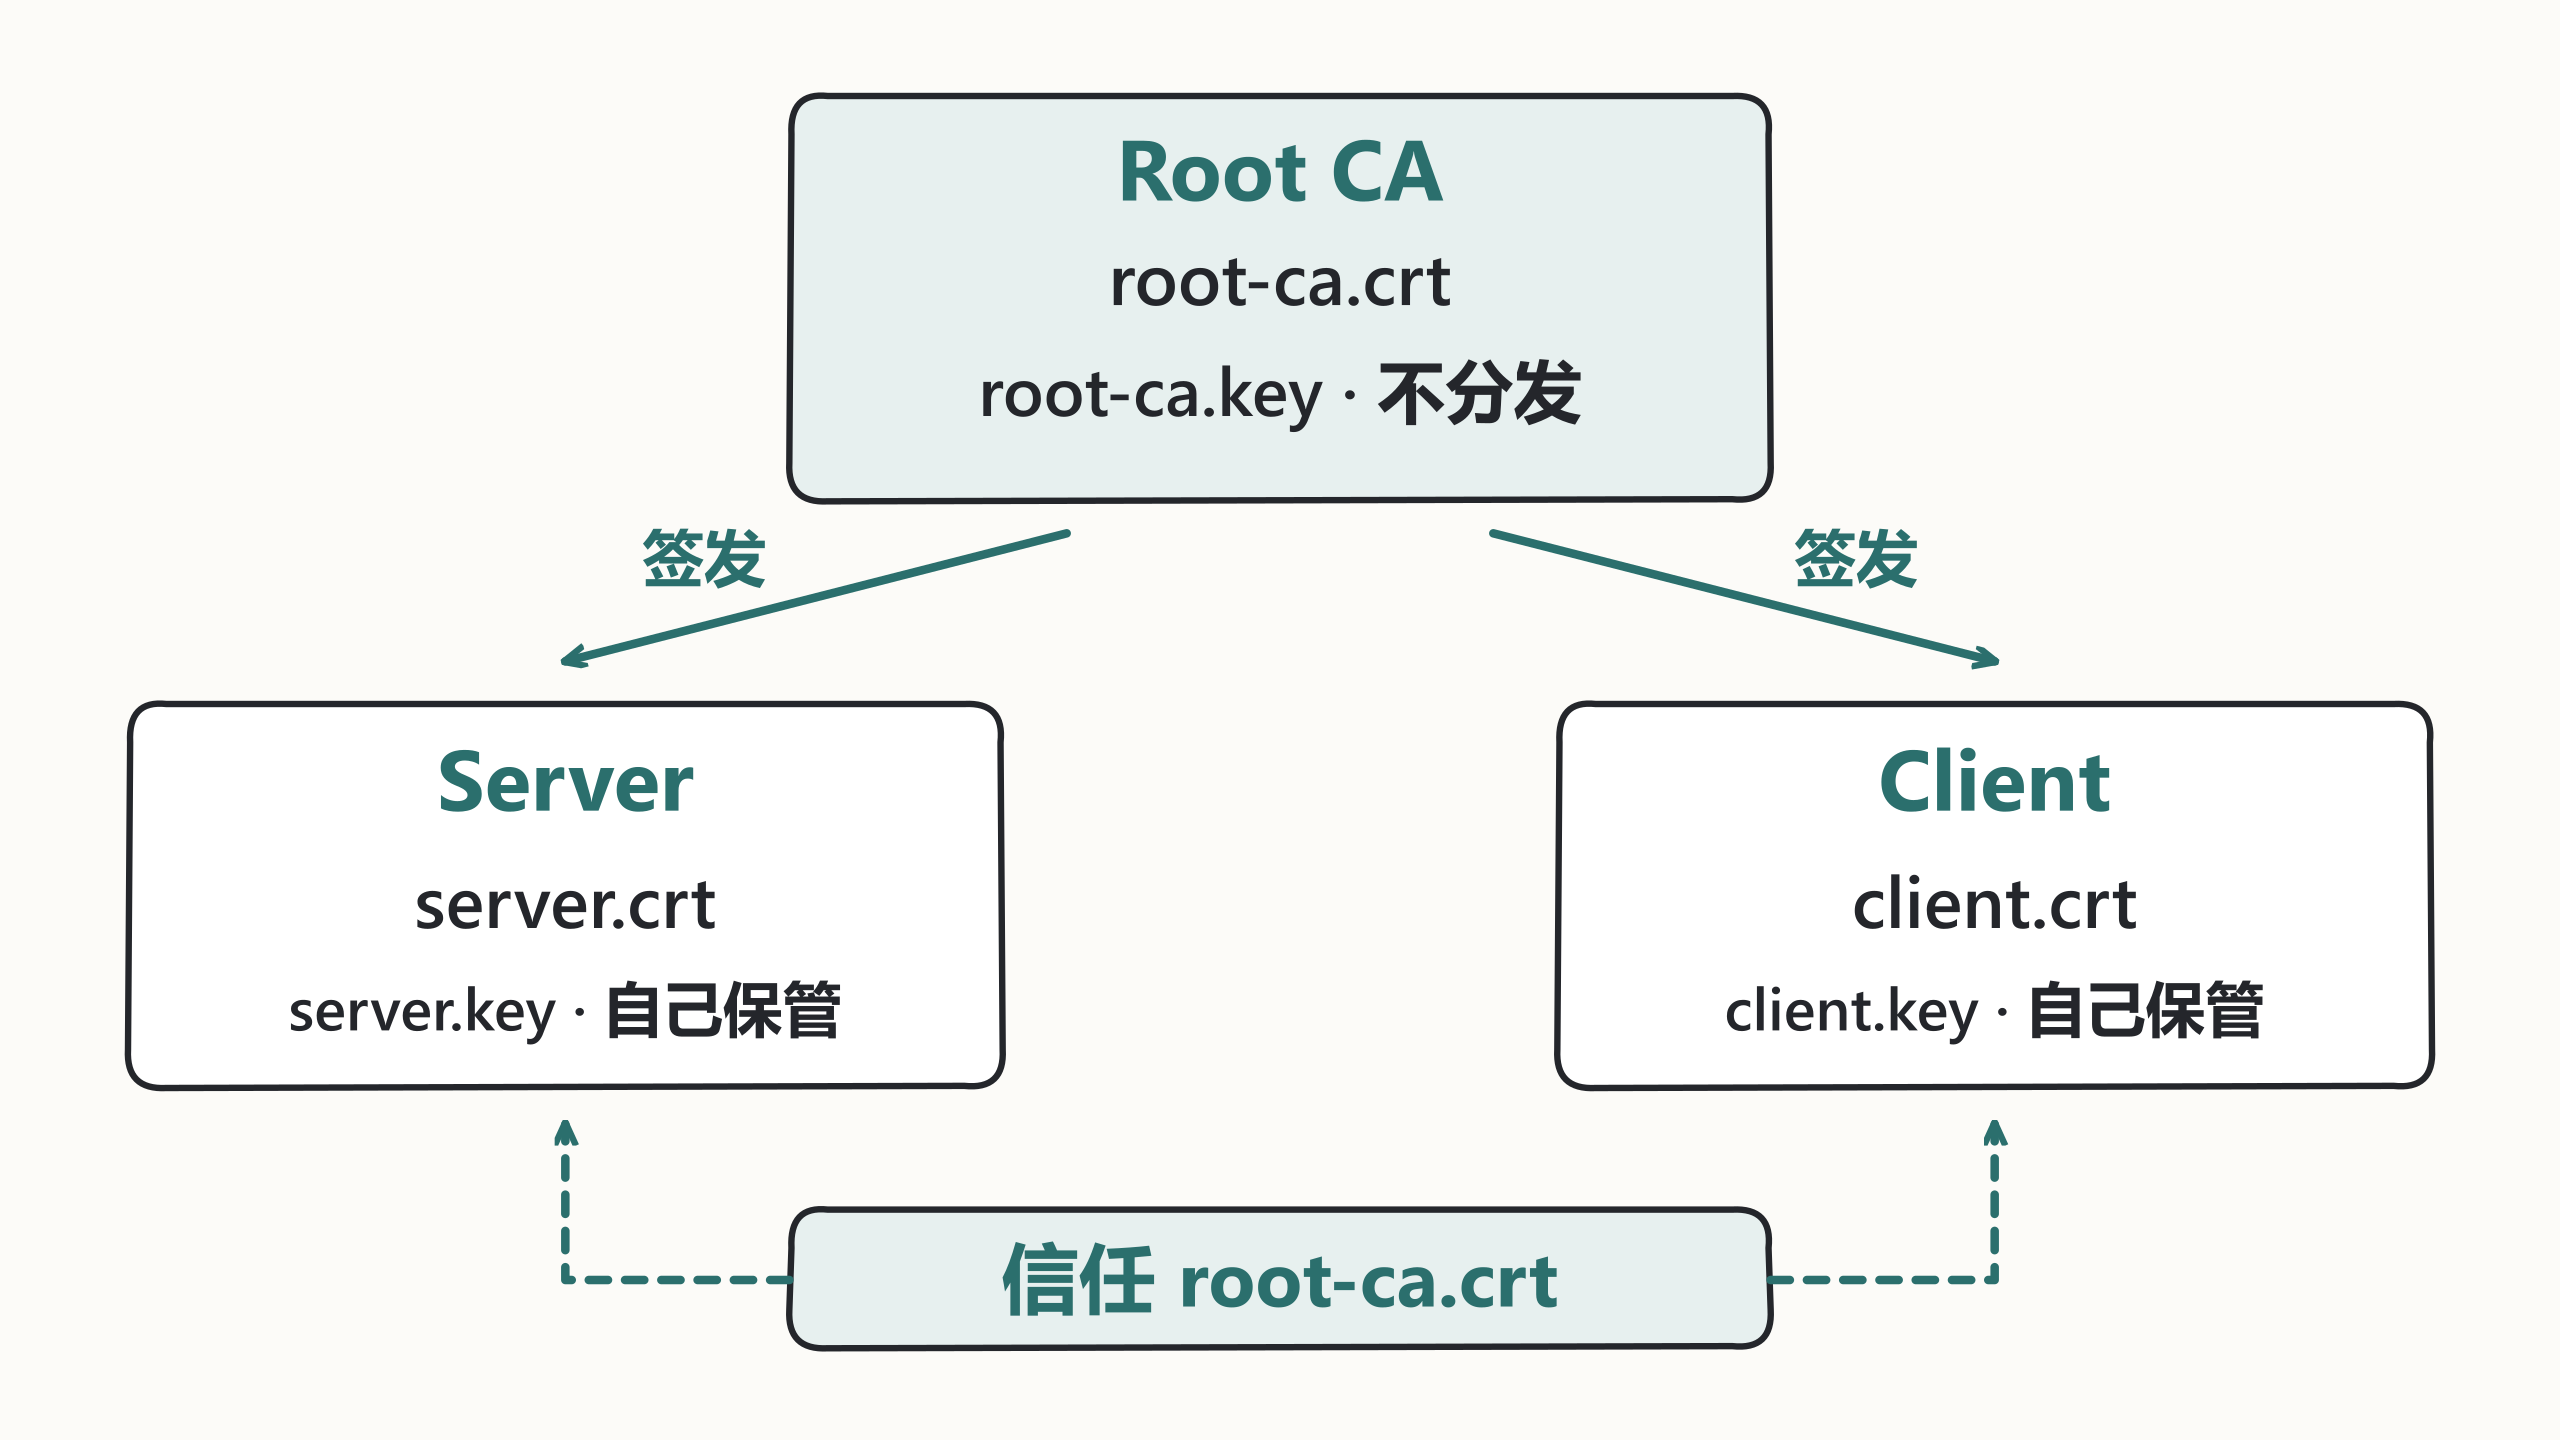
根 CA 只负责签发;服务器和客户端分别持有自己的私钥,双方都不应拿到 root-ca.key。根证书可以作为信任材料分发,根私钥不能随证书一起交付。
umask 077
mkdir pki-lab
cd pki-lab
预期结果:
当前工作目录切换到:
<PATH>/pki-lab
创建根 CA
openssl genpkey -algorithm RSA -pkeyopt rsa_keygen_bits:3072 -out root-ca.key预期结果:
生成 root-ca.key再创建自签名根证书:
openssl req -x509 -new -key root-ca.key -sha256 -days 3650 \
  -out root-ca.crt -subj "/CN=Anystack Lab Root CA" \
  -addext "basicConstraints=critical,CA:TRUE,pathlen:0" \
  -addext "keyUsage=critical,keyCertSign,cRLSign" \
  -addext "subjectKeyIdentifier=hash"
预期结果:
生成 root-ca.crt显式声明 CA:TRUE 与签发用途,避免依赖系统默认 openssl.cnf。pathlen:0 让这张根证书下方只能签终端证书,不允许再放中间 CA;本课为了最小实验让根直接签发,生产中通常还会使用受控的中间 CA 和完整签发审计。扩展语法见 OpenSSL 证书扩展参考。
创建服务器证书
openssl genpkey -algorithm RSA           -pkeyopt rsa_keygen_bits:2048           -out server.key

openssl req -new           -key server.key           -out server.csr           -subj "/CN=localhost"
预期结果:
生成 server.key
生成 server.csr
创建 SAN 扩展文件:
cat > server.ext <<'EOF'
basicConstraints=critical,CA:FALSE
keyUsage=critical,digitalSignature,keyEncipherment
extendedKeyUsage=serverAuth
subjectAltName=DNS:localhost,IP:127.0.0.1
EOF
预期结果:
生成 server.extSAN 中的 DNS:localhost 与 IP:127.0.0.1 分别对应按域名和按 IP 访问的身份检查;只写 CN 不足以替代 SAN。CA:FALSE 禁止终端证书继续签发,serverAuth 限定 TLS 服务器用途。CSR 只包含公钥与申请信息,真正生效的扩展由签发命令读取 server.ext。
用根 CA 签发:
openssl x509 -req -in server.csr -CA root-ca.crt -CAkey root-ca.key -CAcreateserial -out server.crt -days 365 -sha256 -extfile server.ext预期输出:
Certificate request self-signature ok创建客户端证书
openssl genpkey -algorithm RSA           -pkeyopt rsa_keygen_bits:2048           -out client.key

openssl req -new           -key client.key           -out client.csr           -subj "/CN=client-001"
预期结果:
生成 client.key
生成 client.csr
准备客户端用途扩展并签发:
cat > client.ext <<'EOF'
basicConstraints=critical,CA:FALSE
keyUsage=critical,digitalSignature
extendedKeyUsage=clientAuth
EOF

openssl x509 -req           -in client.csr           -CA root-ca.crt           -CAkey root-ca.key           -CAcreateserial           -out client.crt           -days 365           -sha256           -extfile client.ext
预期输出:
Certificate request self-signature ok客户端扩展使用 clientAuth,与服务器的 serverAuth 分开。签名有效不代表用途正确,因此验收时必须按实际角色指定 purpose,而不是只验证它们都由同一个根签发。实验里的 CAcreateserial 会创建或使用序列号文件,后续签发要保留它,不要复制同一张叶子证书冒充不同客户端。
验证证书链
openssl verify -CAfile root-ca.crt -purpose sslserver \
  -verify_hostname localhost server.crt
openssl verify -CAfile root-ca.crt -purpose sslclient client.crt
预期输出:
server.crt: OK
client.crt: OK
到这里,你已经得到根 CA、服务器证书和客户端证书三类材料,后面的 HTTPS 与 mTLS 联调就建立在这套 PKI 上。
再把服务器验收命令的主机名改成 wrong.example,应当验证失败;把客户端证书按 sslserver 用途验证,也应失败。这两次反向检查证明验收确实包含身份和用途。证书链通过仍不等于生产 PKI 已就绪:本实验没有实现吊销、签发审计或密钥保护服务,后续 TLS 实验只在本地使用这套材料。