
密码学与证书 / 系统课时
客户端密钥应该存在哪里
客户端密钥应该存在哪里
App 最终运行在用户设备上,所以任何随 APK 或 IPA 一起分发的“全局秘密”都有被提取的可能。客户端密钥治理的第一原则,不是寻找一个绝对破解不了的位置,而是先判断这份秘密到底应不应该存在于客户端。
学习目标
- 能区分可公开配置、设备密钥和服务器秘密
- 能理解 Keystore 与 Keychain 的保护边界
- 能识别硬编码全局密钥的风险
先判断这个密钥属于谁
可以先分三类:
公开材料:服务端公钥、证书、Pin 指纹,通常不要求保密。
设备独有秘密:设备私钥、本地加密密钥,可以尝试放进系统安全存储。
服务端全局秘密:API master secret、数据库主密钥、第三方核心私钥,不应该下发到客户端。
如果一个 secret 被打进每一份 App,攻击者只要从一台设备提取出来,就获得了全局秘密。
Android Keystore 和 iOS Keychain 解决什么
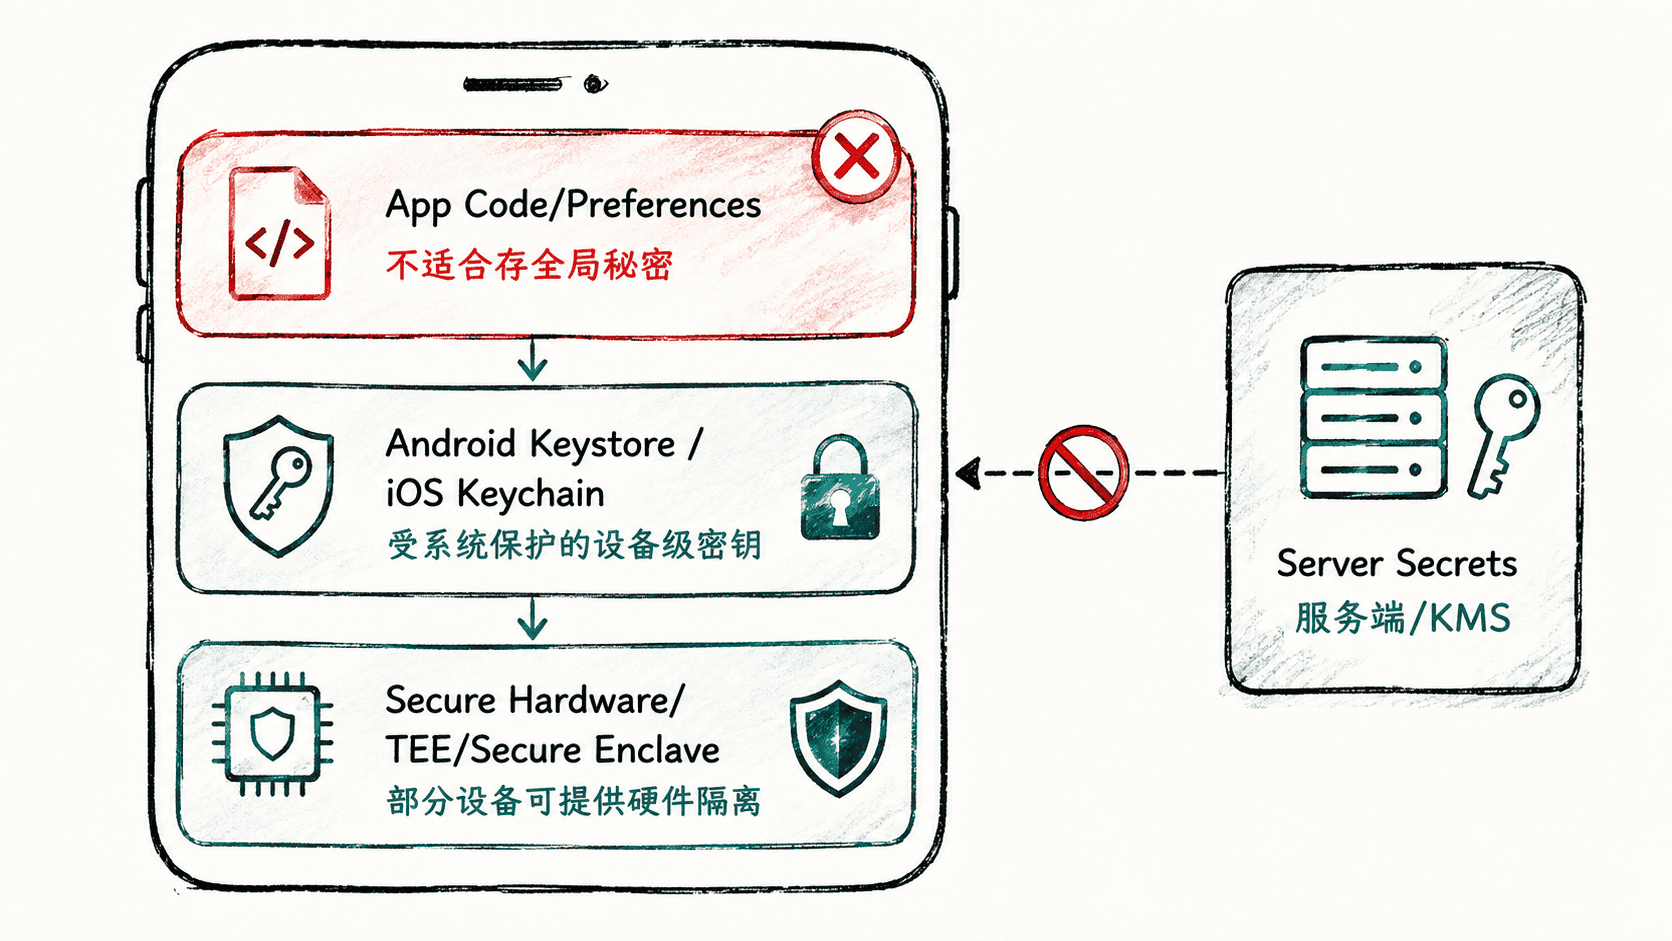
系统安全存储可以限制普通应用直接读取其他应用秘密,并在部分设备上支持“使用密钥但不导出原始私钥”。
但这不意味着设备完全被攻破后仍绝对安全。
字符串混淆不等于安全存储
把密钥拆成 "abc" + "def"、做 Base64 或简单 XOR,只是增加静态分析成本。程序最终如果要使用这份密钥,就必须在某个时刻恢复出可用值。
更合理的客户端模式
例如每台设备首次安装时,在系统 Keystore 中生成自己的私钥,私钥不导出,只把公钥注册给服务器。后续客户端使用设备私钥签名,服务器用已注册公钥验证。
这样逆向 APK 也不会拿到一把“所有设备通用的私钥”。
Android Keystore 是系统能力
片段示例:
java
KeyStore keyStore = KeyStore.getInstance("AndroidKeyStore");
keyStore.load(null);
生效行为:
text
应用通过 AndroidKeyStore Provider 访问系统管理的密钥条目,
而不是读取一个明文私钥文件。最重要的原则是:服务器才能保守住的秘密,就不要因为客户端需要调用接口而复制一份到 App 里。
按自己的节奏,确认真正理解。