
密码学与证书 / 系统课时
对称加密为什么适合保护业务数据
对称加密为什么适合保护业务数据
数据库里可能有百万条敏感记录,客户端和服务器也会持续交换数据。安全方案不只要“理论上安全”,还要跑得动。对称加密的价值就在这里:它很适合承担大量数据的保密工作。
学习目标
- 能解释什么是共享密钥
- 能判断对称加密适合哪些业务数据
- 能理解它速度快但密钥分发困难的原因
一把密钥完成加密和解密
可以先把对称加密理解成双方提前拿到了同一把钥匙:
text
Sender                    Receiver
  │                           │
  ├──── shared secret ────────┤
  │                           │
明文                        密文
  │                           │
加密 ─────── 密文 ───────→ 解密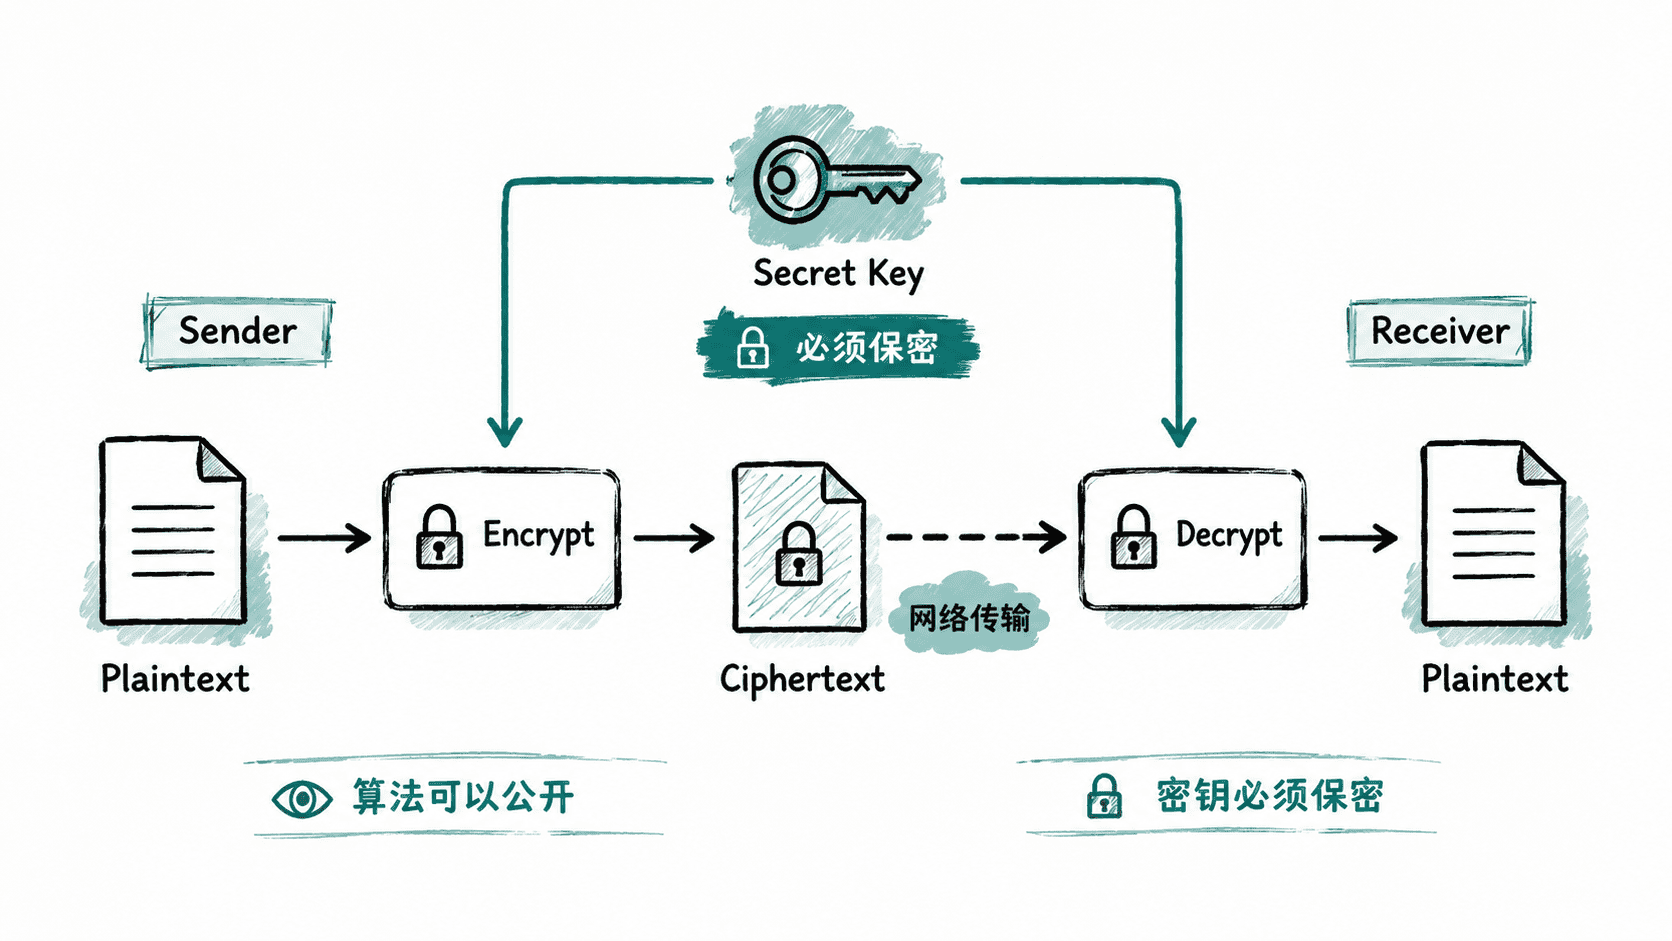
现代应用里最常见的对称分组密码之一就是 AES。
为什么它适合大量数据
对称算法的现实优势是:
快。
它常用于:
text
TLS 建链后的业务数据
数据库敏感字段
文件和对象存储
磁盘加密
大块二进制数据
这也是为什么 HTTPS 不会用 RSA 私钥逐字节处理你访问网页产生的全部数据。
真实思路更接近:
text
握手阶段建立会话密钥
        ↓
后续大量数据使用对称加密
算法公开没有关系
“攻击者知道我们用 AES”并不会自动让系统失效。
现代密码系统通常假设:
text
算法公开
协议公开
实现可研究
安全性主要建立在:
text
Secret Key 保密而不是建立在“别人不知道我们用了什么算法”上。
真正困难的是密钥怎么送过去
假设 Client 和 Server 想共享:
text
K=<SECRET_KEY>最直接的想法是通过网络发送。
但问题恰恰是:
如果网络本来就不安全,密钥凭什么安全送过去?
这就是对称加密的重要工程难点:密钥分发。
后面的非对称密码学与 TLS,会专门解决“如何在不可信网络上建立共享秘密”。
不要把共享 Secret 硬编码进 App
例如:
dart
const secretKey = 'my-super-secret-key';App 安装包在用户设备上,可以被反编译、Hook 和动态调试。
因此客户端里的长期 Secret 不能和服务器内部密钥使用同样的信任假设。
本课总结
- 对称加密使用共享秘密完成加密和解密,适合保护大量业务数据。
- 它性能高,但密钥分发和存储是关键难题。
- 算法可以公开,真正需要保护的是密钥。
下一课预告
下一课进入现代应用非常常见的 AES-GCM。它不仅把明文变成密文,还会顺手解决一个关键问题:接收方怎么知道密文有没有被人改过。
按自己的节奏,确认真正理解。