
密码学与证书 / 系统课时
Timestamp、Nonce 和签名如何防重放
Timestamp、Nonce 和签名如何防重放
本篇解决接口请求被截获后重复提交的问题。通过时间戳、一次性随机值 Nonce 和 HMAC 签名组合,构建服务器可验证、可拒绝重复消费的请求机制。
学习目标
- 理解重放攻击发生的条件,以及 Timestamp、Nonce、签名各自承担的验证职责。
- 能设计包含请求摘要、时间窗和唯一标识的接口认证流程。
- 能使用 HMAC 生成请求签名,并实现服务端校验思路。
重放攻击为什么会成功
重放攻击利用的是“请求本身合法,但被再次发送”的漏洞。例如客户端提交支付请求,攻击者复制完整 HTTPS 请求内容,在稍后时间再次发送。如果服务器只校验签名是否正确,第二次请求仍然会通过。
一个典型请求需要同时满足三个条件才允许执行:签名正确、请求时间有效、Nonce 未被使用。三个条件分别解决篡改、过期和重复提交问题。
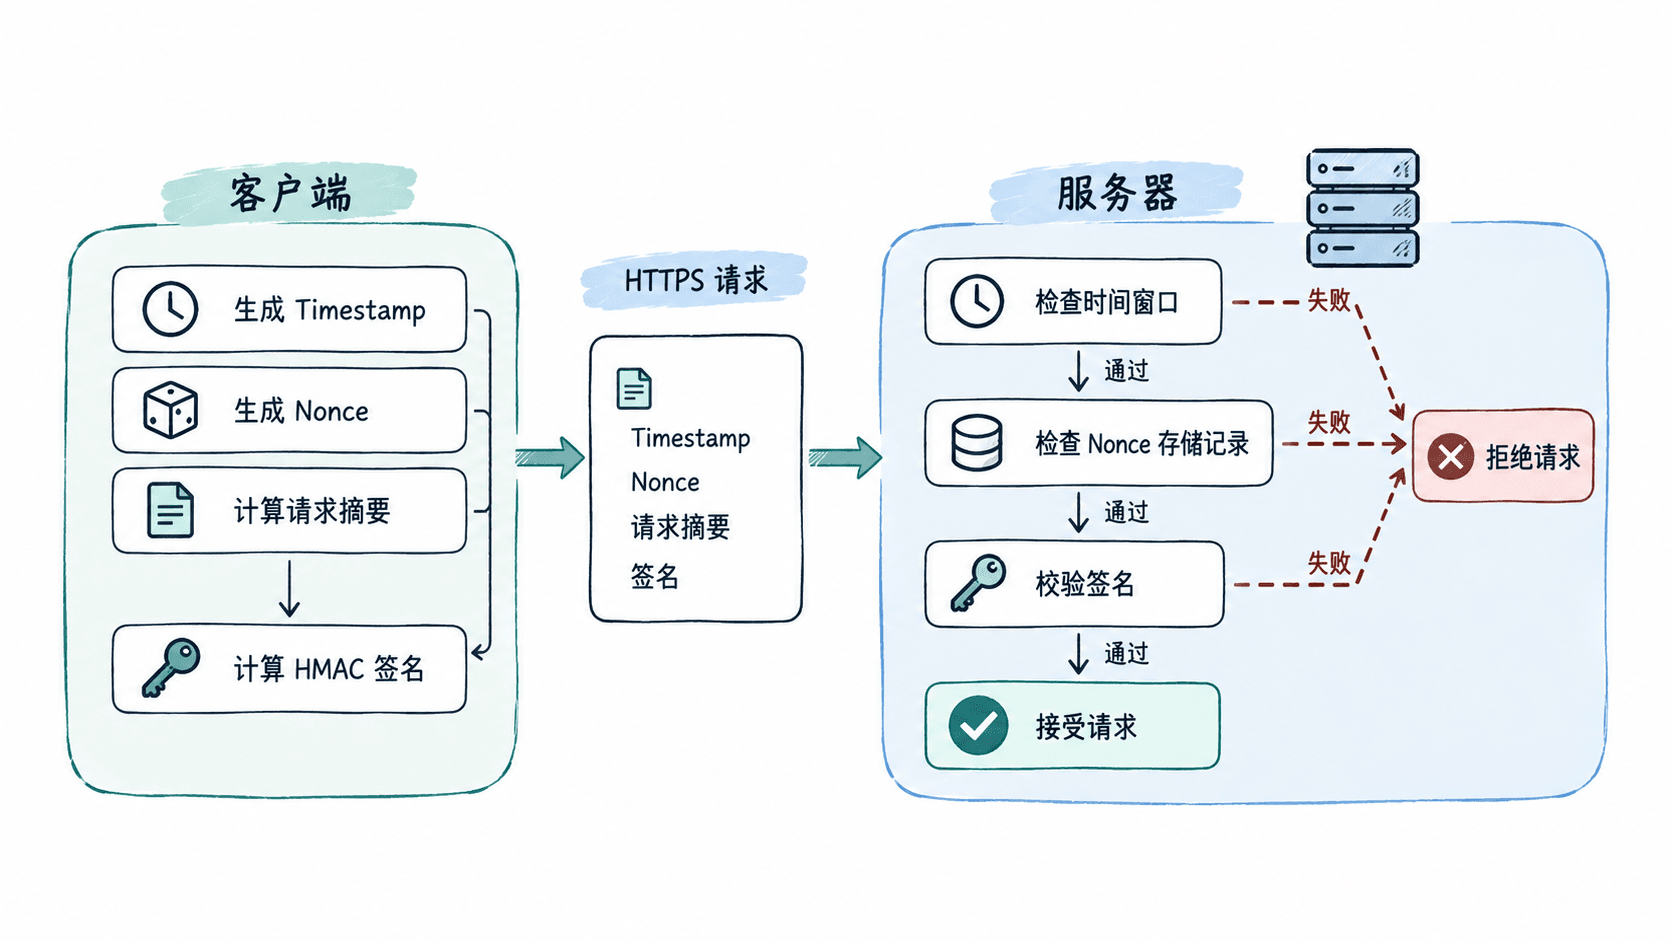
Timestamp 和时间窗口设计
Timestamp 用于限制请求可以被接受的时间范围。服务端通常不会要求客户端时间完全一致,而是设置允许偏差,例如前后 5 分钟。
验证逻辑可以表示为:
其中 300 表示 300 秒,即 5 分钟窗口。窗口过大容易给攻击者留下重放空间,窗口过小则可能因为客户端时钟偏差导致大量失败。
实际接口中建议同时检查未来时间。例如服务器当前时间为 12:00,允许窗口 5 分钟,则 12:20 的请求不能因为签名正确而通过。
Nonce 如何保证请求唯一
Nonce 是 Number Used Once 的缩写,表示一次性随机值。客户端每次生成请求时创建新的 Nonce,服务器成功消费后保存该值,后续相同 Nonce 的请求直接拒绝。
例如支付接口收到以下请求:
| 字段 | 第一次请求 | 重复请求 |
|---|---|---|
| Timestamp | 1728000000 | 1728000000 |
| Nonce | a81f92cd | a81f92cd |
| 签名 | 正确 | 正确 |
| 服务器结果 | 通过 | 拒绝 |
生产环境中,Nonce 不需要永久保存。通常按时间窗口保存,例如只保留最近 10 分钟的数据。存储结构可以使用 Redis,并设置过期时间。
常见实现步骤:
- 接收请求后读取 Nonce。
- 使用 Redis 的原子写入命令尝试占用该 Nonce。
- 如果写入成功,继续验证签名并执行业务。
- 如果已经存在,返回重复请求错误。
HMAC 签名包含哪些内容
签名不能只覆盖业务参数,否则攻击者可以修改路径、时间或身份字段。实际项目通常把 HTTP 方法、路径、请求体摘要、Timestamp 和 Nonce 拼接后签名。
一个常见待签名字符串格式如下:
POST
/payments
sha256(body)
<TIMESTAMP>
<NONCE>
下面示例使用 Python 标准库生成 HMAC-SHA256 签名。真实项目中密钥应保存在密钥管理系统或环境变量中,不应硬编码。
import hmac
import hashlib
import time
import secrets

def sign_request(method, path, body, secret, timestamp, nonce):
    payload = f"{method}\n{path}\n{body}\n{timestamp}\n{nonce}".encode()
    return hmac.new(secret.encode(), payload, hashlib.sha256).hexdigest()

timestamp = str(int(time.time()))
nonce = secrets.token_hex(8)
signature = sign_request("POST", "/payments", "{\"amount\":100}", "demo-secret", timestamp, nonce)

print(timestamp)
print(nonce)
print(signature)
预期输出
<TIME>
<NONCE>
<64位十六进制HMAC-SHA256签名>
服务器验证时,需要使用同样的拼接规则重新计算签名,并比较客户端提交的签名。如果任何字段被修改,计算结果都会变化。
接口认证中的失败处理
防重放失败不能全部返回相同原因,否则会泄露验证信息。常见处理方式如下:
| 失败原因 | HTTP 状态 | 处理方式 |
|---|---|---|
| Timestamp 超出窗口 | 401 | 要求客户端重新生成请求 |
| Nonce 已使用 | 409 | 拒绝重复提交 |
| 签名错误 | 401 | 记录安全日志 |
| 字段缺失 | 400 | 返回参数错误 |
排查线上问题时,应记录 requestId、时间戳校验结果、Nonce 命中情况和签名校验结果,但不要记录完整密钥或敏感请求内容。
当接口涉及支付、订单创建、权限变更等不可重复操作时,应把 Timestamp、Nonce、请求签名和业务幂等键结合使用。即使攻击者再次发送完整报文,服务器也能在认证阶段或业务阶段拒绝第二次执行。