
密码学与证书 / 系统课时
mTLS 如何映射服务和设备身份
mTLS 如何映射服务和设备身份
mTLS 能确认“对方持有某张受信任证书对应的私钥”,但业务系统还需要继续回答:这张证书对应哪个服务、哪台设备、哪些权限。真正可落地的 mTLS 体系,一定包含证书身份到业务身份的映射。
学习目标
- 能设计客户端证书到业务主体的映射
- 能区分证书身份与授权权限
- 能理解设备证书签发和吊销的基本链路
证书身份只是认证起点
一张客户端证书可能包含 Subject、SAN、URI SAN、Serial Number、Issuer 等信息。其中某些字段可以承载稳定身份。
例如内部服务可以约定:
text
URI SAN:
spiffe://example.internal/payment-service
服务端验证证书后,再把这个身份映射成具体 serviceId、deviceId 或工作负载身份。
从证书到权限需要两步
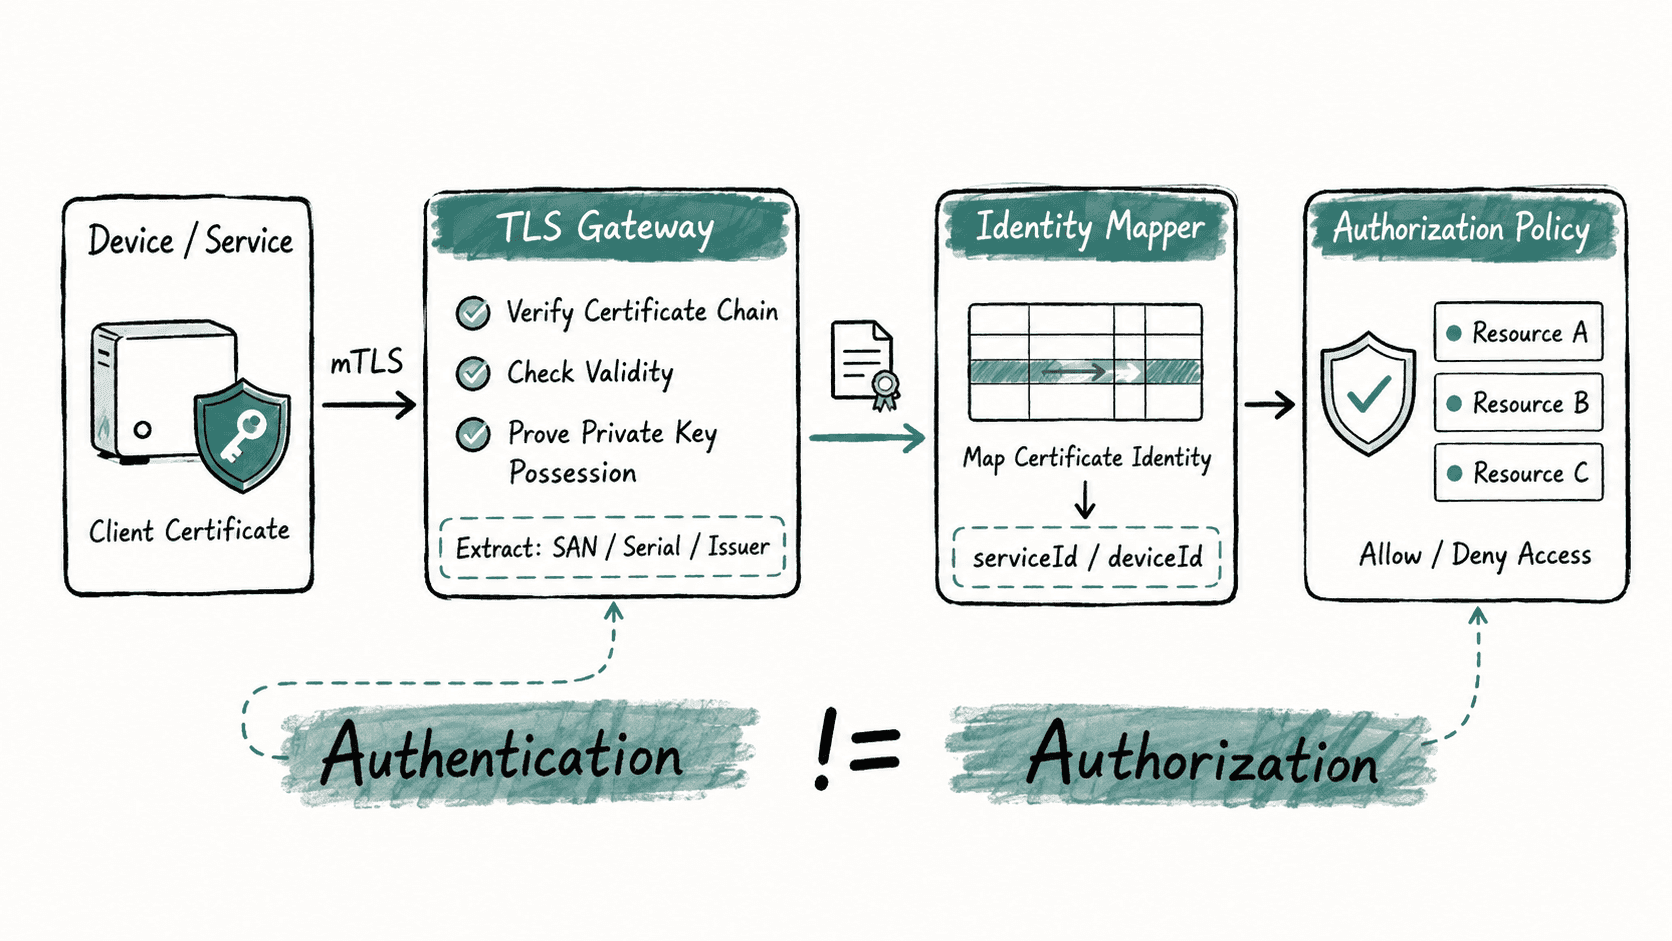
第一步是认证:这张证书是否合法,调用方是否真的持有对应私钥。
第二步是授权:这个身份能不能调用目标资源。
不要因为证书合法,就默认允许访问所有接口。
设备场景为什么更需要生命周期管理
如果 10 万台设备每台都有独立证书,某台设备泄露时可以只吊销它的身份,而不是替换所有设备共享的一把 secret。
但你必须同时解决首次签发、私钥存储、到期续签、设备报废吊销和证书与资产记录同步。
一个简化的服务端映射逻辑
片段示例,假设 TLS 层已经完成客户端证书验证:
java
String identity = certificateIdentity(certificate);
Device device = deviceRepository.findByCertificateIdentity(identity);

if (device == null || device.isRevoked()) {
    throw new SecurityException("untrusted device");
}

authorize(device.getId(), requestPath);
生效行为:
text
TLS 验证证书真实性
→ 应用提取稳定身份
→ 查询设备或服务状态
→ 再执行接口授权
不要用容易变化的显示名称做唯一身份
CN=payment-service 看起来直观,但如果服务会重命名,或者多环境存在同名实例,就容易冲突。
更稳妥的是不可重复设备 ID、规范化 URI、独立序列号或由统一身份平台定义的工作负载标识。
最终模型应该是:证书证明“你确实持有这个身份”,授权系统决定“这个身份现在能做什么”。
按自己的节奏,确认真正理解。