
密码学与证书 / 系统课时
为客户端设计证书锁定与轮换
为客户端设计证书锁定与轮换
证书锁定真正值得练习的不是“算出一个 SHA-256”,而是设计一条能活过证书轮换的发布链路。这一课用主 Pin、备份 Pin 和服务器切换三个阶段,把客户端和服务端的更新时间顺序走完整。
学习目标
- 会提取服务器证书的 SPKI Pin
- 能设计主 Pin 与备份 Pin 集合
- 能验证证书轮换前后客户端仍可连接
先计算当前公钥 Pin
本课沿用 pki-lab 的 root-ca.crt、root-ca.key、server.ext、server.crt 与 server.key。在同一目录将现有服务器材料作为 A,再生成独立的 B 密钥与证书。B 必须仍使用正确的 localhost SAN;Pin 匹配不能替代 CA 或主机名验证。
cp server.crt server-a.crt
cp server.key server-a.key
openssl genpkey -algorithm RSA -pkeyopt rsa_keygen_bits:2048 -out server-b.key
openssl req -new -key server-b.key -out server-b.csr -subj "/CN=localhost"
openssl x509 -req -in server-b.csr -CA root-ca.crt -CAkey root-ca.key \
  -CAcreateserial -out server-b.crt -days 365 -sha256 -extfile server.ext
预期结果:生成服务器 A 的副本以及使用另一把公钥的 B 证书和私钥。证书续期若继续使用同一公钥,SPKI Pin 通常不变;更换密钥才需要把新 Pin 纳入客户端集合。
计算当前公钥 Pin:
openssl x509 -in server-a.crt -pubkey -noout | openssl pkey -pubin -outform der | openssl dgst -sha256 -binary | openssl base64 -A预期输出:
<PIN_A>为下一把公钥计算 Pin:
openssl x509 -in server-b.crt -pubkey -noout | openssl pkey -pubin -outform der | openssl dgst -sha256 -binary | openssl base64 -A预期输出:
<PIN_B>客户端先同时接受 A 和 B
下面使用 curl 演示真正可执行的多 Pin 检查,不假设移动端存在通用 YAML 配置。先在一个终端用 A 启动普通 TLS 服务,命令为 openssl s_server -accept 127.0.0.1:8443 -cert server-a.crt -key server-a.key -www;预期看到 ACCEPT,并保持该终端运行。在另一个终端运行:
# SPKI 的 DER 编码做 SHA-256,再输出单行 Base64。
PIN_A=$(openssl x509 -in server-a.crt -pubkey -noout | openssl pkey -pubin -outform der | openssl dgst -sha256 -binary | openssl base64 -A)
PIN_B=$(openssl x509 -in server-b.crt -pubkey -noout | openssl pkey -pubin -outform der | openssl dgst -sha256 -binary | openssl base64 -A)
curl -4 --noproxy localhost --max-time 10 --cacert root-ca.crt \
  --pinnedpubkey "sha256//$PIN_A;sha256//$PIN_B" https://localhost:8443/
预期结果:返回测试页面,退出码为 0。curl 的前缀是 sha256//,两个 Pin 用分号隔开,整体加引号防止 Shell 把分号当命令分隔符;其他客户端库的 Pin 格式要按各自 API 填写。规则见 curl pinnedpubkey 参考。
生效行为:当前服务器使用 A 时可以连接,未来服务器切到 B 后仍然可以连接。
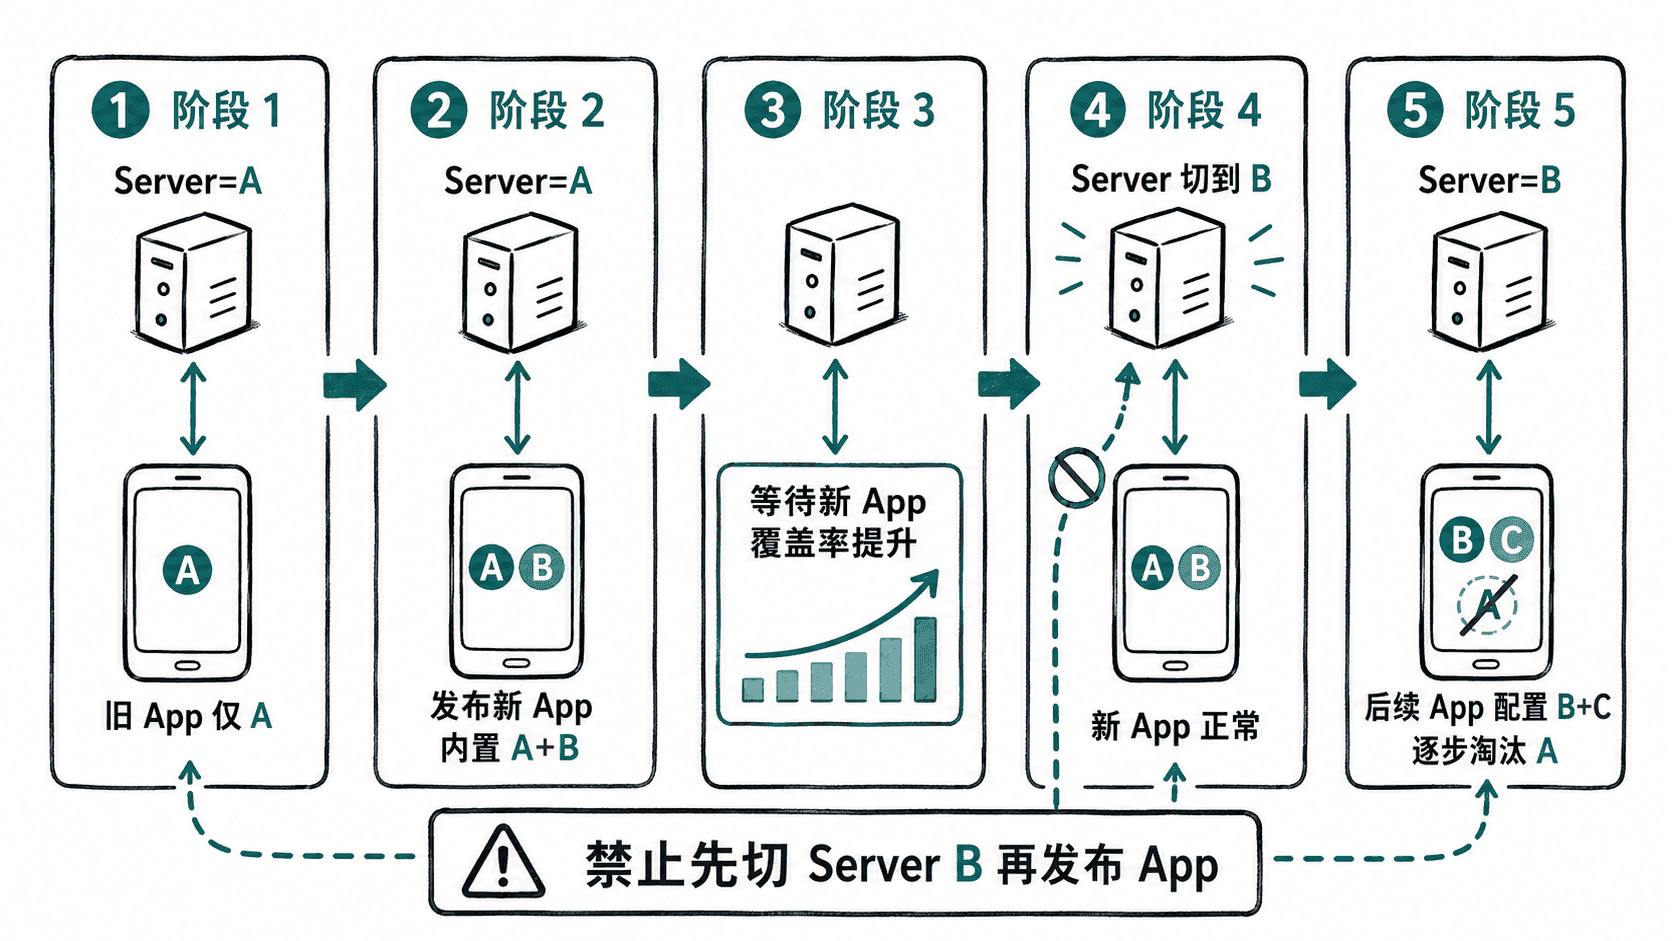
验收至少覆盖三个场景
- App 含 A+B,连接使用 A 的服务器。
- App 含 A+B,连接使用 B 的服务器。
- App 含 A+B,连接由同一个受信任 CA 签发、SAN 正确、但公钥 Pin 为 C 的服务器,应因 Pin 不匹配失败。
停止 A 服务,用同一命令改为 server-b.crt 与 server-b.key,A+B 请求仍应成功;把请求限制为只有 A 时则应失败。这能分离“CA 校验失败”与“Pin 校验失败”,curl 的 Pin 不匹配通常返回退出码 90。只测当前证书能连,不能证明轮换方案可用。
为什么顺序必须写进发布手册
正确顺序应该固定下来:
- 生成并妥善保管 B 密钥,提前发布接受 A+B 的客户端。
- 按仍活跃的受支持版本统计覆盖率,满足发布门槛后再把服务器切到 B。
- 监控握手与 Pin 失败率,必要时在密钥仍安全的前提下回滚到 A。
- 下一轮提前准备 C,并在覆盖充分后逐步移除旧 A。
Pinning 是一个跨多个客户端版本的协议约束,不能只当作一段网络层代码来看。
备份 Pin 必须对应可实际启用、私钥受保护的密钥,不能随便写一个永远不会使用的哈希。离线很久的旧客户端可能只认识 A,必须有明确的支持期限和升级路径;紧急事件中也不要通过未经验证的网络响应下发“关闭 Pinning”来绕过检查。