
密码学与证书 / 系统课时
AES-GCM 如何同时加密和防篡改
AES-GCM 如何同时加密和防篡改
只把数据变成密文还不够。如果攻击者虽然看不懂内容,却能修改密文,而接收方发现不了,系统依然有风险。AES-GCM 的价值就在于:一次操作同时获得保密性和完整性保护。
学习目标
- 能说清 Key、Nonce、Ciphertext 和认证信息的职责
- 能完成一次 AES-GCM 加密与篡改检测
- 能理解为什么现代应用优先使用 AEAD
AES-GCM 是什么
AES 是基础分组密码,GCM 是一种工作模式。
AES-GCM 属于 AEAD:
text
Authenticated Encryption with Associated Data可以理解成:
加密数据的同时,也给数据附上一份“防篡改证明”。
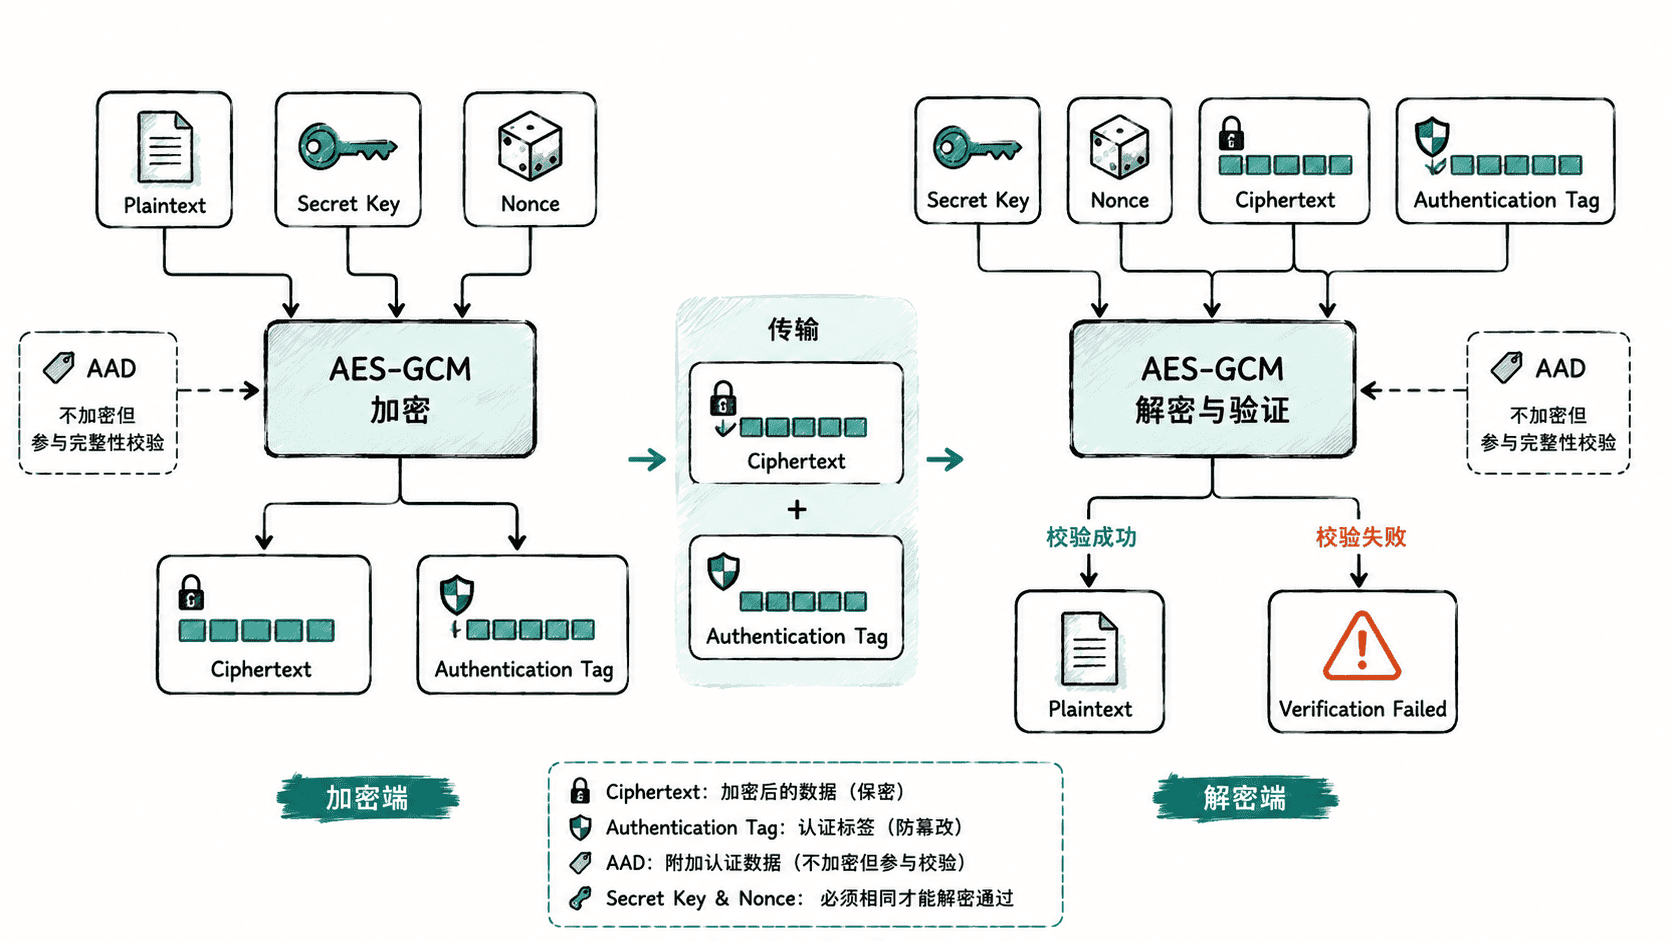
先认识四个核心对象
text
Key        密钥
Nonce      本次加密的一次性值
Plaintext  原始数据
AAD        可选,不加密但要防篡改
输出包括:
text
Ciphertext
Authentication Tag
解密时这些信息必须正确匹配。
动手做一次实验
Python 标准库不直接提供 AES-GCM,这里使用成熟的 cryptography 库。
安装:
bash
python -m pip install cryptography预期结果:
text
Successfully installed cryptography-...示例:
python
from os import urandom
from cryptography.hazmat.primitives.ciphers.aead import AESGCM

key = AESGCM.generate_key(bit_length=256)
nonce = urandom(12)
aes = AESGCM(key)

plaintext = b"order amount=100"
aad = b"api=v1"

ciphertext = aes.encrypt(nonce, plaintext, aad)
restored = aes.decrypt(nonce, ciphertext, aad)

print(restored.decode())
预期输出:
text
order amount=100改一个字节会怎样
继续:
python
tampered = bytearray(ciphertext)
tampered[0] ^= 1

aes.decrypt(nonce, bytes(tampered), aad)
预期结果:
text
InvalidTag重点不是异常名字,而是:
系统不能悄悄返回一份被篡改后的明文。
AAD 有什么用
有些字段不需要保密,但不能被修改,例如:
text
protocolVersion=v1
contentType=payment
它们可以作为 AAD。
AAD 不被加密,但参与认证计算;攻击者一旦修改,验证也会失败。
不要自己拼“加密 + 普通 Hash”
错误思路:
text
AES(ciphertext)
+
SHA-256(ciphertext)
普通 Hash 没有秘密,攻击者修改密文后也能重新计算 Hash。
所以现代系统更适合直接使用成熟 AEAD,例如 AES-GCM 或 ChaCha20-Poly1305。
本课总结
- AES-GCM 同时提供机密性和完整性保护。
- Key、Nonce、AAD 和认证信息需要按协议正确配套。
- 不要自己用“加密 + 普通 Hash”拼防篡改方案。
下一课预告
AES-GCM 里出现了一个非常重要的 Nonce。下一课会把 IV、Nonce 和 Salt 一次讲清,尤其解释为什么 GCM 中 Nonce 重复会带来严重风险。
按自己的节奏,确认真正理解。