
密码学与证书 / 系统课时
完成 HTTPS 和 mTLS 联调
完成 HTTPS 和 mTLS 联调
现在手里已经有根 CA、服务器证书和客户端证书,可以把它们真正放进 TLS 服务里。为了把重点放在握手本身,这一课直接使用 OpenSSL 启动实验服务器,再分别验证普通 TLS 和 mTLS。
学习目标
- 会启动一个使用自建证书的 TLS 服务
- 会用 curl 验证服务器证书
- 会验证缺少客户端证书时 mTLS 会失败
先启动只认证服务器的 TLS 服务
先完成上一课,确认 pki-lab 中有根证书、服务器证书/私钥与客户端证书/私钥,并保持系统时间正确。示例使用 Bash、OpenSSL 3.x 和支持该 TLS 后端的 curl;本机 8443 端口被占用时,需同时修改启动与请求地址。
在 pki-lab 目录执行:
openssl s_server -accept 127.0.0.1:8443 -cert server.crt -key server.key -www预期输出:
ACCEPT这个终端保持运行。
客户端只信任我们的根 CA
新开一个终端:
curl -4 --noproxy localhost --connect-timeout 5 --max-time 10 --cacert root-ca.crt https://localhost:8443/预期结果:
返回 OpenSSL s_server 的测试页面内容,
TLS 证书校验成功。
curl 会同时检查证书链、有效期和 URL 中的主机名。localhost 必须出现在服务器 SAN 中;--cacert 提供的是信任根,不会关闭这些检查。如果不加该参数,系统默认通常不会信任这张实验根证书。
示例只绑定 IPv4 回环地址。若本机 localhost 优先解析到 IPv6,可以给本课 curl 命令增加 -4,避免把地址族不匹配误当成 TLS 故障。
再把服务端改成要求客户端证书
停止刚才的 s_server,再执行:
openssl s_server -accept 127.0.0.1:8443 -cert server.crt -key server.key -CAfile root-ca.crt -Verify 1 -verify_return_error -purpose sslclient -www预期输出:
verify depth is 1, must return a certificate
ACCEPT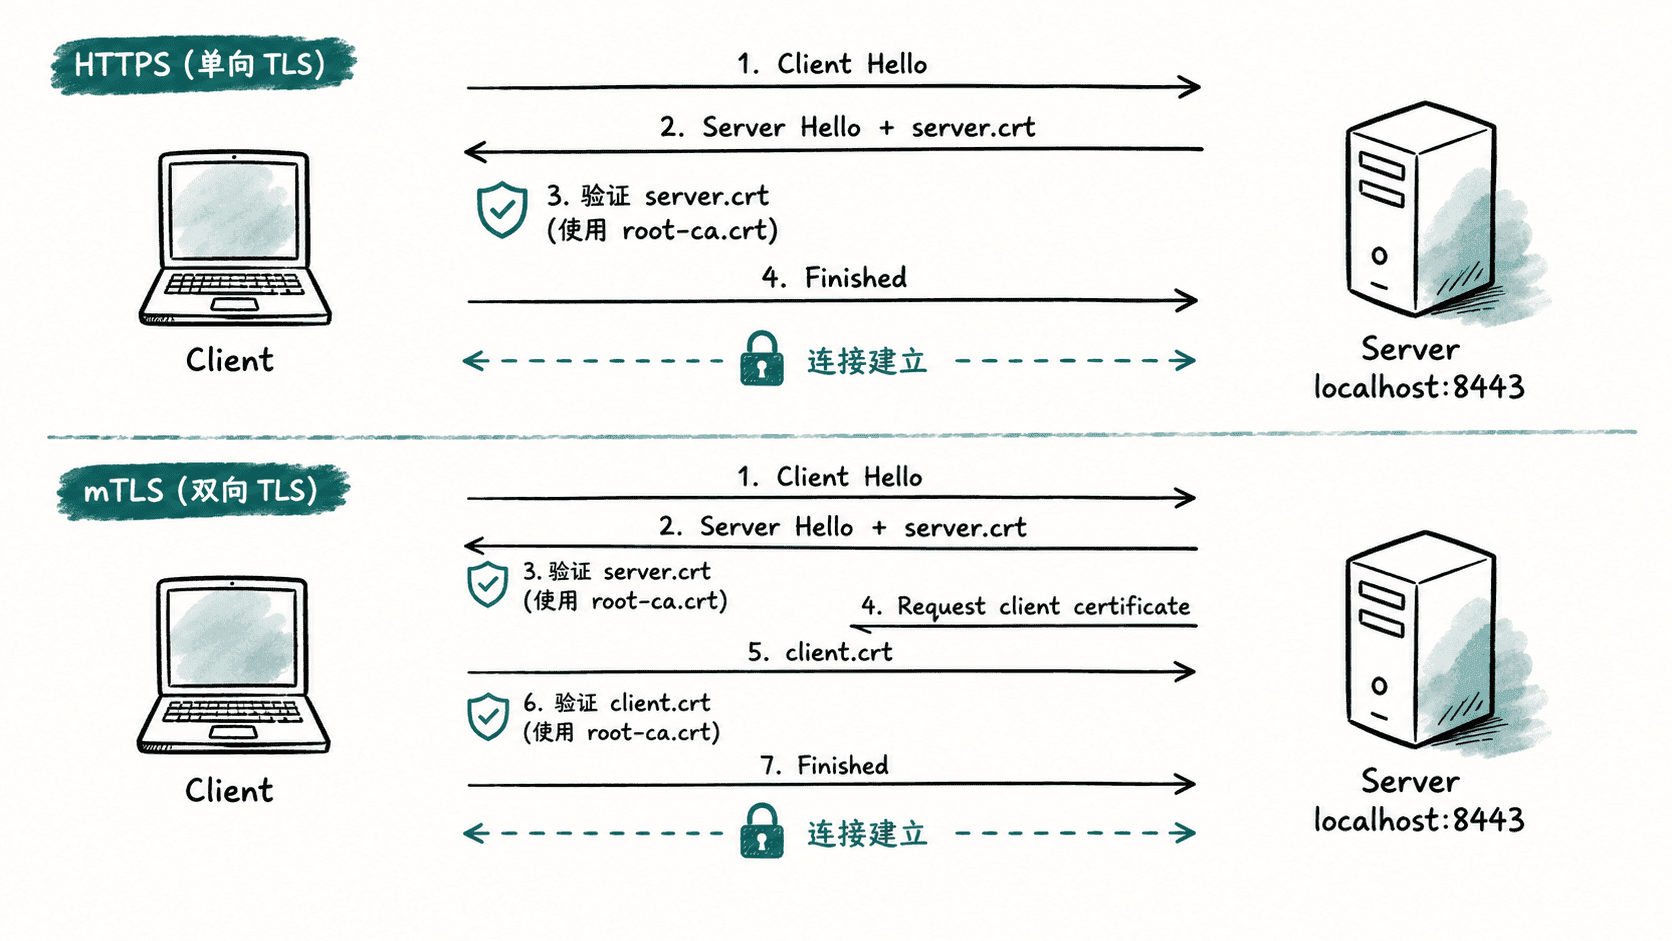
大写 -Verify 表示客户端必须提供证书;小写 -verify 不能用来保证这一点。还要加 -verify_return_error,让证书验证错误真正中止握手,避免调试服务只打印错误后仍继续。深度参数控制可接受的链深度,不是客户端证书数量。行为可查 s_server 选项参考。
不带客户端证书访问
curl -4 --noproxy localhost --connect-timeout 5 --max-time 10 --cacert root-ca.crt https://localhost:8443/预期结果:
TLS 握手失败,服务端要求客户端提供证书。具体错误文字取决于 curl 和 TLS 库版本。
带客户端证书访问
curl -4 --noproxy localhost --connect-timeout 5 --max-time 10 --cacert root-ca.crt --cert client.crt --key client.key https://localhost:8443/预期结果:
返回 OpenSSL s_server 测试页面,
服务端日志中能够看到客户端证书验证成功。
单向 TLS 验证通过,只说明客户端认可服务器身份;mTLS 还要求服务器验证客户端身份。必须把“不带证书失败”和“带正确证书成功”都跑一遍,不能只看 s_server 已经开始监听。
再用另一套不受信任的 CA 签发的客户端证书访问,应当失败;只把正确客户端的 clientAuth 改成 serverAuth 再签发,也不应通过本课的用途检查。每次都检查 curl 退出码与服务端验证日志,错误文本随 TLS 版本变化,失败时没有 HTTP 状态码也很正常。
证书握手通过后,还需要业务授权。CN=client-001 是证书中的身份线索,不表示该客户端自动拥有所有接口权限;实际服务应把受信任证书映射为账号或服务身份,再检查允许访问的资源。OpenSSL 的 -www 页面仅用于握手联调,不提供这样的业务授权。