
密码学与证书 / 系统课时
Android APK 签名到底保护什么
Android APK 签名到底保护什么
Android App 不是“有包名就能覆盖升级”。系统还会校验安装包的签名身份。APK 签名既能检测安装包内容是否被修改,也让 Android 判断新版本是不是由同一个签名者发布。
学习目标
- 能解释 APK 签名与证书的作用
- 会提取 APK 的签名证书指纹
- 能判断为什么更换签名会影响升级
APK 签名主要解决两件事
第一件是完整性:APK 签名后,如果受保护的内容被修改,校验就无法继续通过。
第二件是发布身份连续性。
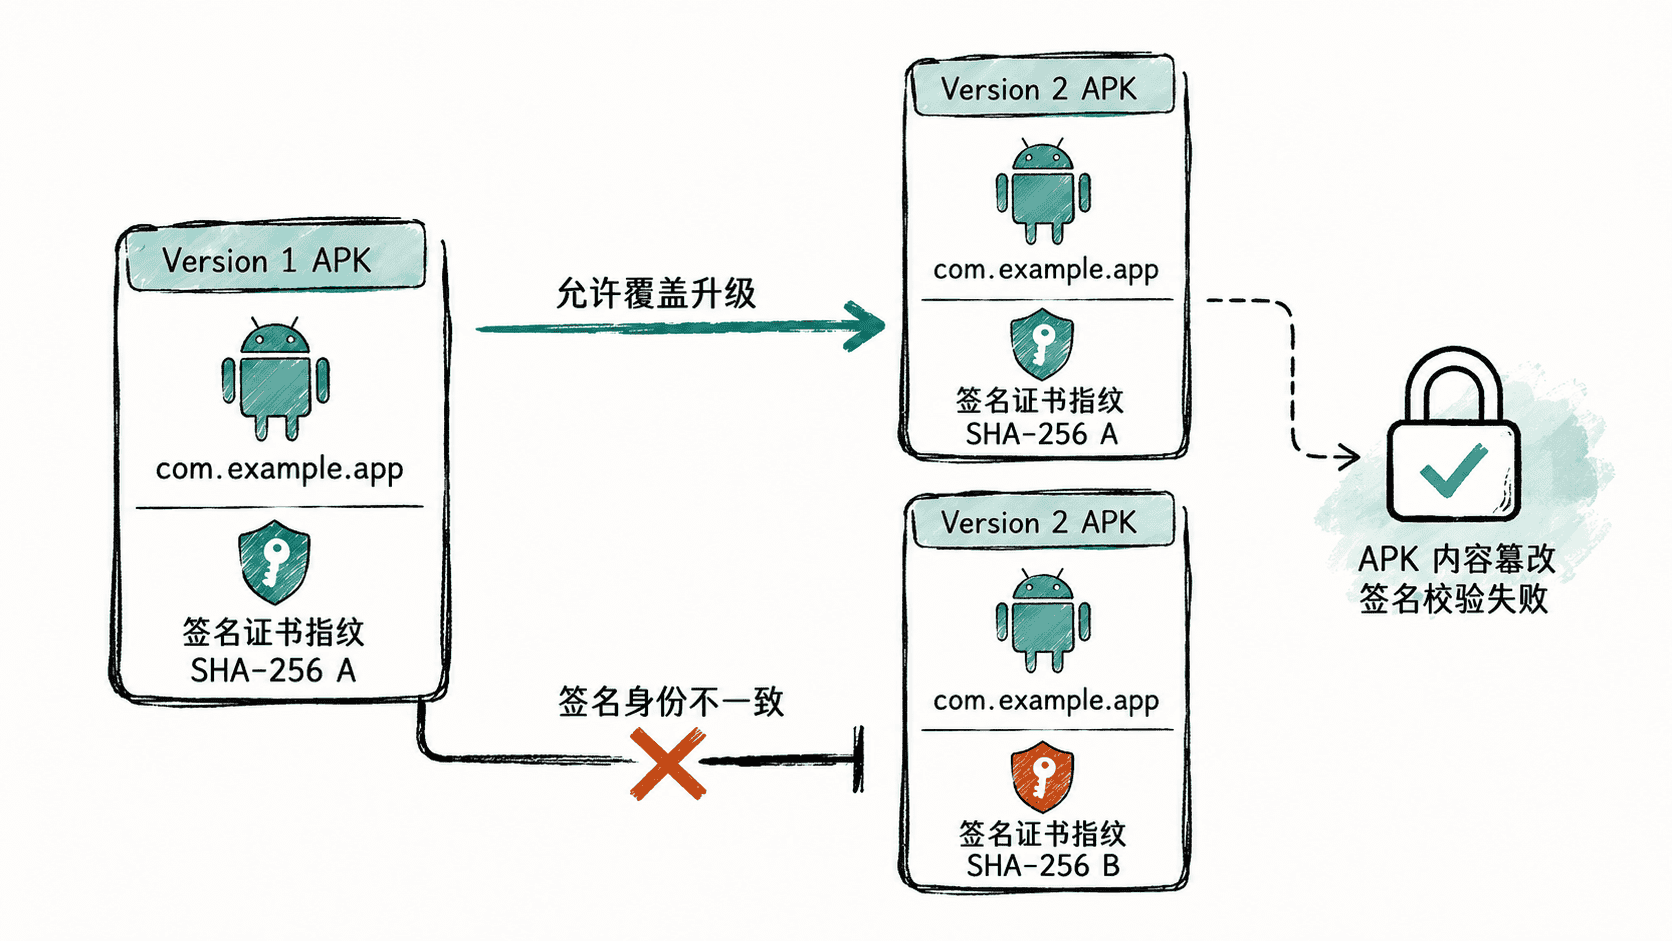
如果旧版本和新版本包名相同,但签名身份不兼容,Android 通常不会把它当作正常升级。
证书可以公开,私钥不能公开
APK 中会携带签名证书或足以验证签名的信息,因此别人可以看到证书 SHA-256 指纹,这没有问题。
真正不能泄露的是用于签名的私钥,例如 release keystore 中的私钥材料。一旦私钥被攻击者拿到,对方就可能制作拥有同一签名身份的恶意版本。
用 apksigner 检查 APK
bash
apksigner verify --verbose --print-certs build/app/outputs/flutter-apk/app-release.apk预期输出中会看到类似:
text
Verifies
Signer #1 certificate SHA-256 digest: <SHA256>
根据 APK 使用的签名方案,还可能看到 v1、v2、v3 等验证结果。
和自己的 keystore 对比
bash
keytool -list -v -keystore <PATH>/anystack-release.jks -alias <ALIAS>预期输出:
text
SHA256: <SHA256>把这个指纹和 APK 中的签名证书 SHA-256 对比。如果一致,就说明 APK 使用的是这个 keystore alias 对应的证书身份。
APK 文件哈希不是签名身份
sha256(app-release.apk) 表示整个文件的字节摘要,证书指纹表示签名者身份,两者完全不是一回事。
所以发布前真正要长期保护的是:签名私钥及其备份、密码和使用权限;证书指纹则可以用于公开核验身份。
按自己的节奏,确认真正理解。