
密码学与证书 / 系统课时
TLS 会话恢复和 0-RTT 有什么代价
TLS 会话恢复和 0-RTT 有什么代价
TLS 握手需要网络往返和密码学计算。对于频繁建立连接的应用,如果每次都完整握手,延迟会比较明显。TLS 1.3 提供会话恢复,并允许某些场景使用 0-RTT 提前发送数据,但更快并不等于没有代价。
学习目标
- 能解释 TLS 会话恢复为什么更快
- 能理解 0-RTT 的重放风险
- 能判断哪些业务请求不适合早期数据
会话恢复在复用之前建立过的安全状态
第一次连接通常需要完整握手。后续客户端可以使用服务器提供的恢复材料,减少一部分身份验证和网络往返成本。
这里不是简单复用旧应用数据密钥,而是通过协议重新派生本次连接需要的密钥。
0-RTT 为什么更快
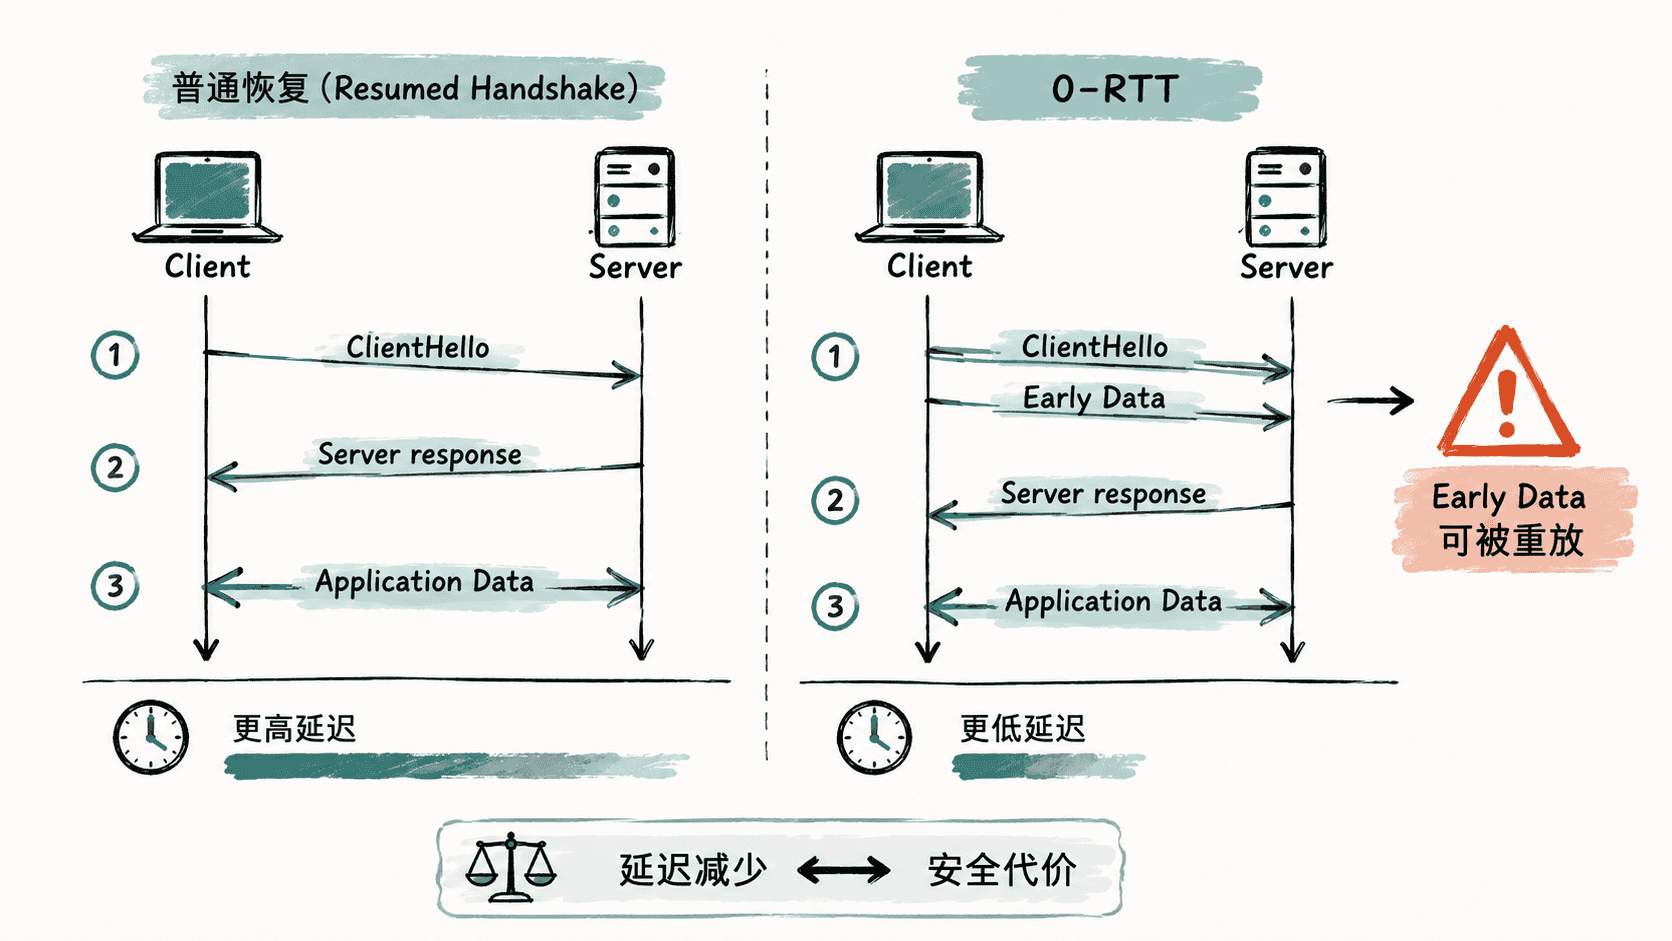
0-RTT 允许符合条件的客户端在第一批握手数据中就附带早期应用数据,因此能少等待一次网络往返。
问题在于 Early Data 可能被重放
如果早期请求只是读取文章,重放通常影响不大;如果请求是支付、下单、改密码,重复执行就可能造成真实损失。
判断标准不是“是不是 HTTPS”,而是:这条请求被执行两次会不会产生额外副作用?
哪些请求更适合 0-RTT
一般更适合只读、幂等、可安全重复执行的请求。
不适合直接放进 0-RTT 的包括支付、下单、创建一次性资源、修改关键状态等。
确认服务端支持 TLS 1.3
bash
openssl s_client -connect example.com:443 -servername example.com -tls1_3 </dev/null预期输出中可以确认:
text
Protocol : TLSv1.3是否真正启用 0-RTT、是否接受 Early Data,还需要结合具体服务器配置判断。
性能优化的原则应该是:先保证请求重复执行也是安全的,再考虑让它更早发送。
按自己的节奏,确认真正理解。