
密码学与证书 / 系统课时
中间人、重放与密钥泄露
中间人、重放与密钥泄露
安全问题最难的地方,不是算法名字多,而是攻击方式很容易被混成一句“被黑了”。这一课只看三类常见风险:中间人、重放和密钥泄露。理解它们发生的位置,后面学 TLS、Nonce 和密钥管理会顺很多。
学习目标
- 能解释中间人攻击和重放攻击的区别
- 能判断密钥泄露为什么比单次数据泄露更严重
- 能根据攻击位置选择正确防护层
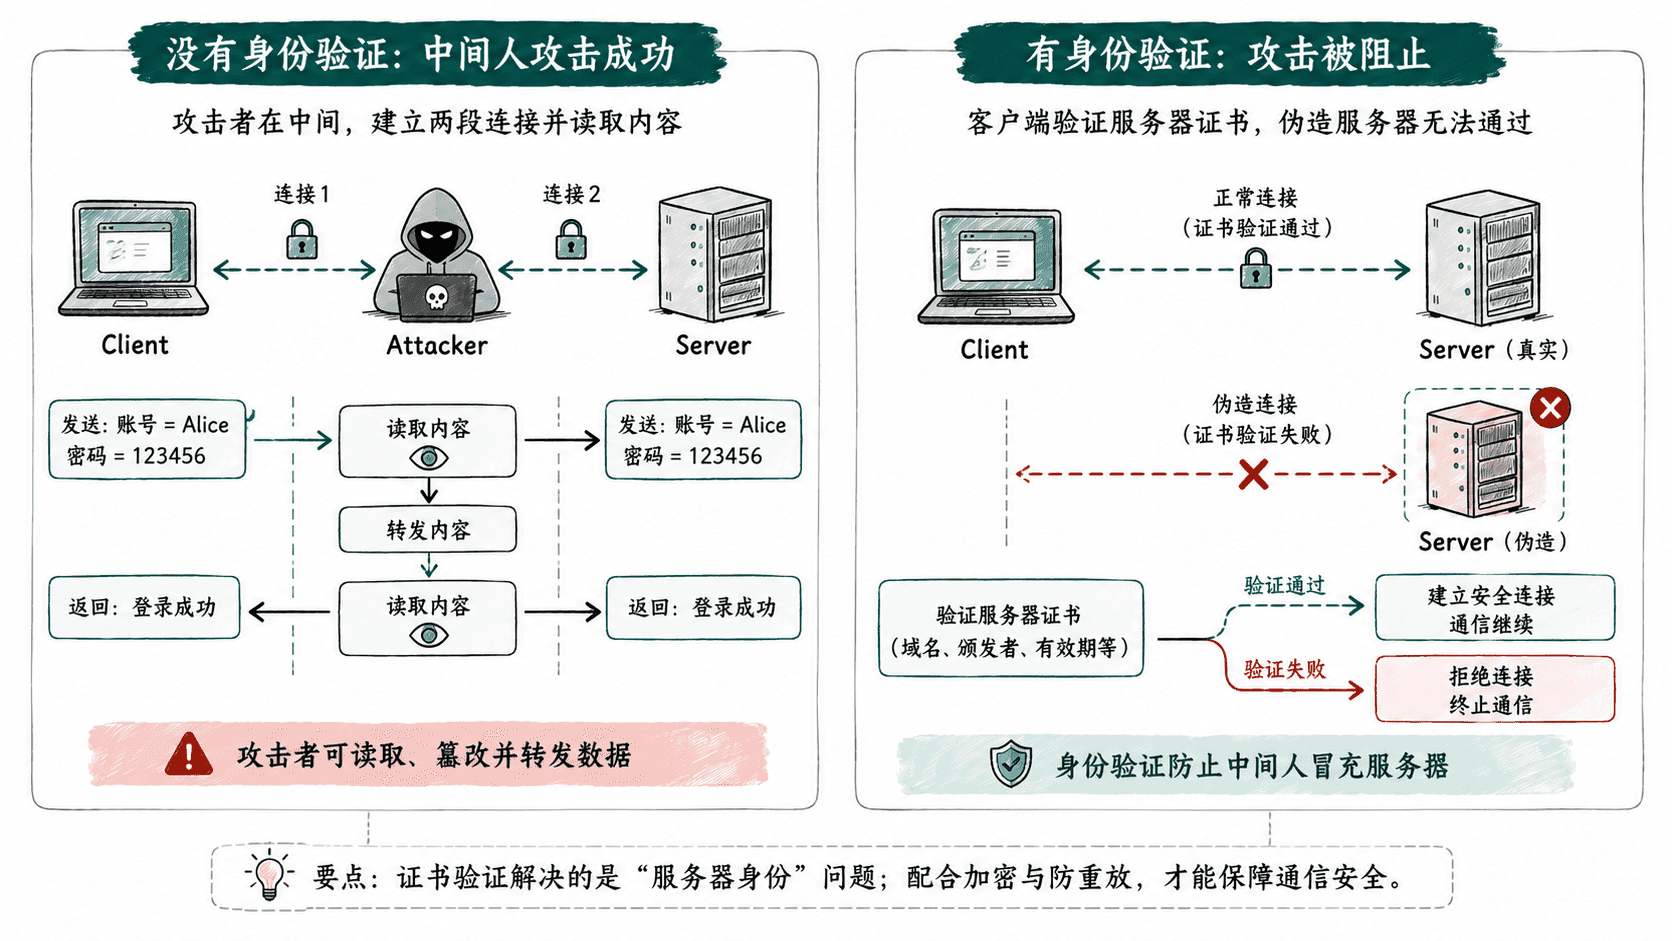
中间人攻击:攻击者站在通信中间
正常情况:
text
Client ─────────────→ Server中间人攻击:
text
Client ─→ Attacker ─→ Server攻击者可能同时对两边伪装:
text
对 Client:我是 Server
对 Server:我是 Client
如果客户端无法确认服务器身份,即使两段连接都有加密,攻击者仍可能看到中间的明文。
重放攻击:不破解,只复制
攻击者截获:
text
POST /transfer
amount=100
signature=<VALID_SIGNATURE>
他甚至不需要知道签名怎么计算,只要把整个合法请求重复发送。
如果服务器只验证:
text
signature 是否正确复制请求也可能通过。
因此防重放通常还要加入:
text
Timestamp
Nonce
服务端已使用记录
密钥泄露:攻击者得到的是一种能力
一次请求泄露,可能只暴露一份业务数据。
如果泄露的是:
text
TLS 私钥
API HMAC Secret
JWT 签名私钥
数据库 AES Key
攻击者得到的往往是一种持续能力,例如:
text
构造请求
↓
计算合法 HMAC
↓
伪装成可信调用方
所以密钥不能只是“找个地方存起来”,而要考虑:
- 谁能读取。
- 是否写入源码或日志。
- 能否轮换。
- 泄露后如何吊销。
- 影响范围有多大。
一个系统可能同时面对三类风险
公共 Wi-Fi 上的 App 登录可能同时遇到:
text
中间人 → TLS + 证书验证
重放   → Timestamp + Nonce
密钥泄露 → 安全存储 + 权限控制 + 轮换
这就是为什么不存在“一招解决全部安全问题”。
本课总结
- 中间人攻击针对“你连接的是谁”,重放攻击针对“合法请求能否再次利用”。
- 密钥泄露通常意味着攻击者获得持续伪造或解密能力。
- 不同攻击发生在不同层,应选择对应的防护机制。
下一课预告
下一课开始动手。我们会准备 OpenSSL、keytool、curl 和 apksigner,并用几条最小命令确认环境,为后续加密、证书和 TLS 实验打基础。
按自己的节奏,确认真正理解。