
密码学与证书 / 系统课时
排查常见 TLS 与证书故障
排查常见 TLS 与证书故障
TLS 故障最容易陷入“换证书、重启、关校验”式碰运气。更高效的方式是按连接层、握手版本、证书链、主机名、mTLS、Pinning 逐层缩小范围。只要顺序稳定,大多数问题都能快速归类。
学习目标
- 能建立固定的 TLS 排障顺序
- 会使用 OpenSSL 和 curl 收集关键证据
- 能区分证书链、主机名、客户端证书和 Pin 故障
以下命令用于你有权排查的目标。示例使用 example.com,实际执行时替换成目标域名和端口,并记录发生时间、客户端版本及是否经代理;不要把其他站点的成功结果当成目标服务的证据。对上一课的本地实验,目标改成 localhost:8443,并显式提供 root-ca.crt。
先确认不是普通网络问题
curl -v --connect-timeout 5 --max-time 15 https://example.com/ -o /dev/null预期结果:
如果 TCP 可达,会进入 TLS 握手输出;
如果 DNS、路由或端口不可达,会在握手前失败。
不要把 443 端口根本没通误判成证书问题。
再直接观察 TLS 握手
openssl s_client -connect example.com:443 -servername example.com \
  -verify_hostname example.com -verify_return_error -showcerts </dev/null
预期输出中重点看:
Protocol
Cipher
Certificate chain
Verify return code
检查进程退出码与验证结果。上面的 -verify_hostname 才会检查域名,-servername 只发送 SNI;-showcerts 只展示服务器发送的证书,不证明链已经可信。-verify_return_error 让验证失败中止连接,避免只打印错误却继续。行为见 s_client 官方参考。
常见故障按什么顺序看
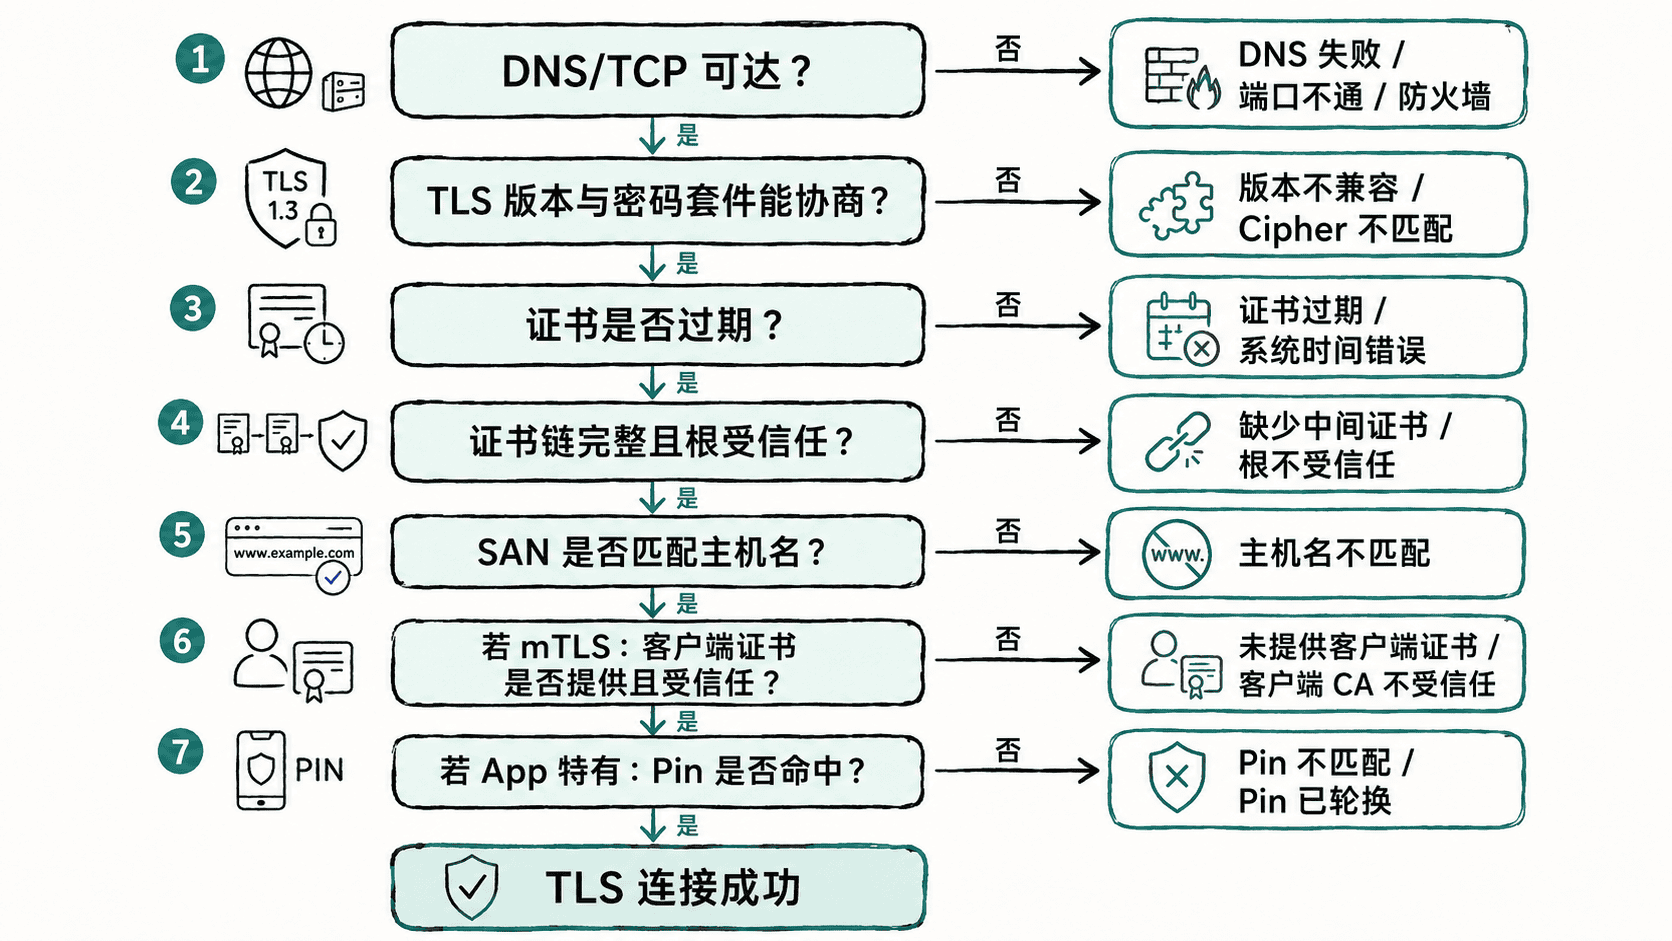
推荐顺序:网络可达、TLS 版本、证书有效期、中间链、SAN、mTLS 客户端证书、App Pinning。每一步都应留下能支持判断的证据。
| 证据 | 优先检查 | 修复后如何验证 |
|---|---|---|
| 域名无法解析或 TCP 超时 | DNS、路由、监听与代理 | 同一个目标能进入握手 |
| 证书链不受信任 | 根信任库、服务端中间链 | 严格链验证通过 |
| 主机名不匹配 | URL、SNI、SAN | 对真实 URL 校验通过 |
| 无客户端证书或用途错误 | mTLS 的证书、私钥与签发 CA | 缺证书失败,正确身份成功 |
| 只有特定客户端版本失败 | 信任库、Pin 集合与网络配置 | 同一网络、同一目标复现并回归 |
检查时间和 SAN
openssl s_client -connect example.com:443 -servername example.com </dev/null 2>/dev/null | openssl x509 -noout -dates -ext subjectAltName预期输出:
notBefore=<TIME>
notAfter=<TIME>
X509v3 Subject Alternative Name:
    DNS:<HOSTNAME>
证书中的 notBefore/notAfter 要与客户端实际时间对照;SAN 需要覆盖实际访问名称,DNS 名与 IP 地址是两种身份。若链里缺少中间证书,应修复服务端发送的链,而不是把服务器叶子证书随意加入每台客户端的根信任库。
只有 App 失败时优先看客户端额外策略
如果浏览器、curl、OpenSSL 都正常,只有 App 失败,优先检查 App 自定义信任库、Certificate Pinning、代理配置和网络安全配置。
固定住这条顺序:先网络、再握手、再证书链、再主机名,最后看 mTLS 和客户端额外策略。
浏览器可能使用不同的信任库、缓存过中间证书,或走了不同代理;因此“浏览器正常”只能缩小范围,不能直接排除链配置问题。修复后必须回到最初失败的客户端版本和网络条件验证,并保留反向检查:错误域名、不可信签发者或错误 Pin 仍应失败。