
密码学与证书 / 系统课时
应用通信到底要保护什么
应用通信到底要保护什么
用户登录、支付、上传资料、调用接口,看起来只是“客户端把数据发给服务器”。真正做安全设计时,第一步不是马上选 AES、RSA,而是先问:这条链路到底怕什么? 目标说清楚,技术选择才不会堆成一锅。
学习目标
- 能区分机密性、完整性、身份真实性和抗重放
- 能从一个接口场景判断主要攻击面
- 能避免“上了 HTTPS 就什么都安全”的误区
从一个登录请求开始
假设 App 向服务器发送:
text
POST /login
username=alice
password=123456
如果这段通信完全裸奔,攻击者可能做四件事:
- 偷看内容:直接看到用户名和密码。
- 修改内容:把金额、账号或请求参数改掉。
- 冒充一方:伪装成服务器骗客户端提交凭据。
- 复制旧请求再发一次:原请求本来合法,却被重复执行。
这四件事对应四个常见安全目标。
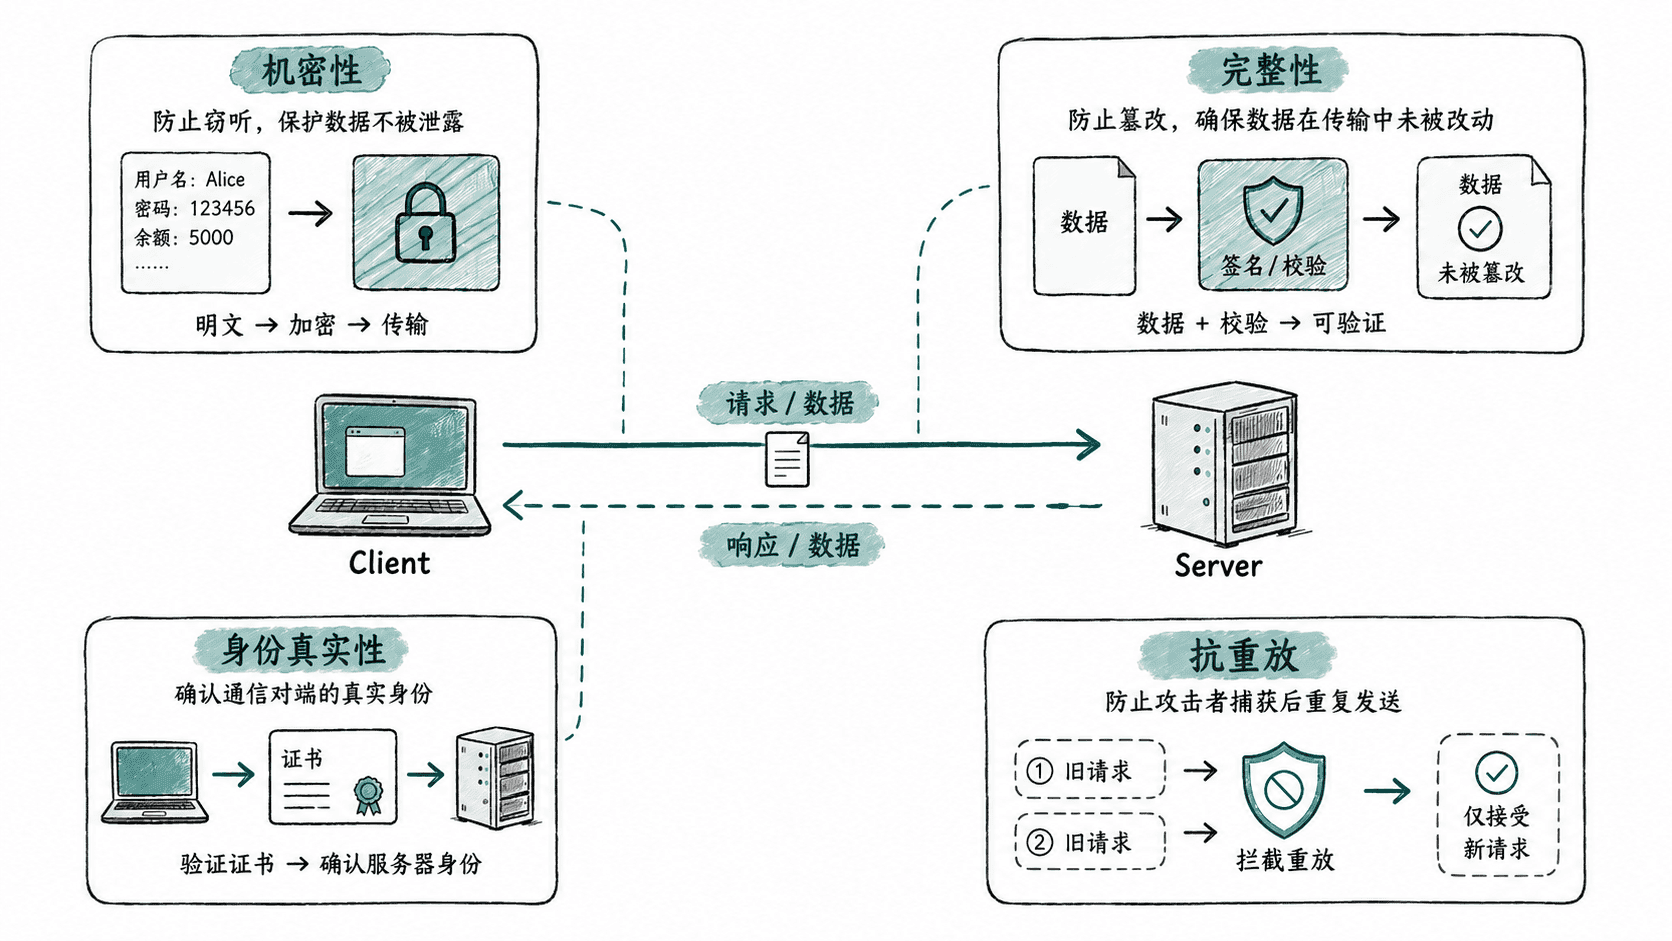
机密性:别人看不懂
机密性解决的是:
数据被截获后,攻击者能不能直接读懂?
典型手段是加密:
text
明文
 ↓ 加密
密文
 ↓ 解密
明文
HTTPS 中的应用数据会被 TLS 会话密钥保护。抓包者即使拿到网络数据,正常情况下看到的也是密文。
但机密性只回答“能不能看懂”,它不自动回答“有没有被改”“对方到底是谁”。
完整性:改了就要发现
如果攻击者看不懂密文,却能修改其中几个字节,而接收方又发现不了,系统仍然不安全。
完整性的目标是:
数据一旦被未授权修改,接收方能够检测出来。
现代协议常用消息认证码或 AEAD 算法实现这一点。后面会学到的 AES-GCM,不只负责加密,还会验证数据有没有被篡改。
身份真实性:我连的真是它吗
“链路有加密”不等于“连接对象可信”。
攻击者完全可能和客户端建立一条加密连接,再和真正服务器建立另一条加密连接。如果客户端无法验证服务器身份,加密反而只是加密给攻击者看。
所以 HTTPS 还需要:
text
数字证书
CA 信任
域名校验
数字签名
抗重放:合法请求也不能无限复制
有些攻击根本不破解签名。
攻击者只记录一个合法请求:
text
支付 100 元
timestamp=<TIME>
signature=<SIGNATURE>
然后原样再发一次。
如果服务器只检查签名是否正确,却不检查时间窗口和唯一随机数,那么复制的请求也可能通过。
所以抗重放通常还需要:
text
Timestamp + Nonce + 服务端去重先看目标,再选机制
| 机制 | 主要解决的问题 |
|---|---|
| 对称加密 | 机密性 |
| Hash | 摘要与完整性基础 |
| HMAC | 完整性与共享密钥身份认证 |
| 数字签名 | 完整性与签名者身份验证 |
| 数字证书 | 公钥与身份的可信绑定 |
| TLS | 通信机密性、完整性、服务端身份验证 |
| mTLS | 在 TLS 上进一步认证客户端 |
| Timestamp + Nonce | 降低重放风险 |
真正应该养成的习惯是:
先说清攻击者能做什么,再决定需要什么机制。
本课总结
- 应用通信至少要区分机密性、完整性、身份真实性和抗重放。
- HTTPS 能解决很多传输层问题,但不能代替所有业务安全设计。
- 选安全机制前先明确威胁,比先选算法更重要。
下一课预告
下一课会把最容易混淆的四个概念拆开:编码、哈希、加密和数字签名。它们都会把原始数据“变成另一串内容”,但解决的问题完全不同。
按自己的节奏,确认真正理解。