
大模型应用开发 / 系统课时
给工具调用加校验与审批
给工具调用加校验与审批
这一节把退款、取消订单、改地址这类写操作收进一条可审计的执行链:先限制动作和参数,再检查权限、幂等与确认条件;任何一步不满足都停止执行,并返回清楚的原因。
学习目标
- 为写操作建立白名单、参数校验、权限检查与资源状态检查
- 用幂等键避免模型重试造成重复退款或重复取消
- 把用户确认和人工审批放在真正执行业务动作之前
写操作必须经过决策链
查询失败通常只是“没查到”,写操作失败却可能造成资金或订单状态变化。因此,模型产生 cancel_order 或 refund_order 并不等于可以执行;它只是在申请一个动作。
安全执行链可以固定为:动作白名单 → 参数校验 → 身份与权限 → 资源状态 → 幂等检查 → 用户确认 → 必要时人工审批 → 调用业务接口 → 记录审计结果。任一步失败都应短路,后续接口不得被调用。
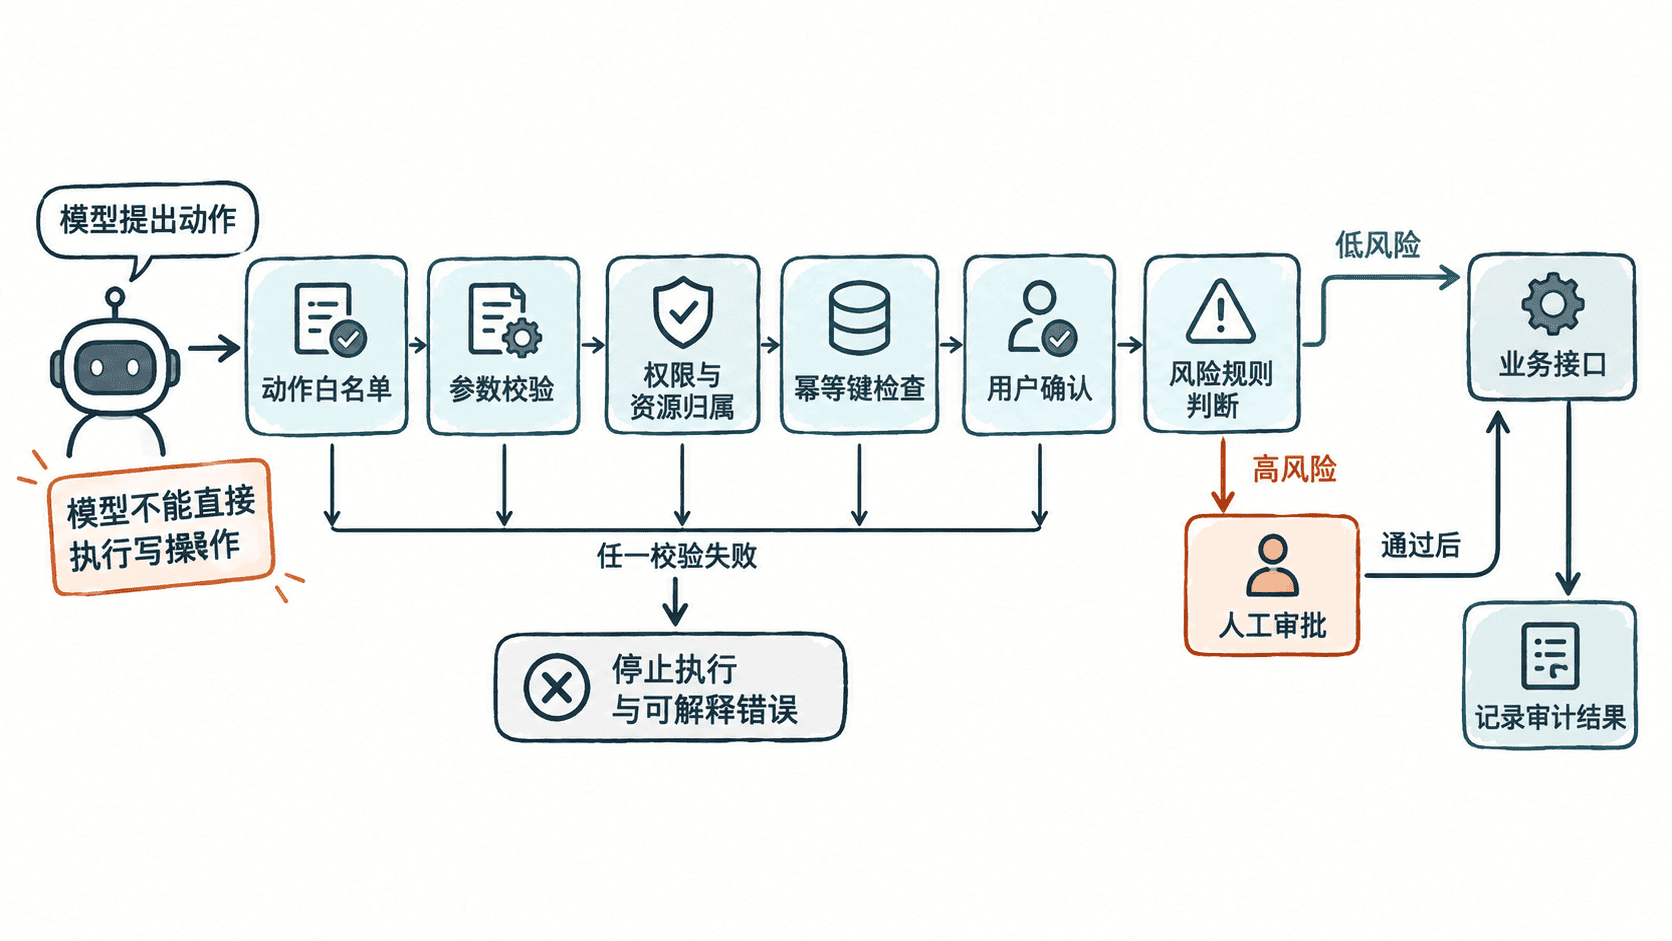
用服务端策略决定能否执行
下面的可运行示例模拟“取消订单”。服务端只允许白名单动作,校验订单归属和状态,要求当前用户具备权限,并在执行前检查确认标志。相同幂等键再次提交时直接返回第一次结果,不重复修改订单。
from typing import Any

ORDERS = {
    "A100": {"owner": "u-7", "status": "paid"},
}
IDEMPOTENCY: dict[str, dict[str, Any]] = {}

def execute_write_tool(
    action: str,
    args: dict[str, Any],
    user_id: str,
    permissions: set[str],
    confirmed: bool,
    idempotency_key: str,
) -> dict[str, Any]:
    if idempotency_key in IDEMPOTENCY:
        return IDEMPOTENCY[idempotency_key]

    if action != "cancel_order":
        return {"ok": False, "code": "ACTION_NOT_ALLOWED", "message": "该操作不在白名单"}

    order_id = args.get("order_id")
    reason = args.get("reason")
    if not isinstance(order_id, str) or not isinstance(reason, str) or not reason.strip():
        return {"ok": False, "code": "INVALID_ARGS", "message": "订单号和取消原因不能为空"}

    order = ORDERS.get(order_id)
    if order is None or order["owner"] != user_id:
        return {"ok": False, "code": "FORBIDDEN", "message": "订单不存在或无权操作"}
    if "order:cancel" not in permissions:
        return {"ok": False, "code": "PERMISSION_DENIED", "message": "当前身份不能取消订单"}
    if order["status"] != "paid":
        return {"ok": False, "code": "INVALID_STATE", "message": "当前订单状态不可取消"}
    if not confirmed:
        return {"ok": False, "code": "CONFIRMATION_REQUIRED", "message": "执行前需要用户明确确认"}

    # 真正的业务写入只出现在全部校验通过之后。
    order["status"] = "cancelled"
    result = {"ok": True, "order_id": order_id, "status": "cancelled"}
    IDEMPOTENCY[idempotency_key] = result
    return result

args = {"order_id": "A100", "reason": "重复下单"}
print(execute_write_tool("cancel_order", args, "u-7", {"order:cancel"}, False, "req-001"))
print(execute_write_tool("cancel_order", args, "u-7", {"order:cancel"}, True, "req-001"))
print(execute_write_tool("cancel_order", args, "u-7", {"order:cancel"}, True, "req-001"))
预期输出
{'ok': False, 'code': 'CONFIRMATION_REQUIRED', 'message': '执行前需要用户明确确认'}
{'ok': True, 'order_id': 'A100', 'status': 'cancelled'}
{'ok': True, 'order_id': 'A100', 'status': 'cancelled'}
这里第一次调用没有执行写入,因此没有占用幂等键;第二次确认后才真正取消并缓存结果;第三次即使再次提交,也只返回原结果,不会重复执行。
给高风险动作增加审批
退款、改收货地址或大额补偿可以在同一执行链中加入风险规则。例如退款金额超过阈值、订单已进入履约阶段,或收货地址跨国家变更时,服务端返回 APPROVAL_REQUIRED,并创建待审批记录。只有审批系统返回与当前动作、参数和资源绑定的有效审批凭证,才能继续执行。
审批凭证不应由模型生成一个布尔值代替。服务端应验证审批单 ID、审批人权限、有效期、动作类型、订单号和关键参数摘要;任何一项不匹配都停止执行。这样即使模型重放旧请求,也无法把旧审批复用于新金额或新地址。
错误必须可解释但不过度暴露
拒绝执行时,应返回稳定错误码和用户能理解的原因,例如 INVALID_STATE、CONFIRMATION_REQUIRED、APPROVAL_REQUIRED。模型可以把这些结果转成客服话术,但不应看到内部鉴权规则、数据库异常或风控评分。
审计日志则相反,应保留足够证据:用户身份、会话 ID、动作、规范化参数摘要、幂等键、审批单、执行结果和时间。对敏感字段做脱敏或哈希,既能追责,也避免日志本身成为新的泄露源。
上线前验证失败路径
写操作的验收重点不是“成功一次”,而是证明失败时真的不会落库。至少测试未确认、无权限、他人订单、非法状态、重复幂等键和审批缺失等路径,并核对业务系统状态没有变化。
当模型只负责提出动作、服务端负责逐层放行时,生成式的不确定性就不会直接变成不可逆的业务副作用。