
PostgreSQL / 系统课时
备份校验
备份校验
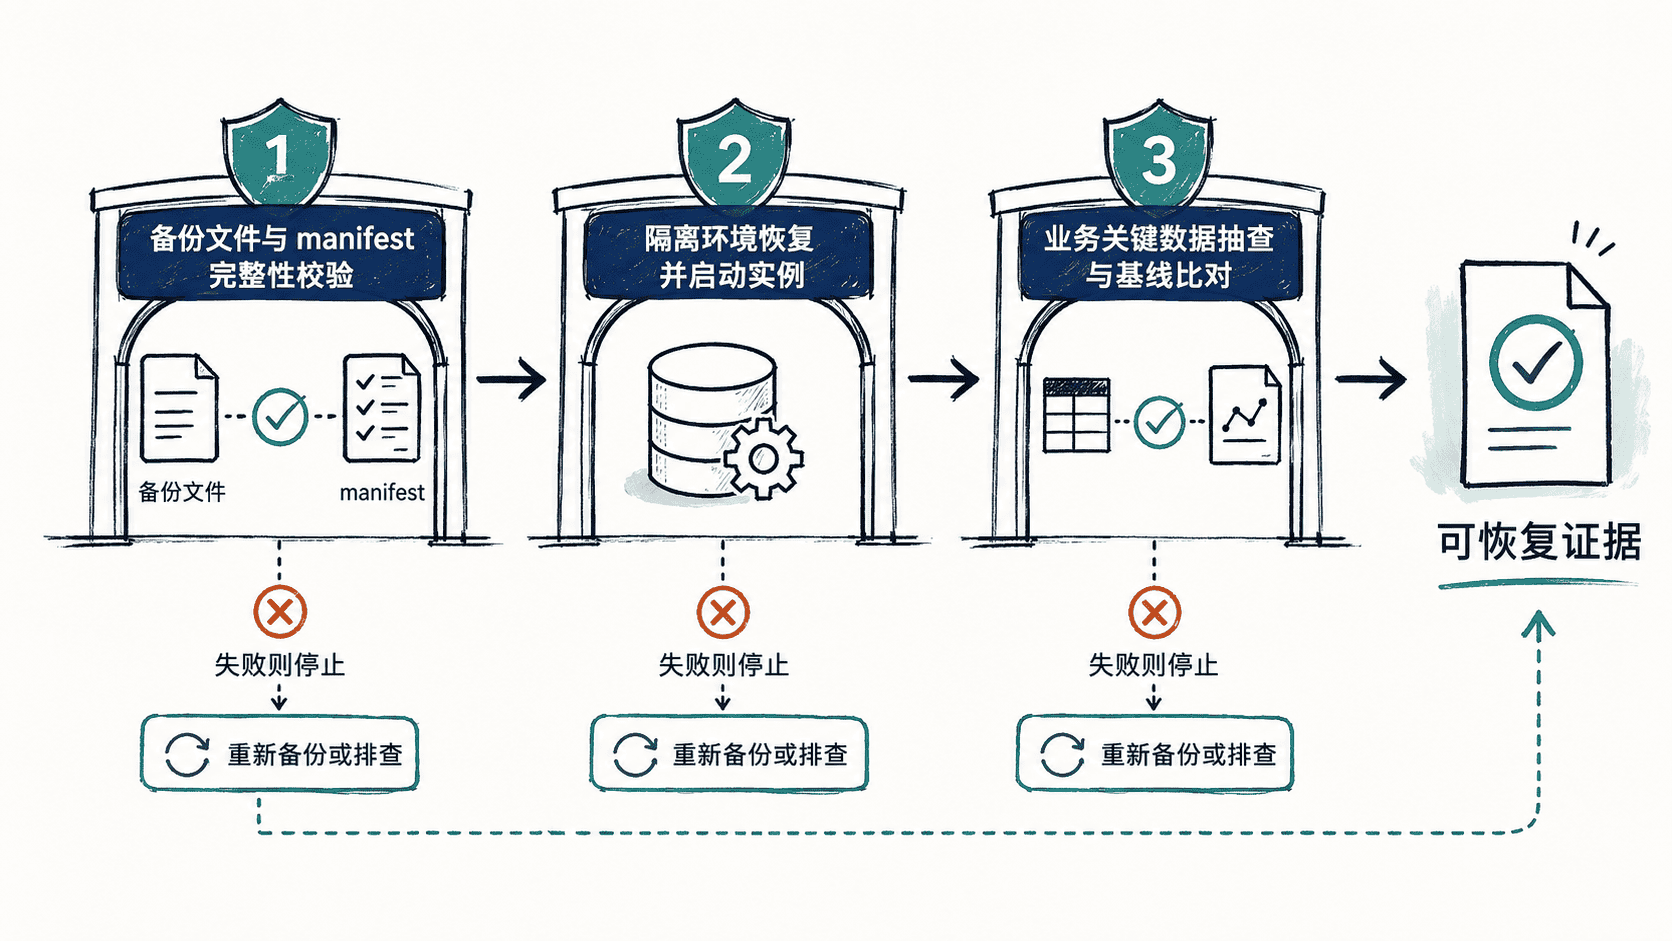
备份任务显示“成功”只能证明文件被写出来,不能证明它在事故时一定能恢复。本课用三层证据链完成校验:先验证备份介质与清单,再在隔离环境启动恢复副本,最后用业务抽查确认关键数据真的可读、可解释。
学习目标
- 用
pg_verifybackup检查物理基础备份的完整性。 - 在隔离环境启动恢复副本,并验证 PostgreSQL 能正常接受连接。
- 用预先定义的业务查询抽查关键数据,形成可审计的备份可用性证据。
把“备份成功”拆成三道校验门
单看备份作业退出码不够。可靠的校验至少回答三个问题:文件有没有损坏或缺失、数据库能不能真正启动、恢复后的关键业务数据是否符合预期。前两项偏技术完整性,最后一项验证“恢复出来的数据对业务是否有意义”。
先验证备份清单和文件完整性
对于由 pg_basebackup 生成、包含 backup_manifest 的物理备份,可以先运行 pg_verifybackup。它会核对清单中的文件、大小、校验和,并检查恢复到备份结束点所需的 WAL 是否满足清单要求。
pg_verifybackup <PATH>/basebackup预期输出
backup successfully verified如果命令报文件缺失、校验和不一致或 WAL 不完整,应把这份备份判定为未通过,而不是继续把它当作可用副本。pg_verifybackup 只能证明备份内容与 manifest 一致,不能替代真正的恢复启动测试。
在隔离环境真正启动一次
恢复测试必须放在与生产隔离的主机、容器或临时环境中,使用独立端口和独立数据目录;存在表空间时,还要确保表空间路径不会指回生产位置。下面假设备份已经复制到隔离环境,且目录属主和权限符合 PostgreSQL 要求。
cp -a <PATH>/basebackup <PATH>/restore-test
pg_ctl -D <PATH>/restore-test -o '-p <PORT>' -w start >/dev/null
pg_isready -h 127.0.0.1 -p <PORT>
预期输出
127.0.0.1:<PORT> - accepting connections实际端口和路径按隔离环境替换。能启动并接受连接说明控制文件、数据文件和恢复所需 WAL 至少达到了可启动状态,但仍不能证明业务数据正确。
用业务抽查证明数据“可用”
业务抽查应提前写进校验手册,而不是事故发生后临时想查询。优先选择关键实体总量、最近时间窗、账务或订单等核心状态,以及能发现明显缺口的时间边界。下面是片段示例,需要替换实际 schema、表和时间基线。
SELECT count(*) AS rows_in_window,
       min(created_at) AS first_row,
       max(created_at) AS last_row
FROM <SCHEMA>.<TABLE>
WHERE created_at >= TIMESTAMP '<TIME>';
预期结果
 rows_in_window |      first_row       |       last_row
----------------+----------------------+----------------------
 <VALUE>        | <TIME>               | <TIME>
<VALUE> 与 <TIME> 应和备份时保存的业务基线或允许误差范围进行比对。不要只检查“能查到数据”,还要确认关键时间窗没有断层、核心状态分布没有异常,并记录实际查询结果作为证据。
固化校验记录和判定标准
每次校验至少记录备份标识、生成时间、校验工具版本、pg_verifybackup 结果、隔离恢复环境、启动结果、业务抽查 SQL、基线值、实际值和执行人。只有完整性校验、隔离恢复、业务抽查都通过,才应把备份标记为“可恢复”。
更重要的是定期重复这套流程。备份策略、插件、表空间、WAL 保留方式和业务数据模型都会变化,曾经恢复成功过的备份流程并不能自动证明今天仍然有效。