
PostgreSQL / 系统课时
行级安全与函数安全
行级安全与函数安全
多租户系统不能只靠应用层拼接 tenant_id 条件;一旦 SQL 漏写过滤条件,就可能跨租户读写。本课把隔离下沉到 PostgreSQL RLS,并同时收紧 SECURITY DEFINER、search_path 与函数执行权限,形成可验证的数据库安全边界。
学习目标
- 使用 RLS 为租户表建立默认拒绝、按租户放行的访问规则
- 理解表所有者、
BYPASSRLS与FORCE ROW LEVEL SECURITY对隔离的影响 - 安全编写
SECURITY DEFINER函数,避免search_path劫持和意外提权
把租户条件变成数据库规则
RLS(Row-Level Security)在 SQL 已经到达数据库之后、真正访问行之前应用策略。应用账号即使直接执行 SELECT、UPDATE 或 DELETE,也只能看到策略允许的行;写入还可以通过 WITH CHECK 阻止把数据写到别的租户。
需要特别记住两个绕过点:超级用户和带 BYPASSRLS 属性的角色始终绕过 RLS;表所有者通常也会绕过。若安全函数由表所有者执行且仍必须受租户策略约束,应对表启用 FORCE ROW LEVEL SECURITY。
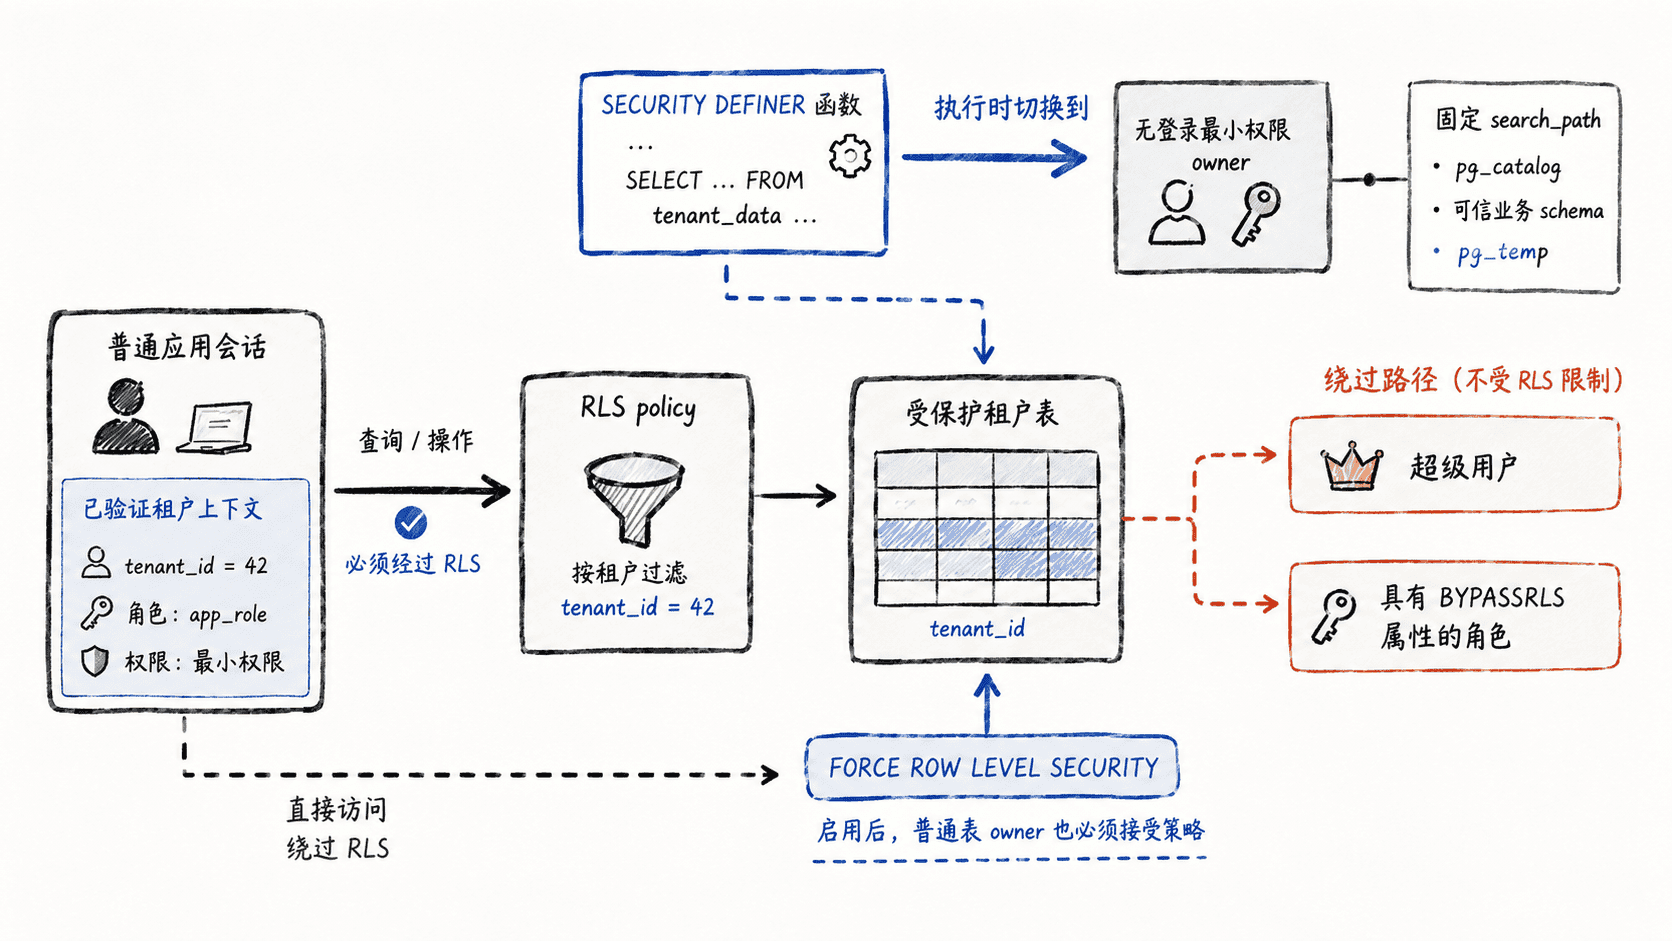
用一个最小租户表验证 RLS
以下示例应在隔离测试库中由管理员角色执行一次。为了让策略行为可观察,示例用自定义会话参数保存租户编号;生产环境不能让不可信客户端任意决定这个值,后文会说明边界。
CREATE ROLE rls_owner_demo NOLOGIN;
CREATE ROLE tenant_app_demo NOLOGIN;
CREATE SCHEMA rls_demo AUTHORIZATION rls_owner_demo;

SET ROLE rls_owner_demo;

CREATE TABLE rls_demo.invoice (
    id bigint PRIMARY KEY,
    tenant_id bigint NOT NULL,
    amount numeric(10, 2) NOT NULL
);

INSERT INTO rls_demo.invoice (id, tenant_id, amount) VALUES
    (1, 1, 120.00),
    (2, 1, 80.00),
    (3, 2, 500.00);

ALTER TABLE rls_demo.invoice ENABLE ROW LEVEL SECURITY;
ALTER TABLE rls_demo.invoice FORCE ROW LEVEL SECURITY;

CREATE POLICY tenant_isolation ON rls_demo.invoice
USING (
    tenant_id = NULLIF(current_setting('app.tenant_id', true), '')::bigint
)
WITH CHECK (
    tenant_id = NULLIF(current_setting('app.tenant_id', true), '')::bigint
);

GRANT USAGE ON SCHEMA rls_demo TO tenant_app_demo;
GRANT SELECT ON rls_demo.invoice TO tenant_app_demo;

RESET ROLE;
SET ROLE tenant_app_demo;
SELECT set_config('app.tenant_id', '1', false);
SELECT id, tenant_id, amount
FROM rls_demo.invoice
ORDER BY id;
RESET ROLE;
预期输出中只会出现租户 1 的两行;set_config 会返回刚设置的值。
 set_config
------------
 1
(1 row)

 id | tenant_id | amount
----+-----------+--------
  1 |         1 | 120.00
  2 |         1 |  80.00
(2 rows)
如果未命中任何允许策略,RLS 的效果相当于默认拒绝。对写操作还要同时设计 WITH CHECK,否则只限制“能看到什么”并不能完整表达“允许写入什么”。
收紧 SECURITY DEFINER 的提权面
函数默认使用调用者权限,也就是 SECURITY INVOKER,这通常是更安全的选择。只有确实需要封装额外权限时才使用 SECURITY DEFINER;此时函数 owner 就变成安全边界的一部分,不应使用超级用户,更不应给该 owner 登录能力。
下面让函数 owner 仍受强制 RLS 约束,并固定搜索路径。pg_temp 放在可信 schema 之后,避免临时对象抢先遮蔽函数预期访问的对象;关键表仍使用 schema 限定名,减少解析歧义。
SET ROLE rls_owner_demo;

CREATE FUNCTION rls_demo.invoice_total()
RETURNS numeric
LANGUAGE sql
STABLE
SECURITY DEFINER
SET search_path = pg_catalog, rls_demo, pg_temp
AS $$
    SELECT COALESCE(sum(amount), 0)
    FROM rls_demo.invoice;
$$;

REVOKE ALL ON FUNCTION rls_demo.invoice_total() FROM PUBLIC;
GRANT EXECUTE ON FUNCTION rls_demo.invoice_total() TO tenant_app_demo;

RESET ROLE;
SET ROLE tenant_app_demo;
SELECT set_config('app.tenant_id', '1', false);
SELECT rls_demo.invoice_total();
RESET ROLE;
预期结果仍只汇总租户 1 的数据,因为函数 owner 不是超级用户,并且表启用了 FORCE ROW LEVEL SECURITY。
 set_config
------------
 1
(1 row)

 invoice_total
---------------
        200.00
(1 row)
生产环境要同时守住三条边界
RLS 负责“哪些行能访问”,对象权限负责“哪些表和函数能调用”,函数安全负责“调用后能借到多少权限”。三者不能互相替代:仅有 RLS 不会阻止危险函数提权,仅有函数授权也不会自动获得租户隔离。
对 SECURITY DEFINER 的稳定做法是使用无登录、最小权限的 owner;固定到只含可信 schema 的 search_path,并把 pg_temp 放最后;显式撤销 PUBLIC 的默认执行权限后再按角色授权。若函数 owner 拥有受 RLS 保护的表,还要决定是否使用 FORCE ROW LEVEL SECURITY,并确认 owner 不具备超级用户或 BYPASSRLS。
上线前至少分别用两个租户身份验证读、写和函数调用,再增加一条故意跨租户的负向测试。真正可靠的结果不是“正常请求能成功”,而是跨租户访问会稳定得到空结果或权限错误,而且任何安全函数都不能绕开这一结论。