
PostgreSQL / 系统课时
认证、TLS 与审计
认证、TLS 与审计
数据库连接安全不是单个开关,而是“谁能连、连接是否加密、身份如何证明、操作如何追溯”四个连续环节。本课给出一套可落地的 SCRAM、TLS、客户端证书与日志配置,并用服务器视图和客户端连接完成验证。
学习目标
- 使用 SCRAM-SHA-256 和
pg_hba.conf建立最小可用的密码认证基线 - 配置 TLS 与客户端证书认证,并验证实际会话是否加密
- 设计能关联用户、数据库、客户端与关键 SQL 的审计留痕,同时避免记录敏感数据
先把连接安全拆成四层
客户端先建立 TCP 连接,再决定是否进入 TLS;随后 pg_hba.conf 按从上到下的第一条匹配规则选择认证方法;认证通过后数据库角色获得会话权限;最后日志或专用审计扩展记录连接和关键操作。任何一层缺失,都可能让前一层的保护失去意义。
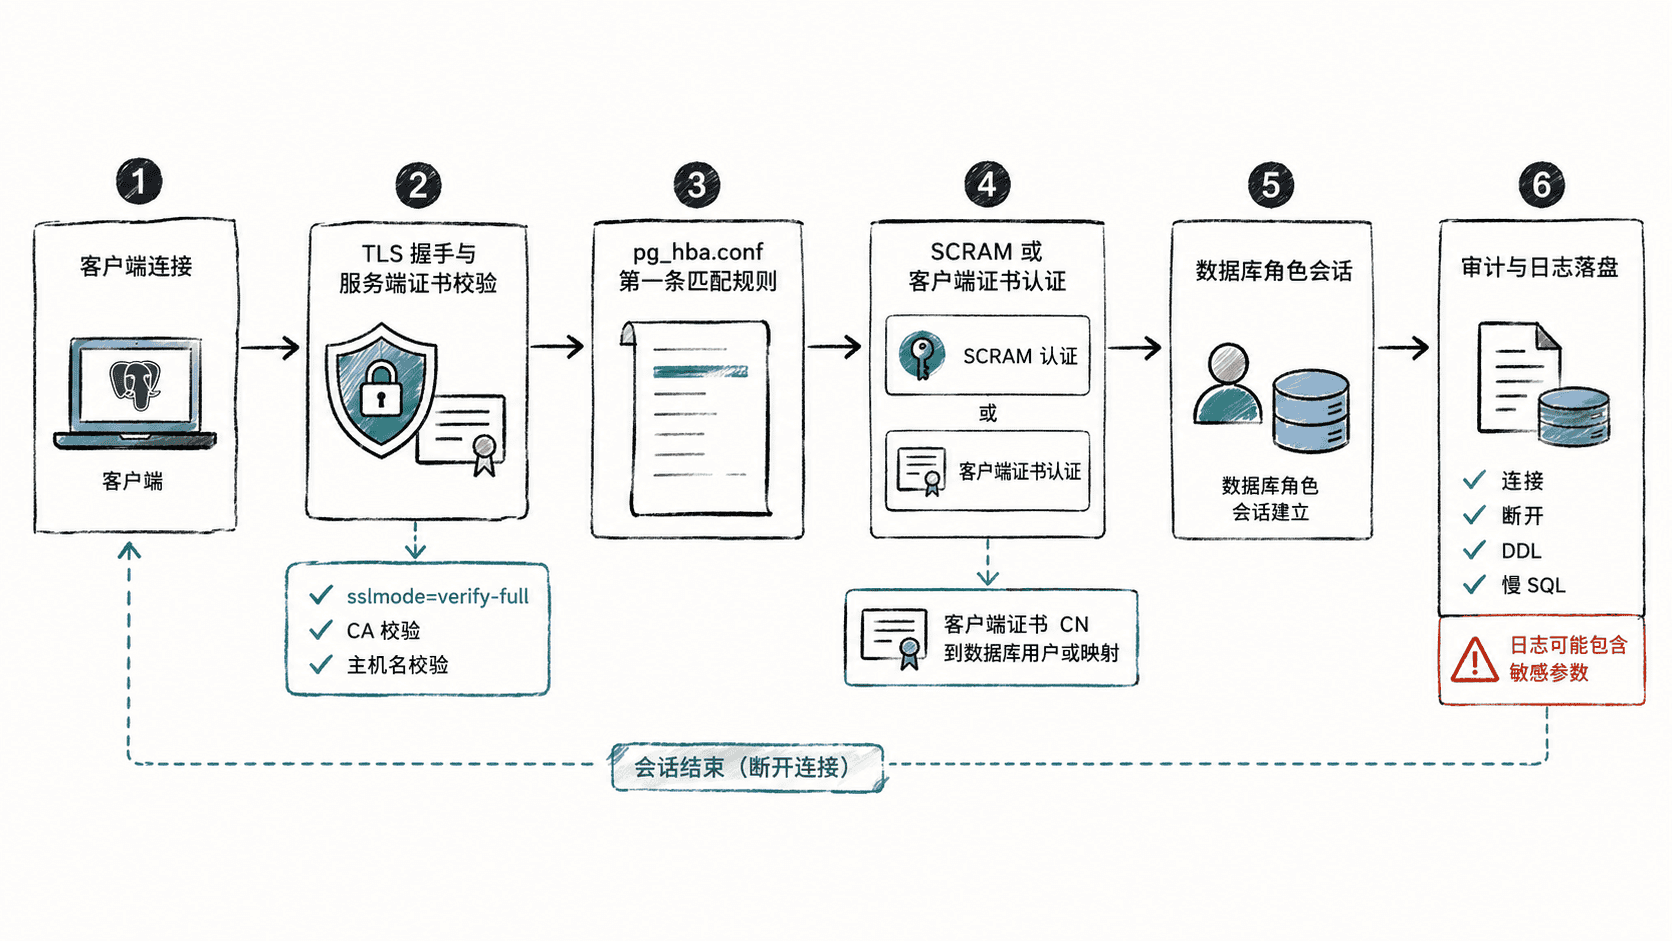
配置 SCRAM、TLS 与 HBA
password_encryption 决定以后设置密码时生成哪种口令验证器;改成 SCRAM 后,已有 MD5 口令不会自动转换,必须重新设置对应角色密码。TLS 则需要服务器证书和私钥,若还要验证客户端证书,再配置可信 CA。
下面是 postgresql.conf 的基线片段。证书路径可以使用数据目录中的相对路径;实际部署时应由证书管理流程生成和轮换,不要把私钥提交到代码仓库。
password_encryption = 'scram-sha-256'

ssl = on
ssl_cert_file = 'server.crt'
ssl_key_file = 'server.key'
ssl_ca_file = 'root.crt'
ssl_min_protocol_version = 'TLSv1.2'

log_connections = on
log_disconnections = on
log_line_prefix = '%m [%p] %q%u@%d/%a %r '
log_statement = 'ddl'
log_min_duration_statement = '1s'
这组日志配置会记录连接、断开、DDL 和超过 1 秒的语句,并在前缀中带上时间、进程、用户、数据库、应用名与远端地址。不要为了“审计完整”直接把 log_statement 长期开成 all,因为 SQL 文本和绑定参数可能包含敏感数据,而且高吞吐系统会产生显著日志量。
pg_hba.conf 可以先拒绝非 TLS TCP 连接,再按网络、数据库和角色选择认证方式。以下是片段示例,网段必须替换为你的真实可信边界。
hostnossl all      all       0.0.0.0/0     reject
hostnossl all      all       ::/0          reject
hostssl   appdb    app_user  10.0.0.0/8    scram-sha-256
hostssl   admin_db db_admin  10.20.0.0/16  cert clientname=CN
前两行阻止明文 TCP;第三行要求应用账号在 TLS 上使用 SCRAM;第四行要求管理账号提交受信任的客户端证书,并默认让证书 CN 与数据库用户名对应。若证书身份与数据库角色名不同,应使用用户映射,而不是放宽成 trust。
重新设置口令并检查配置
先确认服务器已经采用 SCRAM,再重新设置需要迁移的角色密码。<PASSWORD> 应由密码管理系统替换,不要写入脚本仓库。读取 pg_authid 需要足够高的管理权限。
SELECT pg_reload_conf();
SHOW password_encryption;
SHOW ssl;
ALTER ROLE app_user PASSWORD '<PASSWORD>';

SELECT rolname,
       rolpassword LIKE 'SCRAM-SHA-256$%' AS uses_scram
FROM pg_authid
WHERE rolname = 'app_user';

SELECT count(*) AS hba_errors
FROM pg_hba_file_rules
WHERE error IS NOT NULL;
预期结果应确认新口令使用 SCRAM,且 HBA 文件没有解析错误。
 pg_reload_conf
----------------
 t
(1 row)

 password_encryption
---------------------
 scram-sha-256
(1 row)

 ssl
-----
 on
(1 row)

ALTER ROLE

 rolname  | uses_scram
----------+------------
 app_user | t
(1 row)

 hba_errors
------------
          0
(1 row)
配置文件修改后按你的部署方式重新加载;若是首次启用 TLS,还要确认实例启动时已成功读取证书与私钥。Unix 类系统上的服务器私钥必须限制文件权限,常见做法是仅让 PostgreSQL 服务账号可读。
从客户端验证 TLS 与证书
客户端不要只写 sslmode=require 就认为完成了服务器身份校验。verify-full 会同时校验证书链与连接主机名,更适合作为生产连接基线。下面的 <PORT>、<PATH> 和主机名需要替换成实际值。
psql "host=db.example.internal port=<PORT> dbname=appdb user=app_user sslmode=verify-full sslrootcert=<PATH>/root.crt" \
  -c "SELECT ssl, version, cipher FROM pg_stat_ssl WHERE pid = pg_backend_pid();"
成功连接时,预期能看到 ssl 为 t;TLS 版本和密码套件取决于服务器与客户端实际协商结果。
 ssl |   version    |   cipher
-----+--------------+------------
 t   | <TLS_VERSION>| <CIPHER>
(1 row)
证书认证账号还需同时提供客户端证书和私钥;当 HBA 使用 cert clientname=CN 且没有额外映射时,证书 CN 应与请求的数据库用户名一致。
psql "host=db.example.internal port=<PORT> dbname=admin_db user=db_admin sslmode=verify-full sslrootcert=<PATH>/root.crt sslcert=<PATH>/db_admin.crt sslkey=<PATH>/db_admin.key" \
  -c "SELECT current_user;"
预期结果是证书校验通过并以目标数据库角色进入会话。
 current_user
--------------
 db_admin
(1 row)
让审计日志可关联而不是只“有日志”
原生日志适合构建连接、DDL、慢 SQL 与错误追踪基线,但审计价值取决于能否回答“谁、从哪里、对哪个数据库、做了什么、何时发生”。因此 log_line_prefix 至少要保留会话关联字段,并把数据库日志集中发送到受控、不可被普通数据库账号修改的外部存储。
对需要更细对象级审计的环境,可以评估 pgAudit 等专用扩展,但它不是替代权限设计的万能开关。无论使用原生日志还是扩展,都要先定义必须记录的事件范围、保留周期、访问权限与脱敏规则,再通过测试账号执行一次登录、DDL、失败认证和敏感操作,确认日志能关联到同一主体且不会泄露口令、令牌或不必要的业务数据。
认证决定“你是谁”,TLS 保护“传输途中不被窃听或冒充”,授权决定“你能做什么”,审计回答“你实际做了什么”。把这四层分别验证,才能避免只看到一次成功登录就误判整条安全链已经成立。