
PostgreSQL / 系统课时
核心配置文件
核心配置文件
PostgreSQL 的配置问题经常不是“参数写错”,而是“写对了地方却作用在错误范围”。本节从实际文件位置开始,区分 postgresql.conf、pg_hba.conf、持久默认值和会话参数,并给出修改后的验证路径。
学习目标
- 区分
postgresql.conf与pg_hba.conf的职责和生效时机 - 通过
pg_settings判断参数来源、修改上下文和是否需要重启 - 理解
ALTER DATABASE、ALTER ROLE与SET的作用范围
先确认服务器真正读取的文件
不要凭发行版目录习惯猜配置文件路径。postgresql.conf、pg_hba.conf 可以被放到数据目录之外,最可靠的方法是直接让服务器报告当前路径,并同时查看关键参数的来源和修改上下文。
SHOW config_file;
SHOW hba_file;
SHOW data_directory;

SELECT name,
       setting,
       context,
       source,
       pending_restart
FROM pg_settings
WHERE name IN ('listen_addresses', 'max_connections', 'statement_timeout')
ORDER BY name;

SET statement_timeout = '5s';
SHOW statement_timeout;
RESET statement_timeout;
预期输出
        config_file
----------------------------
<PATH>/postgresql.conf
(1 row)

        hba_file
------------------------
<PATH>/pg_hba.conf
(1 row)

 data_directory
----------------
<PATH>
(1 row)

       name        | setting |  context   | source   | pending_restart
-------------------+---------+------------+----------+-----------------
 listen_addresses  | <VALUE> | postmaster | <SOURCE> | f
 max_connections   | <VALUE> | postmaster | <SOURCE> | f
 statement_timeout | <VALUE> | user       | <SOURCE> | f
(3 rows)

SET
 statement_timeout
-------------------
 5s
(1 row)

RESET<PATH>、<VALUE> 和 <SOURCE> 会随安装方式和当前配置不同而变化。context=postmaster 表示参数只有在服务器启动时才能应用;pending_restart=true 则明确提示文件中已有新值,但当前实例仍需重启才能采用它。
postgresql.conf 管服务器运行参数
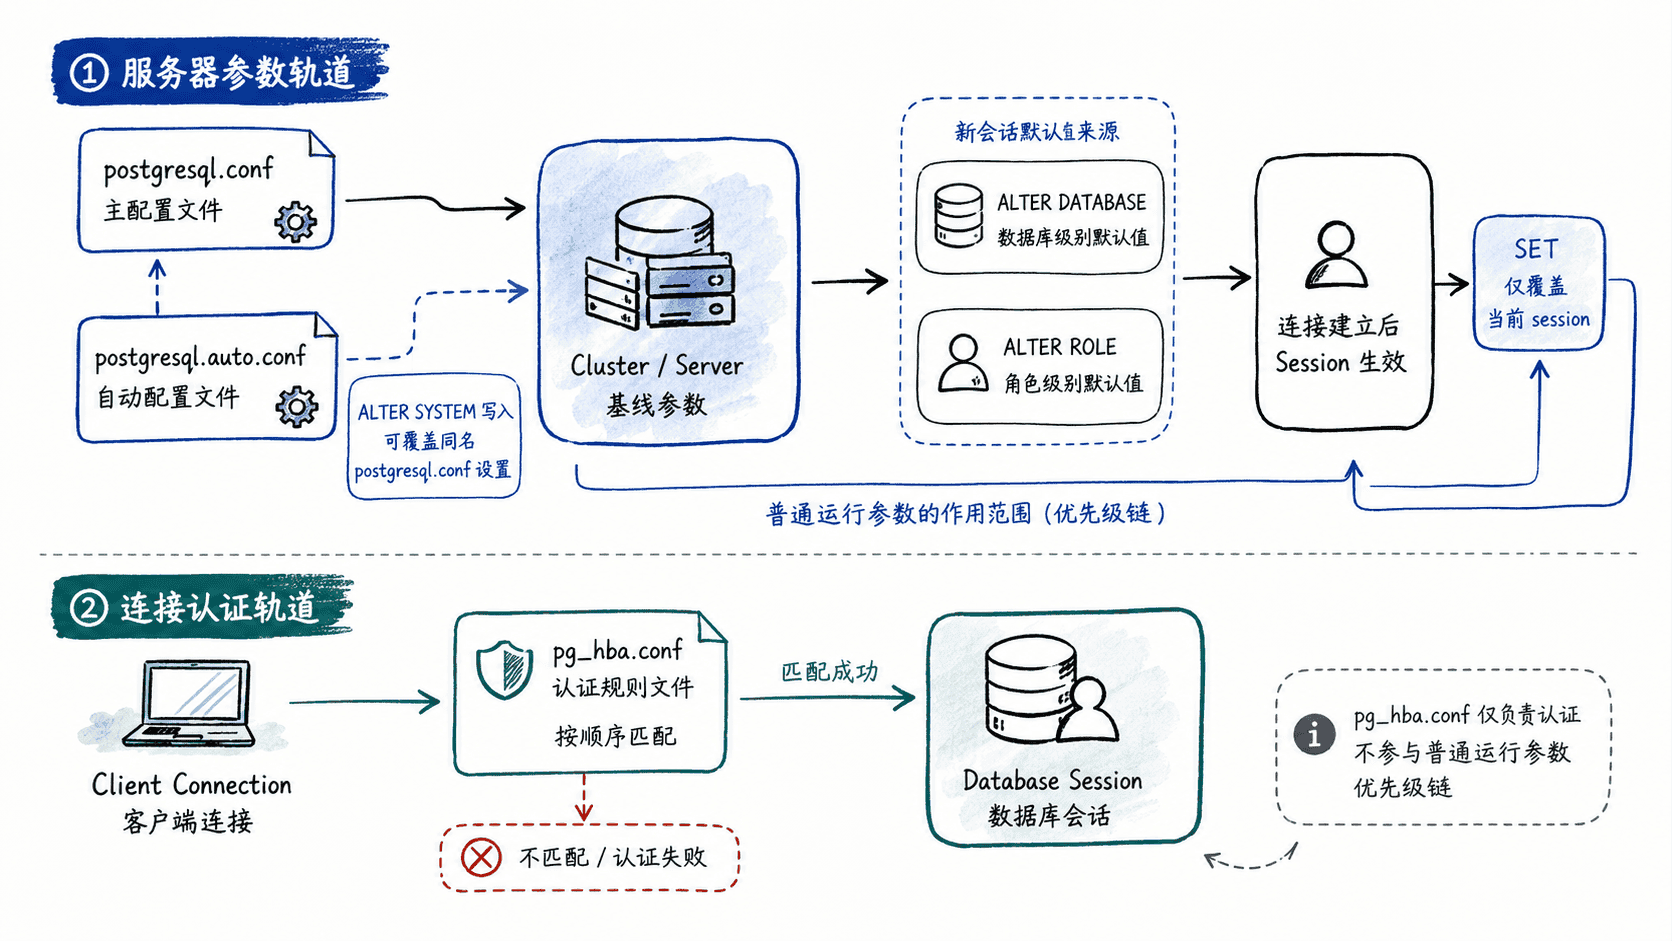
postgresql.conf 保存服务器参数的主要持久配置,例如连接、内存、WAL、日志和查询行为。不同参数的生效条件不同:sighup 类参数重新加载即可,postmaster 类参数必须重启;user 类参数还可以在会话中覆盖。
下面是片段示例,表示为实例设置连接上限,并给没有其他覆盖值的会话提供默认语句超时。它不是完整配置文件,实际修改后要结合 pg_settings 检查生效状态。
# postgresql.conf 片段示例
max_connections = 200
statement_timeout = '30s'
ALTER SYSTEM 会把集群级设置写入 postgresql.auto.conf。这个文件与 postgresql.conf 一起读取,同名参数通常以 postgresql.auto.conf 的值为准,因此排查“明明改了 postgresql.conf 却没生效”时,应同时检查参数的 source、sourcefile 和 sourceline。
pg_hba.conf 决定谁能建立连接
pg_hba.conf 负责客户端认证,不负责给已建立的会话设置 work_mem、statement_timeout 之类运行参数。每条规则会匹配连接类型、数据库、角色和客户端地址;PostgreSQL 使用第一条匹配规则进行认证,认证失败后不会继续尝试下面的规则,因此规则顺序本身就是安全策略的一部分。
下面是 Unix/Linux 环境的片段示例:本机管理员通过 peer 认证,应用网段使用 SCRAM 密码认证,其余 IPv4 TCP 连接拒绝。
# pg_hba.conf 片段示例
local   all      postgres                    peer
host    appdb    app_login   10.20.0.0/16    scram-sha-256
host    all      all         0.0.0.0/0       reject
修改后,可由超级用户先检查规则是否能被正确解析,再重新加载服务器配置。
SELECT line_number,
       type,
       database,
       user_name,
       address,
       auth_method,
       error
FROM pg_hba_file_rules
ORDER BY line_number;

SELECT pg_reload_conf();
预期结果
line_number | type  | database | user_name  | address       | auth_method   | error
------------+-------+----------+------------+---------------+---------------+------
<VALUE>     | local | {all}    | {postgres} |               | peer          |
<VALUE>     | host  | {appdb}  | {app_login}| 10.20.0.0/16  | scram-sha-256 |
<VALUE>     | host  | {all}    | {all}      | 0.0.0.0/0     | reject        |
...

 pg_reload_conf
----------------
 t
(1 row)
行号和额外规则取决于实际文件;关键检查项是目标规则的 error 为空。pg_reload_conf() 返回 t 表示已成功向服务器发出重新加载请求,不代表每个参数都已生效,仍应回到 pg_settings 检查当前值和 pending_restart。Windows 上 pg_hba.conf 的新规则会直接用于后续新连接,但服务器参数仍应按各自的上下文判断生效方式。
会话级设置只影响当前连接
SET 适合临时调试或针对单个任务调整可会话修改的参数,连接断开后就消失。SET LOCAL 的范围更小,只在当前事务内有效。需要让某个数据库或角色的新会话获得固定默认值时,应使用 ALTER DATABASE ... SET 或 ALTER ROLE ... SET,而不是修改全局配置。
可以把作用范围记成四层:实例级默认值来自配置文件或 ALTER SYSTEM;数据库和角色可以提供新会话默认值;连接建立后 SET 可以继续覆盖当前会话。排查参数时不要只看“配置文件里写了什么”,而要以 pg_settings 显示的当前值、来源和上下文为准。