
PostgreSQL / 系统课时
长事务、幂等与重试
长事务、幂等与重试
写入接口遇到超时、死锁或序列化冲突时,直接“再发一次”可能造成重复扣款、重复建单。治理的关键是同时缩短事务、用幂等键锁定业务语义,并只对可恢复错误重试整个事务。
学习目标
- 识别会拖住锁或旧版本回收的长事务,并缩短事务边界
- 用唯一幂等键让同一业务请求重复提交时只产生一次结果
- 区分可安全重试与提交结果未知的失败,并设计正确重试顺序
先把事务边界缩到最小
长事务的问题不只是“执行时间长”。未提交写入可能长期持有行锁,长生命周期快照还可能让旧行版本暂时不能被清理,最终放大锁等待、表膨胀和 VACUUM 压力。
事务里只保留必须原子完成的数据库读写。HTTP 调用、对象存储上传、人工等待、消息重试睡眠等耗时动作应尽量移到事务外;确需“数据库写入后可靠发消息”时,更适合使用 outbox 一类方案,而不是把远程调用塞进事务。
找出正在拖长的事务
下面的查询列出持续超过 30 秒且不是当前会话的事务,并同时显示 backend_xmin。阈值应按业务延迟目标调整,不要机械把 30 秒当成生产标准。
SELECT
    pid,
    usename,
    state,
    backend_xmin,
    now() - xact_start AS xact_age,
    wait_event_type,
    wait_event,
    query
FROM pg_stat_activity
WHERE xact_start IS NOT NULL
  AND pid <> pg_backend_pid()
  AND now() - xact_start > interval '30 seconds'
ORDER BY xact_start;
预期输出
 pid   | usename |        state        | backend_xmin | xact_age | wait_event_type | wait_event | query
<PID> | <VALUE> | idle in transaction | <VALUE> | <TIME> | Client | ClientRead | <VALUE>pid、持续时间和查询文本都属于动态值,实际结果会不同。定位后先确认事务来自哪个应用请求,再检查它是否在等待外部 I/O、是否遗漏提交或回滚,以及是否确实需要覆盖这么长的业务阶段。
用幂等键约束重复写入
幂等键应表示“一次业务意图”,而不是一次网络连接。客户端第一次请求和后续重试必须复用同一个键;服务端用唯一约束保证只有一个请求能取得该键,并保存请求指纹与最终结果。
DROP TABLE IF EXISTS api_idempotency_demo;

CREATE TABLE api_idempotency_demo (
    idempotency_key text PRIMARY KEY,
    request_hash text NOT NULL,
    status text NOT NULL CHECK (status IN ('processing', 'succeeded', 'failed')),
    response_body jsonb,
    created_at timestamptz NOT NULL DEFAULT clock_timestamp()
);

INSERT INTO api_idempotency_demo (idempotency_key, request_hash, status, response_body)
VALUES (
    'pay-20260903-001',
    'sha256:abc123',
    'succeeded',
    jsonb_build_object('paymentId', 123, 'status', 'accepted')
)
ON CONFLICT DO NOTHING
RETURNING idempotency_key, request_hash, status;

INSERT INTO api_idempotency_demo (idempotency_key, request_hash, status, response_body)
VALUES (
    'pay-20260903-001',
    'sha256:abc123',
    'succeeded',
    jsonb_build_object('paymentId', 123, 'status', 'accepted')
)
ON CONFLICT DO NOTHING
RETURNING idempotency_key, request_hash, status;

SELECT idempotency_key, request_hash, status
FROM api_idempotency_demo
WHERE idempotency_key = 'pay-20260903-001';
预期结果
DROP TABLE
CREATE TABLE
idempotency_key   | request_hash  | status
pay-20260903-001  | sha256:abc123 | succeeded
(1 row)
INSERT 0 1

idempotency_key | request_hash | status
(0 rows)
INSERT 0 0

idempotency_key   | request_hash  | status
pay-20260903-001  | sha256:abc123 | succeeded
(1 row)
真正的写入接口还要把“登记幂等键、执行业务写入、保存业务结果”放在同一个数据库事务里。发生键冲突时读取已有记录:如果 request_hash 不同,应拒绝复用该键;如果相同且已有成功结果,直接返回原结果。
重试只处理可恢复失败
PostgreSQL 在一个事务内出现错误后,通常必须先回滚再继续,因此重试单位应是整个事务,而不是只重放最后一条 SQL。常见可重试场景包括序列化失败 40001 和死锁 40P01;重试之间应使用指数退避并加入抖动,避免大量请求同时再次碰撞。
网络断开更棘手:客户端可能不知道 COMMIT 到底有没有成功。此时不能靠“猜测失败后再插一次”解决,而应复用同一个幂等键再次调用,让数据库中的唯一记录决定这次请求是首次执行还是返回既有结果。
把三件事连成一个写入流程
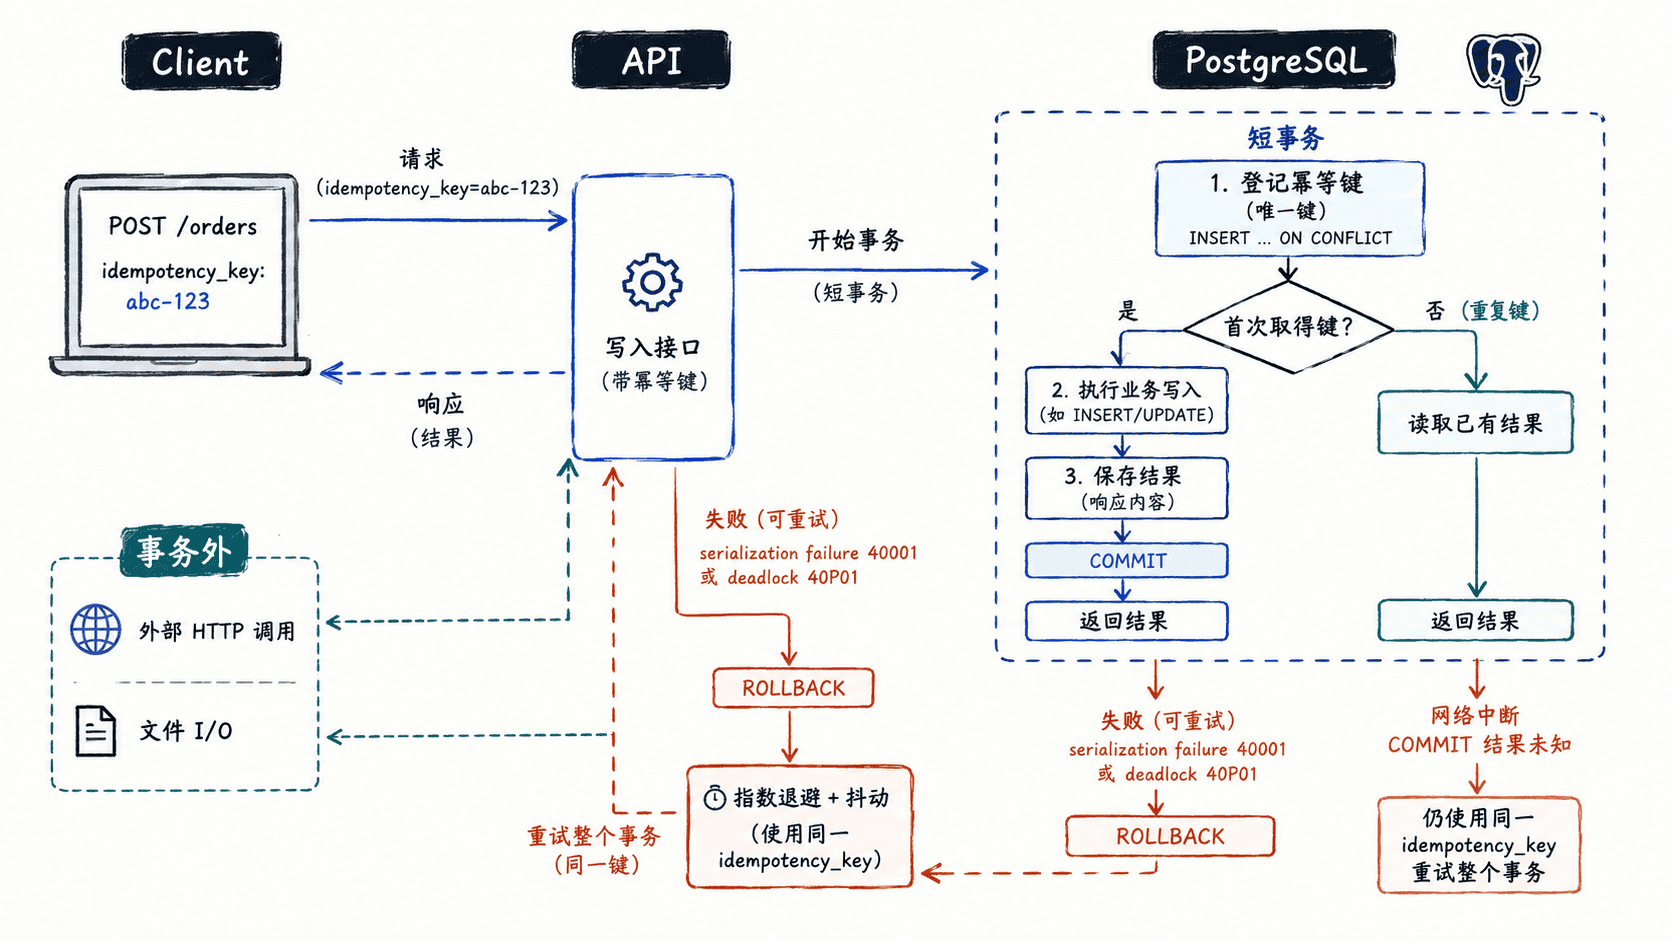
可靠写入的顺序是固定的:先把事务缩短,再让重复请求具备数据库级唯一约束,最后只对可恢复错误重试整个事务。三者缺一,重试都可能从“提升可用性”变成“制造重复副作用”。