
消息队列 / 系统课时
配置 SASL 认证
配置 SASL 认证
Kafka 的 SASL 认证负责回答“客户端是谁”。本课用可落地的配置串起 PLAIN、SCRAM 与 GSSAPI 的选择,并以 SCRAM 为主完成用户凭据、Broker 监听器和客户端参数配置,最后用 Kafka 自带命令验证认证链路。
学习目标
- 区分 PLAIN、SCRAM 和 GSSAPI 的安全边界与适用场景
- 为 SCRAM 用户创建凭据,并配置 Broker 与客户端
- 根据认证失败日志判断机制、用户名或安全协议是否匹配
先选对 SASL 机制
PLAIN 只传递用户名和密码,本身不提供传输加密,因此生产环境应与 TLS 组合为 SASL_SSL。它配置简单,适合测试环境或已有外部密钥管理的受控系统,但不适合把口令长期写进代码仓库。
SCRAM 使用基于口令的挑战响应,不在网络上传输原始密码。Kafka 常用 SCRAM-SHA-256 或 SCRAM-SHA-512,适合没有 Kerberos 基础设施、又希望集中管理 Kafka 用户凭据的集群。
GSSAPI 通常指 Kerberos。它依赖 KDC、principal、keytab 和主机名解析,运维成本最高,但适合已经统一使用 Kerberos 的大型企业环境。若团队没有现成 Kerberos 体系,不应只为 Kafka 单独引入它。
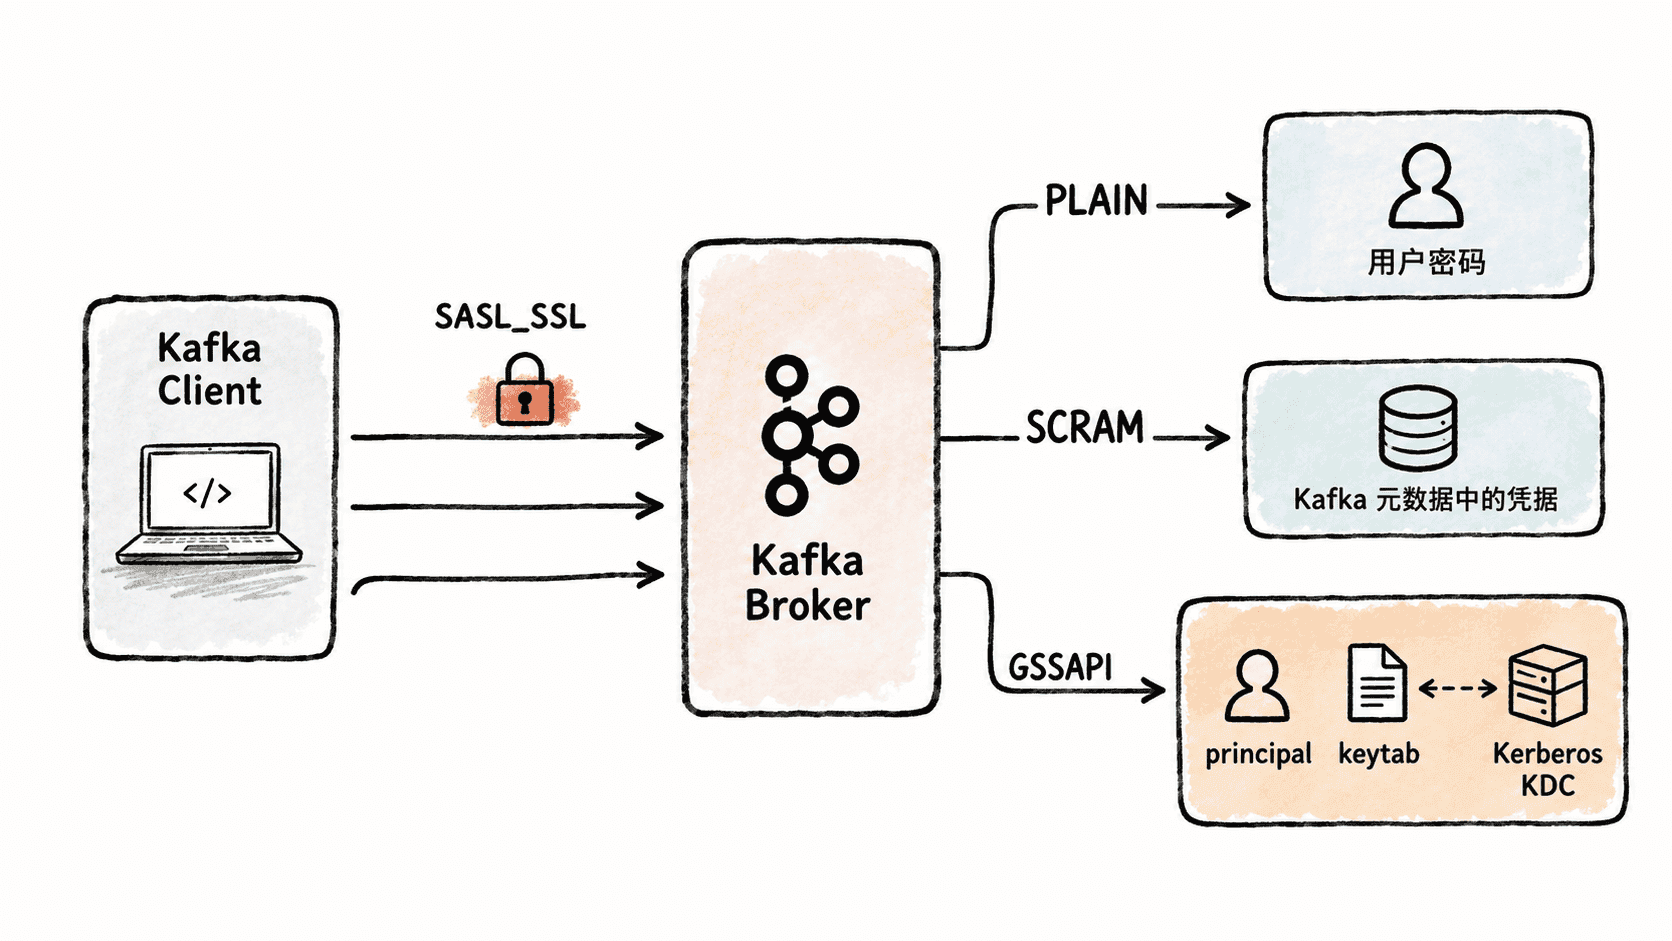
配置 SCRAM 用户与 Broker
下面以单节点 KRaft 集群、监听地址 localhost:9093、机制 SCRAM-SHA-256 为例。先通过已具备管理权限的连接创建应用用户 app:
bin/kafka-configs.sh \
  --bootstrap-server localhost:9093 \
  --command-config admin.properties \
  --alter \
  --add-config 'SCRAM-SHA-256=[iterations=8192,password=app-secret]' \
  --entity-type users \
  --entity-name app
预期输出:
Completed updating config for user app.随后查看用户配置,确认机制与迭代次数已经写入;Kafka 不会回显原始密码。
bin/kafka-configs.sh \
  --bootstrap-server localhost:9093 \
  --command-config admin.properties \
  --describe \
  --entity-type users \
  --entity-name app
预期输出:
Dynamic configs for user-principal 'app' are:
  SCRAM-SHA-256=iterations=8192
Broker 需要在目标监听器上启用 SASL 机制。下面是 server.properties 中与认证直接相关的片段示例,实际监听器名称和证书路径按集群现有配置调整:
listeners=SASL_SSL://:9093
advertised.listeners=SASL_SSL://<BROKER_HOST>:9093
listener.security.protocol.map=SASL_SSL:SASL_SSL
sasl.enabled.mechanisms=SCRAM-SHA-256
listener.name.sasl_ssl.scram-sha-256.sasl.jaas.config=org.apache.kafka.common.security.scram.ScramLoginModule required;
这组配置生效后,Broker 会在 SASL_SSL 监听器上接受 SCRAM-SHA-256 认证。TLS 的 keystore、truststore 等参数仍需按集群证书方案配置;SASL 解决身份认证,TLS 解决传输加密和证书校验,两者职责不同。
配置客户端并验证
客户端把安全协议、SASL 机制和登录模块写进独立配置文件,避免每条命令重复参数。创建 client.properties:
security.protocol=SASL_SSL
sasl.mechanism=SCRAM-SHA-256
sasl.jaas.config=org.apache.kafka.common.security.scram.ScramLoginModule required username="app" password="app-secret";
ssl.truststore.location=<PATH>
ssl.truststore.password=<VALUE>
配置文件本身没有控制台输出。验证时使用 Kafka 自带的 Broker API 查询命令:
bin/kafka-broker-api-versions.sh \
  --bootstrap-server <BROKER_HOST>:9093 \
  --command-config client.properties
预期输出:
<BROKER_HOST>:9093 (id: <ID> rack: <VALUE>) -> (
  Produce(0): ...
  Fetch(1): ...
  ...
)
只要能列出 Broker 支持的 API,说明网络连接、TLS 握手和 SASL 认证都已通过。<BROKER_HOST>、<ID> 与其余版本列表会因环境不同而变化。
处理常见认证失败
出现 SaslAuthenticationException 时先核对三组参数:客户端的 security.protocol 是否与监听器一致,sasl.mechanism 是否在 Broker 的 sasl.enabled.mechanisms 中,以及用户名对应的凭据是否已经创建。三者任意一个不匹配,都可能表现为“认证失败”。
若 PLAIN 能连通而 SCRAM 失败,优先检查用户是否真的写入了 SCRAM 凭据以及机制名是否一致;若 GSSAPI 失败,则继续检查 principal、keytab、KDC 可达性、DNS 正反向解析和时钟同步。认证通过后才进入 ACL 授权阶段,因此“认证成功但无权读写”应转向权限配置排查,而不是继续修改密码。