
容器与云原生 / 系统课时
整理应用容器化所需文件
整理应用容器化所需文件
容器化之前先把“哪些文件进入镜像、哪些在运行时注入、哪些必须持久化”分清。本文用一个 Node.js Web 项目做盘点,最终得到可用于 Dockerfile、.dockerignore 和挂载设计的文件边界清单。
学习目标
- 区分构建输入、运行时配置、持久化数据和不应进入镜像的文件
- 从现有目录快速整理 Docker 构建上下文
- 为后续 Dockerfile 与数据挂载确定稳定边界
先确认四类文件的职责
容器化不是把整个项目目录原样塞进镜像。源码和依赖描述通常属于构建输入;编译产物和生产依赖属于运行镜像;环境相关配置更适合在运行时注入;数据库文件、上传文件等可变数据则应放在独立挂载中。
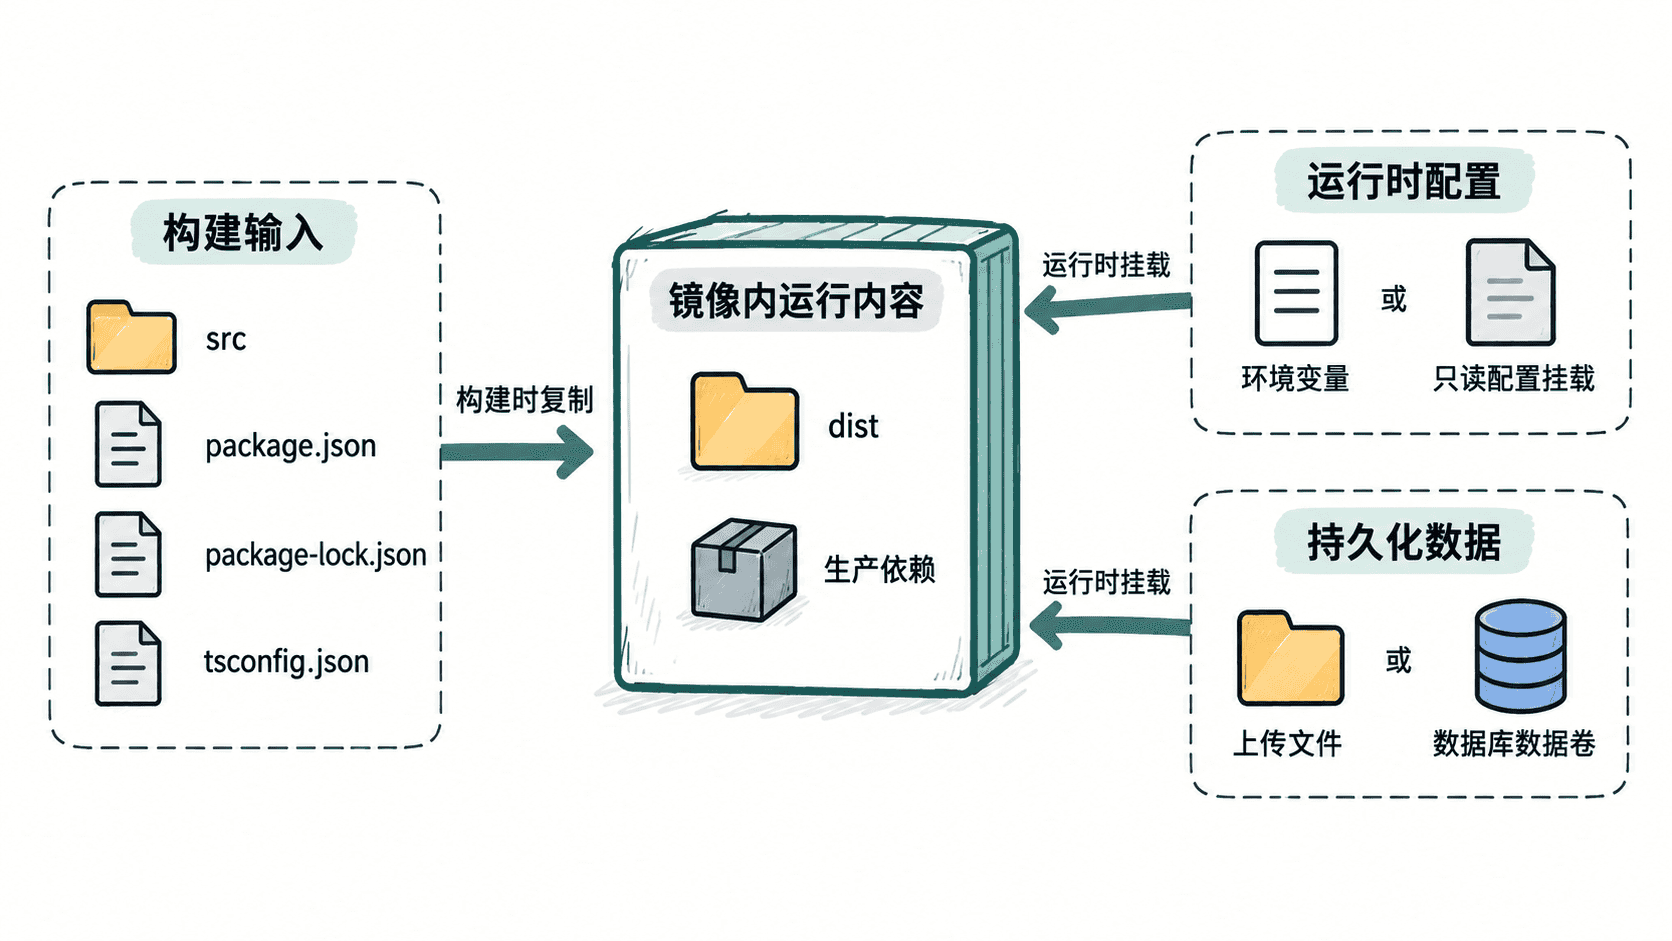
一个实用判断是:随版本发布且只读的内容进入镜像,随环境变化的配置在运行时提供,必须跨容器保留的可变数据放到 Volume 或 Bind Mount。 密钥、令牌和本地缓存不应作为构建上下文的一部分进入镜像。
从项目目录做一次盘点
先在项目根目录列出两层以内的普通文件,确认真正参与构建和运行的内容。下面命令适用于 Linux、macOS 或提供 POSIX find 的终端。
find . -maxdepth 2 -type f -print | sort预期输出
./.dockerignore
./config/app.example.json
./package-lock.json
./package.json
./src/server.ts
./tsconfig.json对本文示例项目,这些文件已经足够判断边界:src/、依赖清单和 TypeScript 配置用于构建;config/app.example.json 只是配置模板,不代表生产环境真实配置;运行产生的数据目录即使存在,也不应默认复制进镜像。实际项目文件名可能不同,应按职责而不是按扩展名分类。
用 .dockerignore 缩小构建上下文
.dockerignore 决定哪些本地文件不会被发送给 Docker 构建器。它既能减少无关文件传输,也能避免把密钥、缓存、日志和宿主机依赖误带进镜像。
node_modules
dist
.git
.env
*.log
data
这是 .dockerignore 片段示例,不会产生控制台输出;它依赖前文示例项目的目录约定。生效后,Docker 构建上下文不再包含这些匹配项;验证时应重点确认构建仍能从源码生成 dist/,并且 .env、本地 data/ 和 node_modules/ 没有被 Dockerfile 依赖。
形成可执行的文件边界清单
| 内容 | 处理方式 | 原因 |
|---|---|---|
src/、package.json、锁文件、构建配置 |
进入构建上下文 | 用于安装依赖和生成发布产物 |
dist/、生产依赖 |
进入最终镜像 | 容器启动直接需要 |
| 环境变量、生产配置 | 运行时注入或只读挂载 | 不同环境取值不同,避免重新构建镜像 |
| 上传文件、数据库数据 | Volume 或 Bind Mount | 容器重建后仍需保留 |
.git/、日志、缓存、本地依赖、密钥 |
排除 | 与运行无关或存在泄露风险 |
这份清单就是后续 Dockerfile 的边界约束:构建阶段只接收必要输入,最终镜像只保留运行所需内容,配置和数据则留给容器启动时挂载或注入。