
容器与云原生 / 系统课时
Docker 主要解决什么部署问题
Docker 主要解决什么部署问题
同一个应用在开发机能运行,到了测试或生产环境却可能因为运行库、系统工具和配置差异失败。Docker 的核心价值,是把应用及其用户空间依赖组织成可版本化的镜像,让部署从“重新搭环境”转变为“运行已经构建好的交付物”。
学习目标
- 理解传统部署中环境不一致和依赖漂移为什么容易造成故障
- 理解镜像如何把应用文件、运行时与依赖组织成可重复交付物
- 能区分镜像解决的问题与宿主机、配置、数据等仍需单独管理的问题
传统部署为什么容易出现环境差异
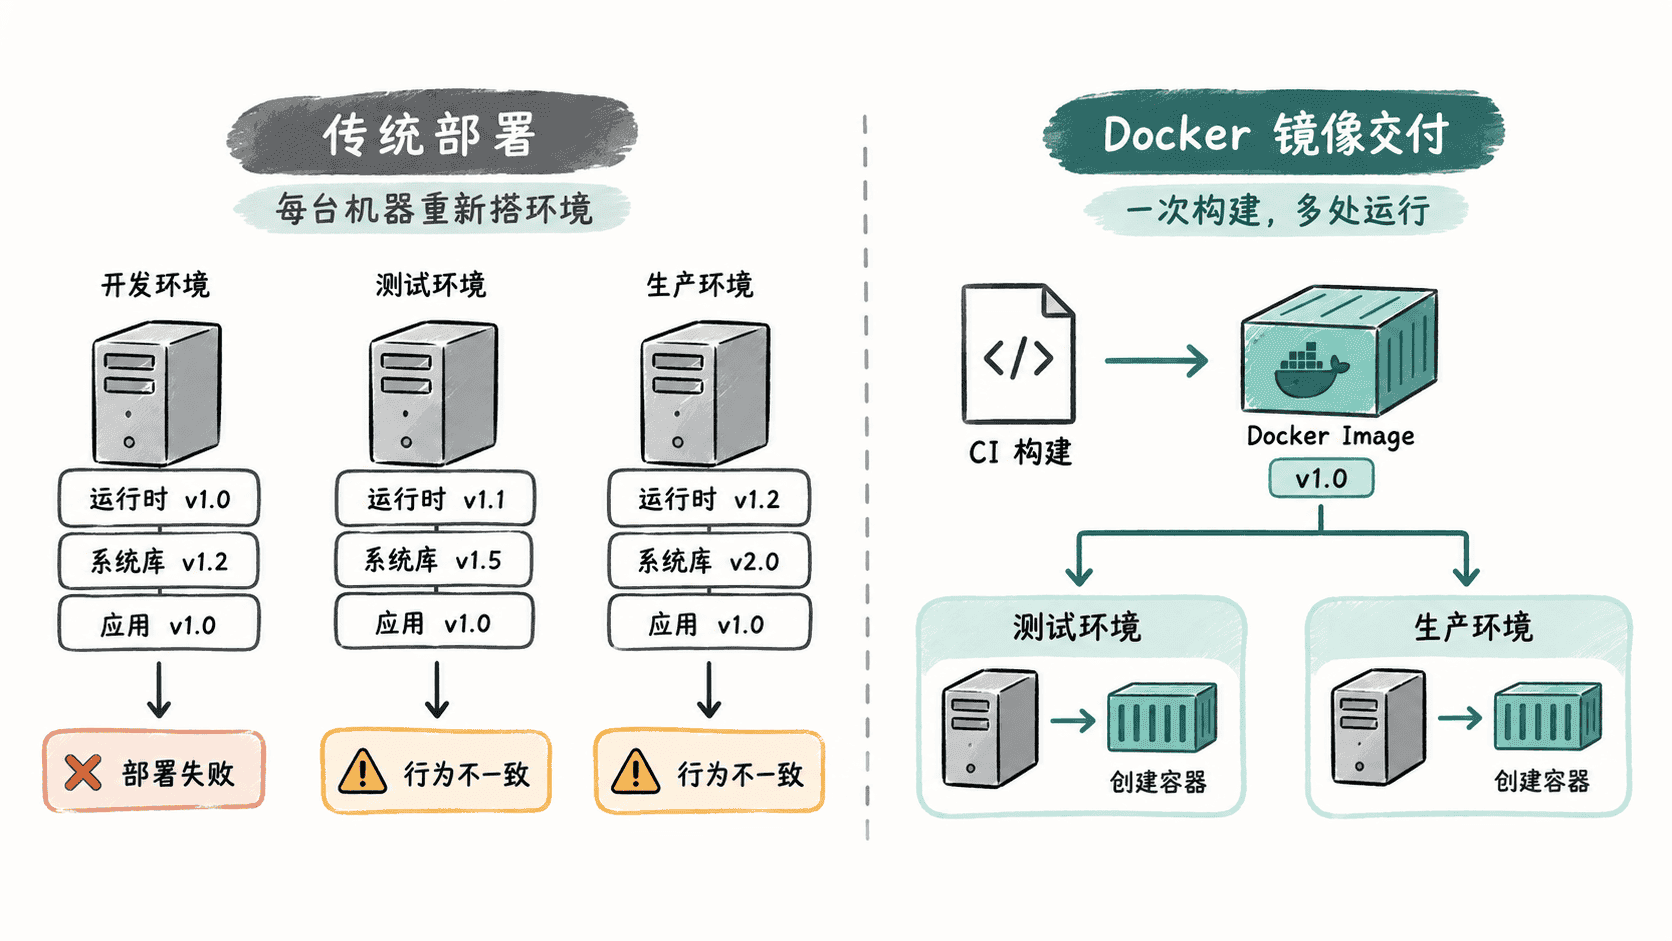
传统部署往往先准备服务器,再安装语言运行时、系统库和应用依赖,最后复制程序并启动。只要开发、测试、生产中的任一环节版本不同,就可能产生“在我机器上正常”的问题。
例如,一个应用依赖特定版本的 Java、Python 或系统动态库。如果服务器通过人工操作长期维护,升级、补丁和临时修改都会让机器状态逐渐偏离最初约定。部署文档即使写得很详细,也不能保证每一步始终被完全一致地执行。
Docker 改变的是交付边界:先通过 Dockerfile 构建镜像,把应用文件、基础用户空间、运行时和所需依赖固化为镜像层,再把同一个镜像交给不同环境运行。
镜像为什么能成为应用交付物
Docker 镜像不是正在运行的进程,而是一组只读文件系统层以及启动相关元数据。镜像可以包含应用程序、语言运行时、系统库和默认启动命令,因此发布时不必要求目标主机再次按文档逐项安装这些内容。
假设服务器已经正确安装 Docker,可以直接运行一个确定版本的镜像:
docker run --rm alpine:3.20 sh -c 'echo APP_ENV=production'预期输出:
APP_ENV=production这条命令会基于 alpine:3.20 镜像创建临时容器并执行命令,退出后由 --rm 删除容器。若本机还没有该镜像,Docker 会先从配置的镜像仓库拉取它,因此首次执行时还可能看到镜像下载信息;实际下载日志会随环境变化。
这里真正重要的不是 Alpine 本身,而是部署输入已经变成带版本的镜像。测试环境验证的是哪个镜像,生产环境就可以部署同一个镜像摘要或同一份经过确认的版本,而不是重新安装一套依赖。
镜像不能解决所有环境问题
容器化提高的是应用用户空间的一致性,并不意味着两台宿主机从此完全相同。容器仍然依赖宿主机内核和容器运行时,CPU 架构、内核能力、网络策略、挂载目录和外部服务都可能影响最终行为。
运行时配置也不应全部烘焙进镜像。例如数据库地址、访问凭据和不同环境的开关通常在创建容器时注入;数据库文件、上传文件等需要长期保存的数据则应放到 Volume、Bind Mount 或外部存储中,而不是依赖容器可写层。
什么时候容器化最有价值
当应用需要频繁发布、存在多套环境、依赖链较复杂,或者希望在 CI 中构建后直接推广到测试和生产时,镜像式交付尤其有价值。团队可以把“安装步骤是否一致”的问题前移到镜像构建阶段,并对镜像进行版本管理和回滚。
对于只有一个简单二进制文件、运行环境长期固定的程序,容器化未必会明显降低复杂度。Docker 的价值不在于给所有程序增加一层包装,而在于把容易漂移的部署环境变成可构建、可复制、可追踪的交付物。